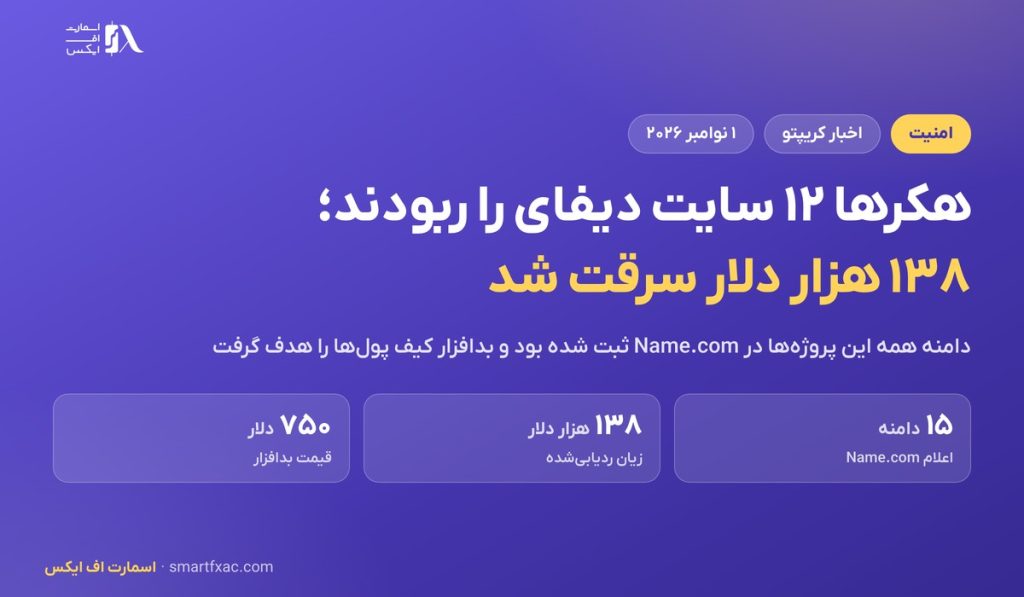
مهاجمان شب جمعه ۳۰ اکتبر ۲۰۲۶ سایت حدود ۱۲ پروژه دیفای را در اختیار گرفتند و بازدیدکنندگان را به سمت خالی کردن کیف پول کشاندند. دامنه همه این سایتها در شرکت Name.com ثبت شده بود. شرکت امنیتی Blockaid نام Flap، Kintsu، Pickle Finance، Origami Finance، FluxBeam، Echelon، StonkFun و StakePoint را در فهرست آورد. Name.com بعدا تعداد دامنههای آسیبدیده را ۱۵ اعلام کرد.
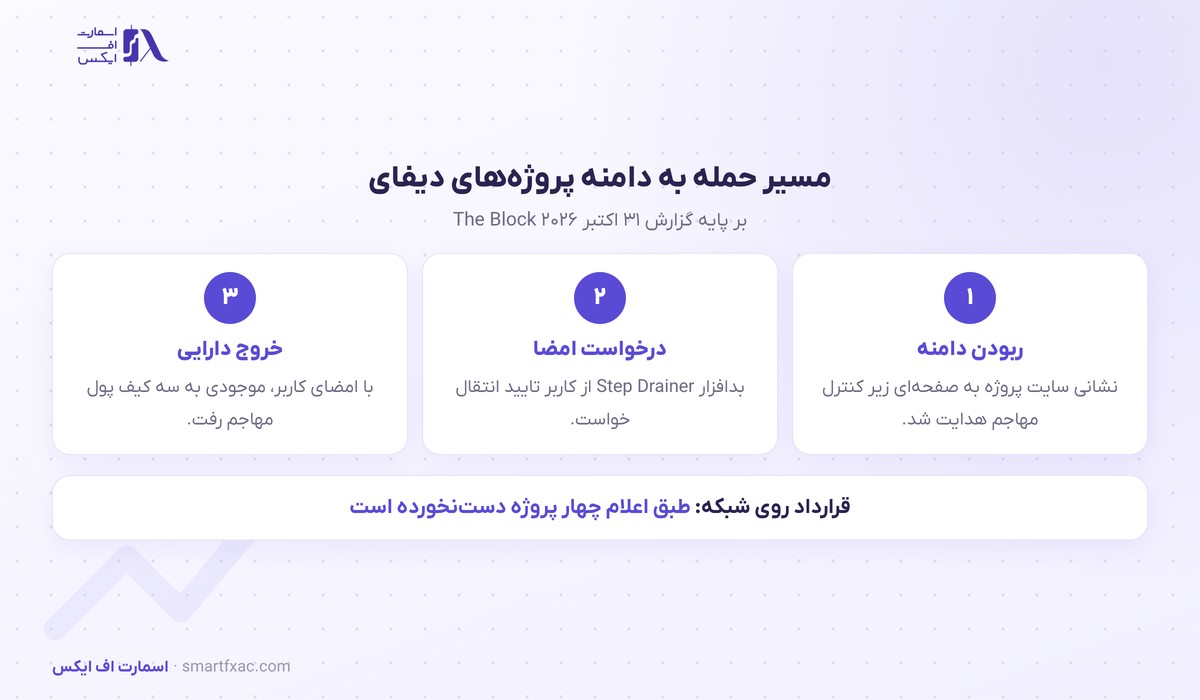
حمله از مسیر دامنه انجام شد
نام دامنه مانند نشانی یک مغازه است. اگر کسی این نشانی را عوض کند، کاربر با تایپ آدرس درست به سایتی میرسد که مهاجم ساخته است. مهاجمان همین کار را کردند و بدافزار Step Drainer را روی این صفحهها گذاشتند. این ابزار از کاربر میخواهد انتقال دارایی را تایید کند و به محض امضا، موجودی کیف پول خارج میشود.
Kintsu و Origami و FluxBeam و StonkFun گفتهاند قراردادهای روی شبکهشان دست نخورده است.
خطر فقط متوجه کسی بوده که در بازه حمله درخواستی را امضا کرده است.
Step Drainer نوعی بدافزار اجارهای است و به گزارش LevelBlue SpiderLabs با ۷۵۰ دلار برای کد کامل یا ۱۵۰ دلار بهعلاوه ۲۰ درصد از هر سرقت فروخته میشود.
برآورد زیان و زمانبندی حمله
The Block حدود ۱۳۸ هزار دلار را تا سه کیف پول روی شبکههای سازگار با اتریوم ردیابی کرده است. زیان شبکههای سولانا و آپتوس در این رقم نیست و هنوز هیچ پروژهای تعداد قربانیان را اعلام نکرده است. نخستین نشانهها ساعت ۹:۱۰ شب جمعه به وقت شرق آمریکا دیده شد و ۱۰ دامنه ساعت ۸:۳۲ صبح شنبه تعلیق شدند. تعلیق تا پایان صبح برداشته شد و دامنهها حالا قفل انتقال دارند.
رقم نهایی احتمالا بیشتر میشود.

اختلاف بر سر مسئولیت حمله
Kintsu مشکل را از سمت Vercel، شرکت میزبان وب، میداند و Origami هم از حمله به سرورهای نام وابسته به Vercel نوشته است. Vercel در اطلاعیه خود گفته ۱۰ دامنه به پلتفرمش مربوط بوده و Name.com آنها را بازگردانده است. Name.com هم میگوید دامنهها به شکل نادرست هدایت شدهاند و از مشتریان خواسته سوابق DNS را بررسی و تایید دومرحلهای را فعال کنند.
علت ریشهای هنوز اعلام نشده است.
کاربری که در این بازه به یکی از این سایتها وصل شده بهتر است مجوزهای دادهشده به قراردادها را در یک ابزار معتبر بررسی کند. کیف پول سختافزاری هم قبل از هر امضا جزئیات تراکنش را نشان میدهد، به شرطی که متن آن خوانده شود. نقش عبارت بازیابی هم در درس جداگانهای توضیح داده شده است.
این مطلب گزارشی خبری است و توصیه سرمایهگذاری محسوب نمیشود. منبع: The Block؛ اطلاعیه رسمی در سایت Vercel در دسترس است.