مهاجمی ۱۶ نوامبر ۲۰۲۶ کد مخرب سرقت رمزارز را روی سایت ۱۷۸ سازمان از جمله بانک HSBC، شبکه BBC و شرکت لجر نشاند. این کد از راه Optimizely وارد شد. Optimizely سرویسی است که سایتها برای آزمایش نسخههای مختلف صفحه از آن استفاده میکنند. شگردهای رایج سرقت در بازار رمزارز در درس کلاهبرداریهای رمزارزی آمده است.
حمله چطور انجام شد
مهاجم از یک خطا در فرایند ثبتنام حساب Optimizely سوءاستفاده کرد و کد مخرب را داخل پروژههای مشتریان گذاشت. سایتها در هر بار بازدید کد آزمایشی Optimizely را بارگذاری میکنند. به همین دلیل مهاجم برای رسیدن به بازدیدکنندهها نیازی به نفوذ مستقیم به خود سایتها نداشت. Optimizely میگوید کد مخرب را پاک کرده است. خطا هم برطرف شده است.
کد مخرب چه کار میکرد
این کد نشانی کیف پول رمزارز را در فرمها و در متنی که کاربر کپی میکرد با نشانی مهاجم عوض میکرد. این کار در هشت شبکه از جمله بیت کوین، اتریوم، سولانا و ترون انجام میشد. در نتیجه پولی که کاربر میفرستاد به کیف پول مهاجم میرفت. تشخیص این جابهجایی با نگاه سریع سخت است. نشانی کیف پول و نحوه بررسی آن در درس کیف پول رمزارز توضیح داده شده است.
کد همچنین شماره کارتهای واردشده در فرم پرداخت را برمیداشت، از کوکیها و صفحه نمایش کاربر نسخه میگرفت و برای آیفونهای قدیمی ابزار نفوذ میفرستاد.
دامنه آسیب
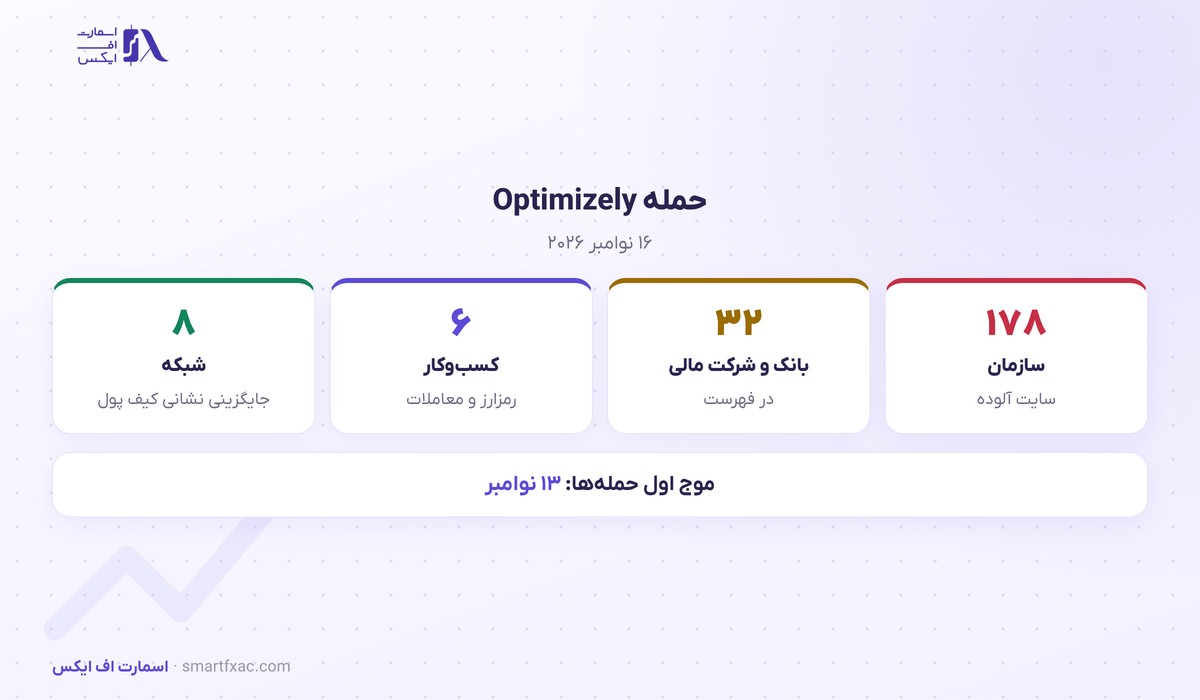
شرکت امنیتی Report URI فهرست ۱۷۸ سازمان آسیبدیده را منتشر کرد. شش سازمان در این فهرست کسبوکار رمزارز یا معاملاتی هستند و ۳۲ سازمان بانک یا شرکت مالیاند. Salesforce هم در این فهرست است.
به گفته Report URI، تا عصر دوشنبه حدود ۷٬۰۴۰ دلار که بیشترش بیت کوین بود به کیف پولهای مرتبط با حمله رسیده بود. بلومبرگ نتوانست این رقم را بهطور مستقل تایید کند و کل مبلغ سرقتشده هنوز روشن نیست.
شرکت Hudson Rock هم کد مشابهی را در سه سرویس اینترنتی دیگر پیدا کرد. موج اول این حملهها ۱۳ نوامبر شروع شده بود. هیچکدام از شرکتهای پیگیر، این حمله را به ابزارهای هوش مصنوعی نسبت ندادهاند.

کاربران چطور از خود محافظت کنند
پیش از تایید هر انتقال، چند نویسه اول و آخر نشانی مقصد را با نشانی اصلی مقایسه کنید. کیف پول سختافزاری نشانی مقصد را روی صفحه خود دستگاه نشان میدهد و این مقایسه را مطمئنتر میکند. شرح آن در درس کیف پول سختافزاری آمده است.
قیمت لحظهای در صفحه قیمت بیت کوین و تحلیل روزانه در بخش تحلیل کریپتو منتشر میشود.
این مطلب گزارشی خبری است و توصیه سرمایهگذاری محسوب نمیشود. منبع: CoinDesk؛ فهرست سایتهای آسیبدیده در سایت Report URI منتشر شده است.