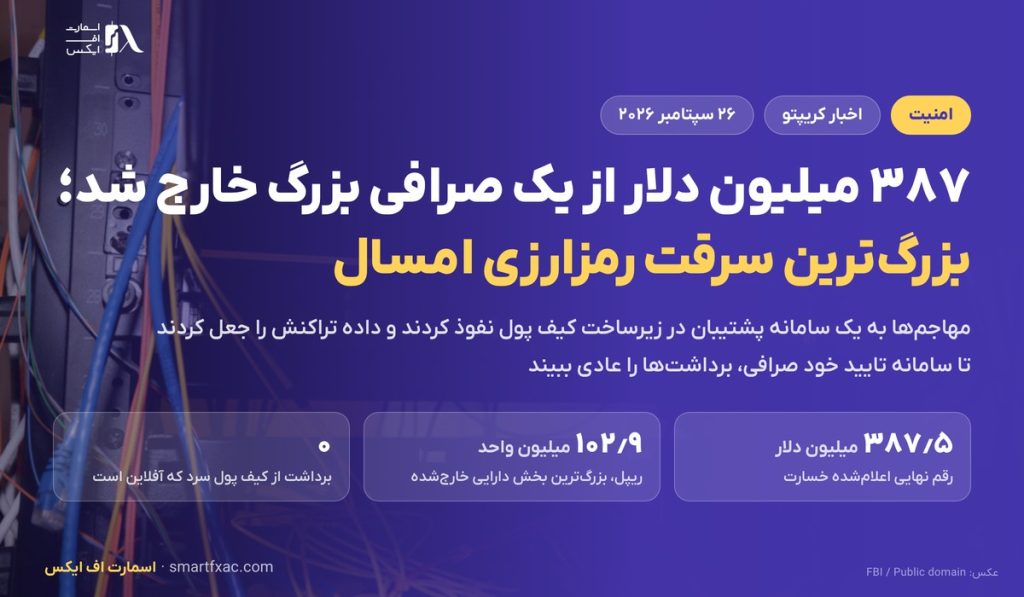
شب پنجشنبه ۲۴ سپتامبر، سامانه امنیتی یکی از بزرگترین صرافیهای رمزارز جهان در ساعت ۱۸:۳۱ به وقت جهانی برداشتهای غیرمجاز از کیف پولهای آنلاینش را علامت زد. رقم نهایی خسارت به ۳۸۷٫۵ میلیون دلار رسید و هک بیتگت به بزرگترین سرقت رمزارزی امسال تبدیل شد. در ادامه با اسمارت اف ایکس میبینیم دقیقا چه اتفاقی افتاد و کاربر از آن چه درسی میگیرد.
حمله چطور انجام شد
نکته اصلی این است که کلید خصوصی دزدیده نشد. مهاجمها به یک سامانه پشتیبان در زیرساخت کیف پول صرافی نفوذ کردند و از آنجا داده تراکنشها را جعل کردند.
نتیجه این شد که سامانه تایید داخلی خود صرافی، برداشتهایی را که باید متوقف میکرد عادی دید و اجازه پرداخت داد. یعنی حمله به لایه منطق نرمافزار زده شد و نه به گاوصندوق کلیدها.
مدیرعامل صرافی گفته نشانیهای شبکهای و الگوی جابهجایی دارایی روی زنجیره با روشهای گروههای هکری وابسته به کره شمالی همخوانی دارد. این گروهها سالهاست صرافیهای رمزارز را هدف میگیرند.
چه داراییهایی خارج شد
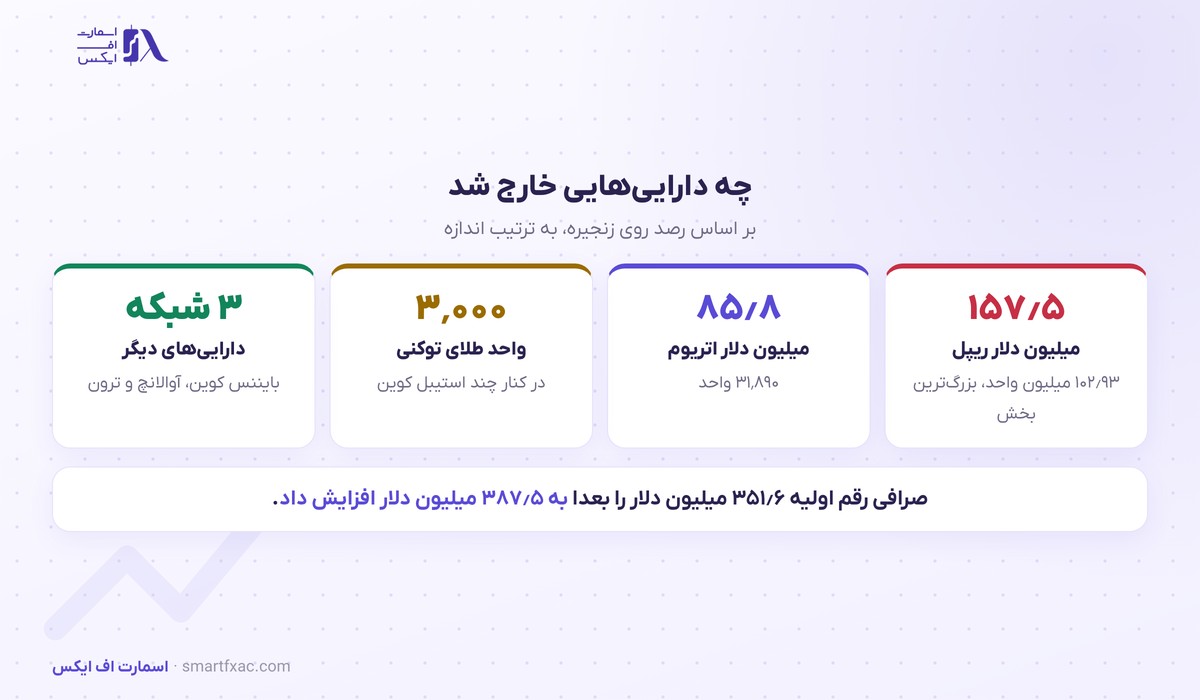
بر اساس رصد روی زنجیره، بزرگترین بخش ۱۰۲٫۹۳ میلیون واحد ریپل به ارزش حدود ۱۵۷٫۴۸ میلیون دلار بود. پس از آن ۳۱٬۸۹۰ واحد اتریوم به ارزش حدود ۸۵٫۷۵ میلیون دلار قرار داشت.
داده زندهواکنش بازار به این خبر را بدون ریسک تست کن
شبیهساز ترید با قیمت زنده، بکتست و چالش پراپ.بقیه فهرست شامل چند استیبل کوین، ۳٬۰۰۰ واحد طلای توکنی و مقداری بایننس کوین و آوالانچ و ترون بود. صرافی رقم اولیه را ۳۵۱٫۶ میلیون دلار اعلام کرده بود و بعد با افزودن موجودیهای جامانده آن را به ۳۸۷٫۵ میلیون دلار رساند.
کیف پول گرم، نیمگرم و سرد
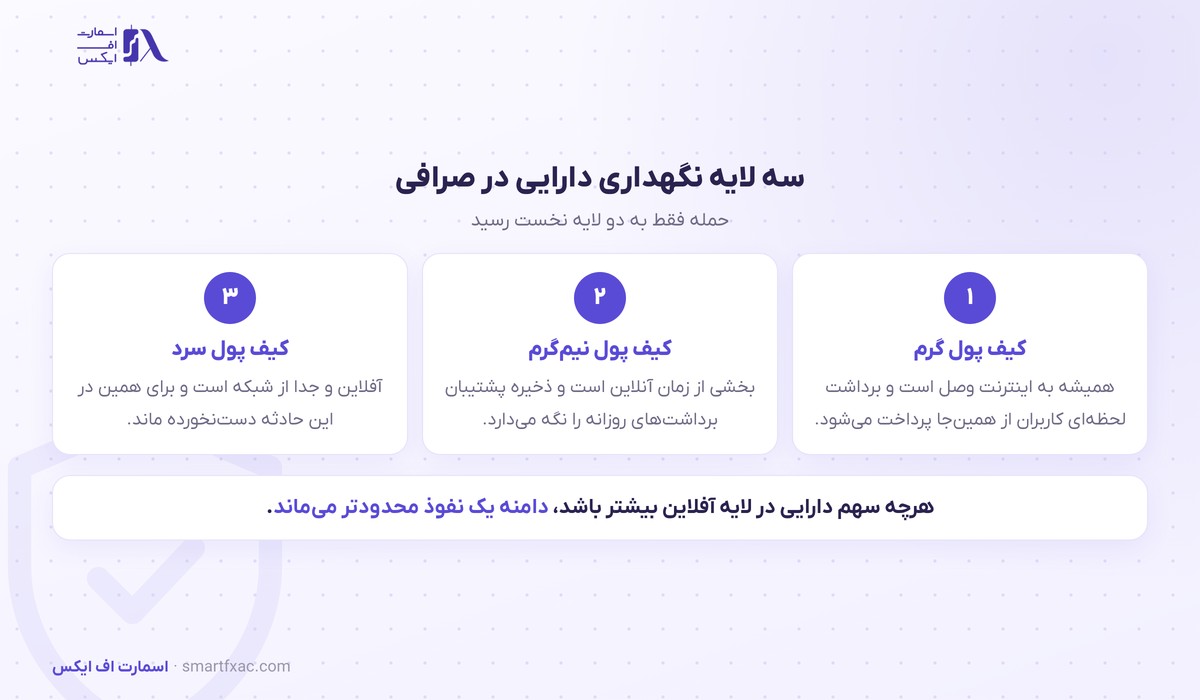
هر صرافی دارایی کاربران را در چند لایه نگه میدارد. کیف پول گرم همیشه به اینترنت وصل است و برداشت لحظهای کاربران از همانجا پرداخت میشود. کیف پول نیمگرم بخشی از زمان آنلاین است و ذخیره پشتیبان همین برداشتهای روزانه را نگه میدارد.
کیف پول سرد آفلاین است و به شبکه وصل نیست. در این حادثه نفوذ به لایههای گرم و نیمگرم رسید و دارایی کیف پول سرد دستنخورده ماند. همین یک جمله، تفاوت عملی این سه لایه را نشان میدهد.
تعریف کامل این ابزارها در درس کیف پول ارز دیجیتال آمده است و برای نگهداری شخصی، درس کیف پول سختافزاری گزینهها را مقایسه میکند.
صرافی چه کرد
صرافی بلافاصله برداشتها را متوقف کرد تا دامنه ماجرا را مهار کند و سپس زمانی مشخص برای بازگشایی برداشتها اعلام کرد. همزمان اعلام کرد دارایی کاربران از محل ذخیره خودش جبران میشود.
این روش تازه نیست. در نمونههای بزرگ قبلی هم صرافیها با ذخیره اضطراری یا وام از رقبا کسری را پر کردهاند تا اعتماد کاربر حفظ شود. آنچه هک بیتگت را متفاوت میکند، اندازه رقم و روش نفوذ است.
کاربر چه کند
نکته اول، جدا کردن دارایی معاملاتی از دارایی بلندمدت است. مقداری که قرار است ماهها نگه داشته شود لازم نیست در حساب صرافی بماند و میتواند به کیف پول شخصی برود.
نکته دوم، فعال کردن همه لایههای امنیتی حساب است: تایید دو مرحلهای با برنامه اختصاصی، رمز برداشت جداگانه و فهرست سفید نشانیهای برداشت. این موارد جلوی نفوذ به خود صرافی را نمیگیرند ولی حساب شما را از حملههای فردی دور نگه میدارند.
نکته سوم، پخش کردن دارایی میان چند پلتفرم است. نگه داشتن کل سرمایه در یک حساب، همان تمرکز ریسکی است که در درس مدیریت ریسک و حد ضرر دربارهاش توضیح دادهایم. تصویر روزانه بازار هم در بخش تحلیل ارز دیجیتال دنبال میشود.
این حادثه در کنار نمونههای قبلی
سرقت از صرافیها سابقه طولانی دارد و تقریبا هر سال یک نمونه بزرگ ثبت میشود. تفاوت مهم، روش ورود است: در نمونههای قدیمیتر معمولا کلید خصوصی یا دسترسی کارمند هدف بود، ولی در هک بیتگت منطق تایید تراکنش فریب خورد.
این تغییر روش برای بقیه صرافیها هشدار است. بررسی امنیتی معمول روی نگهداری کلید تمرکز دارد، در حالی که این حمله نشان داد سامانههای پشتیبان و مسیر تایید داخلی هم باید با همان سختگیری آزمایش شوند.
فهرست عمومی حادثههای بزرگ این حوزه و رقم خسارت هرکدام در پایگاه Rekt News نگهداری میشود.
اثر روی بازار
واکنش قیمتی بازار به هک بیتگت محدود ماند. بیتکوین در محدوده ۸۴ هزار دلار و اتریوم نزدیک ۲٬۶۹۰ دلار معامله شد و ارزش کل بازار رمزارز روی ۲٫۹۸ تریلیون دلار ماند. شاخص ترس و طمع هم روی عدد ۷۴ و در ناحیه طمع بود.
دلیل این آرامش نسبی، جبران خسارت از محل ذخیره صرافی و محدود ماندن حادثه به یک پلتفرم است. با این حال حادثههای این اندازه معمولا فشار نظارتی تازهای روی صرافیها میآورند و استانداردهای نگهداری دارایی را سختگیرانهتر میکنند.
سوالات متداول
۴ سوالدر هک بیتگت دارایی کاربران از بین رفت؟
صرافی اعلام کرده خسارت از محل ذخیره خودش جبران میشود و موجودی حساب کاربران تغییری نمیکند. وضعیت نهایی پس از پایان بررسی و بازگشایی کامل برداشتها روشن میشود.
چرا در هک بیتگت کیف پول سرد آسیب ندید؟
چون به اینترنت وصل نیست. مهاجمی که از راه شبکه وارد میشود، به سامانهای که اصلا آنلاین نیست دسترسی ندارد و برای خروج دارایی از آن لایه، امضای دستی و حضوری لازم است.
دارایی دزدیدهشده قابل ردیابی است؟
جابهجایی روی زنجیره عمومی ثبت میشود و شرکتهای تحلیل داده آن را دنبال میکنند. بخشی از استیبل کوینها را هم ناشرشان میتواند مسدود کند، ولی داراییهای غیرقابل مسدودسازی معمولا از راه شبکههای مبادله غیرمتمرکز جابهجا میشوند.
آیا باید داراییام را از صرافی بیرون بیاورم؟
درس اصلی هک بیتگت همین است و پاسخ به هدف شما بستگی دارد. برای معامله فعال، ماندن در صرافی لازم است؛ برای نگهداری بلندمدت، کیف پول شخصی ریسک پلتفرم را حذف میکند و در عوض مسئولیت نگهداری کلید را به خود شما میدهد.
این مطلب گزارشی خبری و آموزشی است و توصیه معاملاتی محسوب نمیشود. منبع دادهها: اطلاعیه رسمی صرافی و دادههای رصد روی زنجیره.