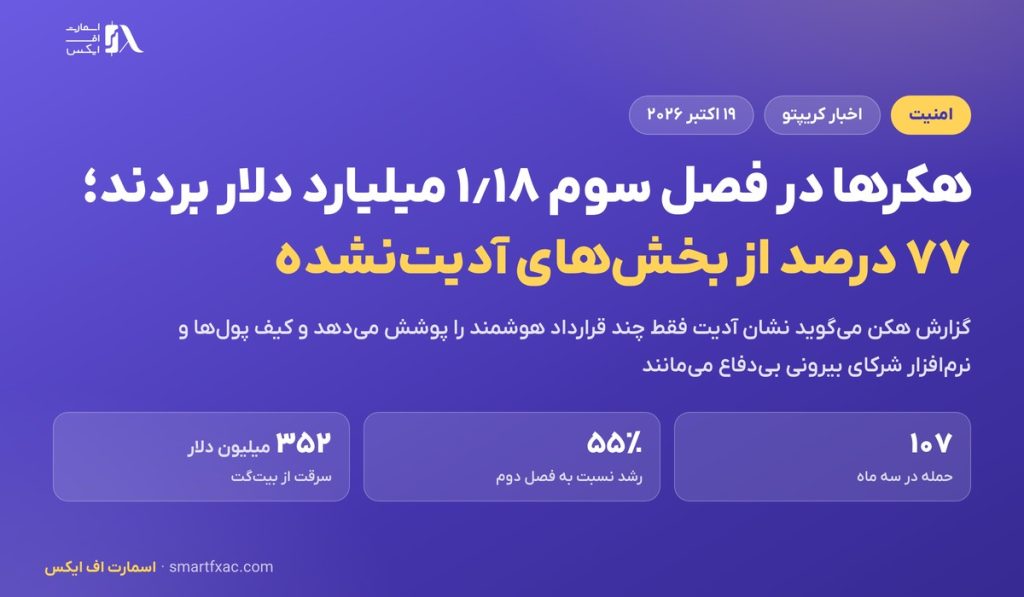
شرکت امنیتی هکن (Hacken) در گزارش فصل سوم ۲۰۲۶ اعلام کرد هکرها در ۱۰۷ حمله جداگانه ۱٫۱۸ میلیارد دلار رمزارز سرقت کردهاند. این رقم ۵۵ درصد بیشتر از فصل دوم است. نکته اصلی گزارش که یکشنبه ۱۸ اکتبر منتشر شد این است که حدود ۷۷ درصد این ضرر، یعنی ۹۰۶٫۸ میلیون دلار، از بخشهایی آمده که اصلا در حسابرسی امنیتی بررسی نشده بودند یا وصله امنیتیشان هیچوقت نصب نشده بود.
مشکل حسابرسیهای امنیتی
حسابرسی امنیتی یا آدیت یعنی یک شرکت مستقل کد یک پروژه را میخواند تا حفرههایش را پیدا کند. بسیاری از پروژهها نشان «آدیتشده» را روی سایتشان میگذارند و سرمایهگذار خیال میکند کل سیستم بررسی شده است. هکن میگوید این برداشت گمراهکننده است. آدیت معمولا فقط چند قرارداد هوشمند مشخص را پوشش میدهد و کیف پولها، سیستم امضای تراکنش و نرمافزار شرکتهای دیگر بیرون از آن میمانند.
آندری ماتیوخین، همبنیانگذار هکن، گفت مشکل همیشه دامنه بررسی است. به گفته او آدیت کامل گران است و تیمها اغلب فقط بخشهای حیاتی را میدهند تا بررسی شود.
بزرگترین حملههای فصل
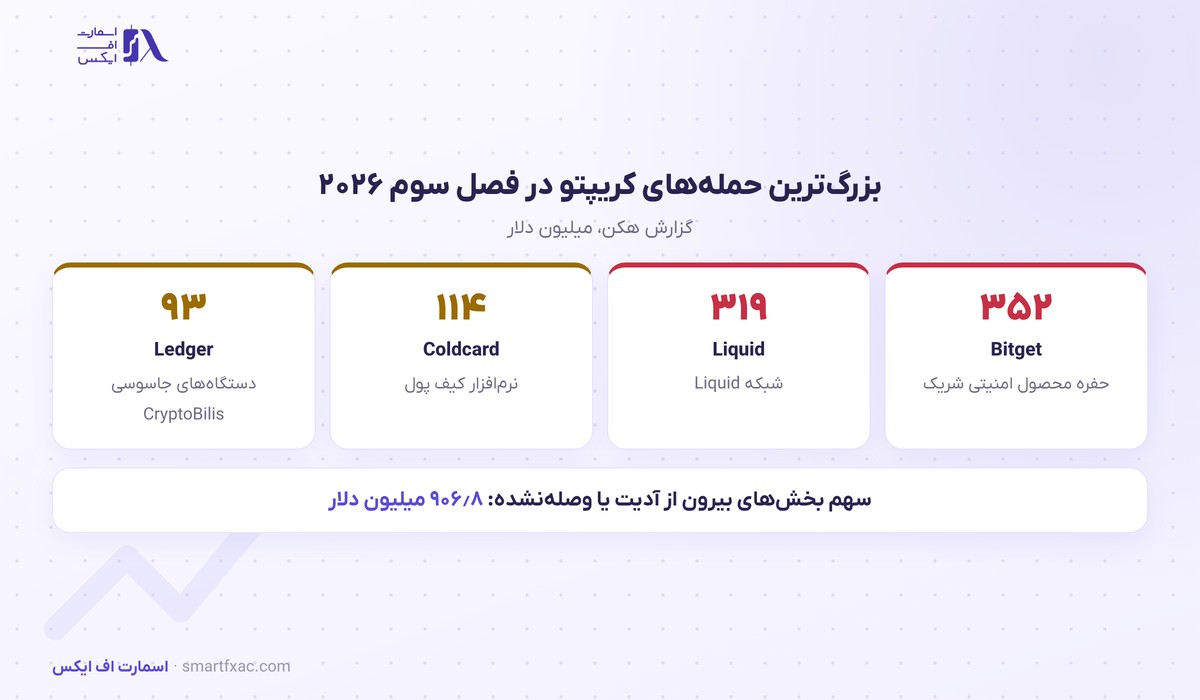
- صرافی بیتگت (Bitget): دستکم ۳۵۲ میلیون دلار در سپتامبر. مهاجمان از حفره یک محصول امنیتی شرکت دیگری وارد سیستم برداشت صرافی شدند.
- شبکه Liquid: ۳۱۹ میلیون دلار.
- نرمافزار کیف پول Coldcard: حدود ۱۱۴ میلیون دلار؛ ماجرایش در خبر هک کیف پول کلدکارت آمده است.
- لجر و فروشنده CryptoBilis: حدود ۹۳ میلیون دلار از دستگاههایی که قطعه جاسوسی پنهان داشتند؛ شرحش در خبر بررسی سرقت لجر آمده است.
- Tectonic: دستکم ۷۵ میلیون دلار.
- حملههای ژوئیه: سه پل و پروتکل بینزنجیرهای در شش ساعت بیش از ۳۵ میلیون دلار از دست دادند که ۲۴ میلیون دلارش سهم AFX Trade بود.
صرافیهای مشتقه و بازارهای پیشبینی
هکن ۱۲ صرافی مشتقه و بازار پیشبینی را بررسی کرد. در دو پلتفرم بزرگ بیش از ۷۰۰ میلیون دلار دارایی فقط با یک کیف پول چندامضایی سه از چهار یا با کلیدهای مدیریتی محافظت میشد که صاحبانشان معلوم نیستند. کیف پول چندامضایی یعنی برای جابهجا کردن پول باید چند کلید جداگانه تایید کنند. ماتیوخین نام این دو پلتفرم را نگفت و تاکید کرد حفره فعالی پیدا نشده، اما این چیدمان کلید را برای چنین مبلغی کافی ندانست.
گزارش به تاخیر در نصب وصلهها هم اشاره میکند. در یک مورد تیمی حفره بحرانی را کماهمیت حساب کرد و رفعش را عقب انداخت. گاهی هم چند بلاکچین که از یک نرمافزار استفاده میکنند آن را در زمانهای متفاوت بهروز کردهاند و همین فاصله به مهاجم فرصت داده است.
توصیههای هکن به کاربران
هکن میگوید سرمایهگذار نباید فرض کند نشان آدیت کل سیستم را پوشش میدهد و باید ببیند دقیقا چه بخشی بررسی شده است. شرکتهایی که پول مشتری را نگه میدارند باید حفرهها را دنبال کنند و وصلهها را سریع نصب کنند. سطح حفاظت کلیدها هم باید با مبلغی که از آن محافظت میکنند متناسب باشد. انتخاب کیف پول ارز دیجیتال مناسب و آشنایی با کیف پول چندامضایی دو قدم ساده برای کاربران است. درباره تفاوت ریسک نگهداری در صرافی و کیف پول شخصی هم درس صرافی متمرکز و غیرمتمرکز را بخوانید.
این مطلب گزارشی خبری است و توصیه معاملاتی محسوب نمیشود. منبع: CoinDesk؛ گزارشهای امنیتی در وبسایت هکن منتشر میشود.