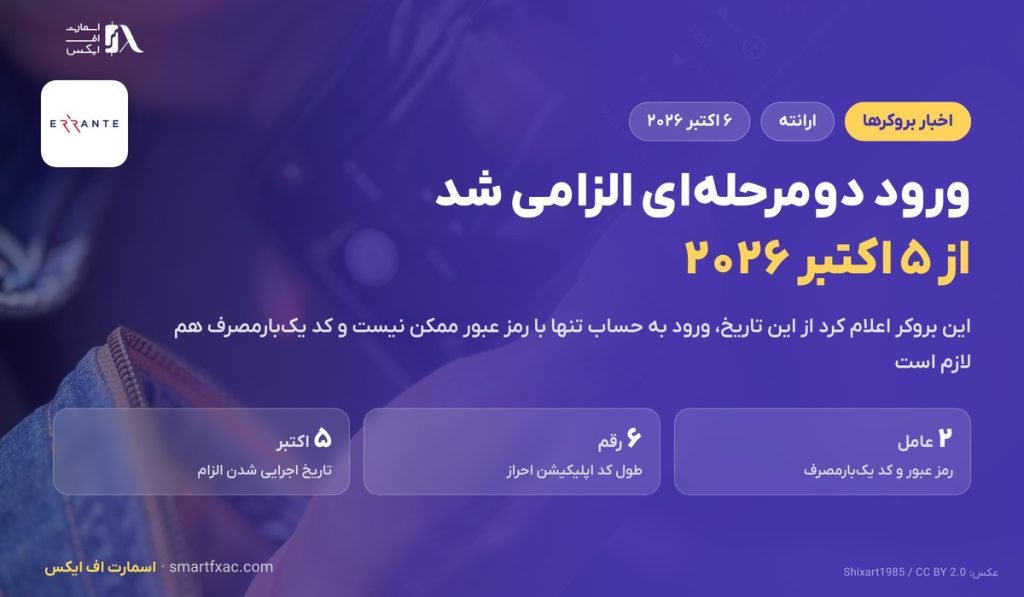
ارانته اعلام کرد از ۵ اکتبر ۲۰۲۶، ورود دومرحلهای برای همه حسابها الزامی است. از این تاریخ، رمز عبور بهتنهایی برای باز کردن حساب کافی نیست و کد یکبارمصرفی که اپلیکیشن احراز میسازد هم لازم است.
متن اطلاعیه چه گفته است
بر پایه اطلاعیه، کاربران هنگام ورود باید علاوه بر رمز عبور، کد تولیدشده در اپلیکیشنهایی مانند Google Authenticator را وارد کنند. این بروکر راهنمای فعالسازی را هم منتشر کرده و گفته کسانی که هنوز این قابلیت را روشن نکردهاند، بهتر است پیش از اجرایی شدن الزام، تنظیمات امنیتی حسابشان را ببینند.
نکته عملی همینجاست: الزام از تاریخ اعلامشده اجرا میشود و حسابی که ورود دومرحلهای روی آن تنظیم نشده باشد، در نخستین تلاش برای ورود با صفحه درخواست کد روبهرو میشود.
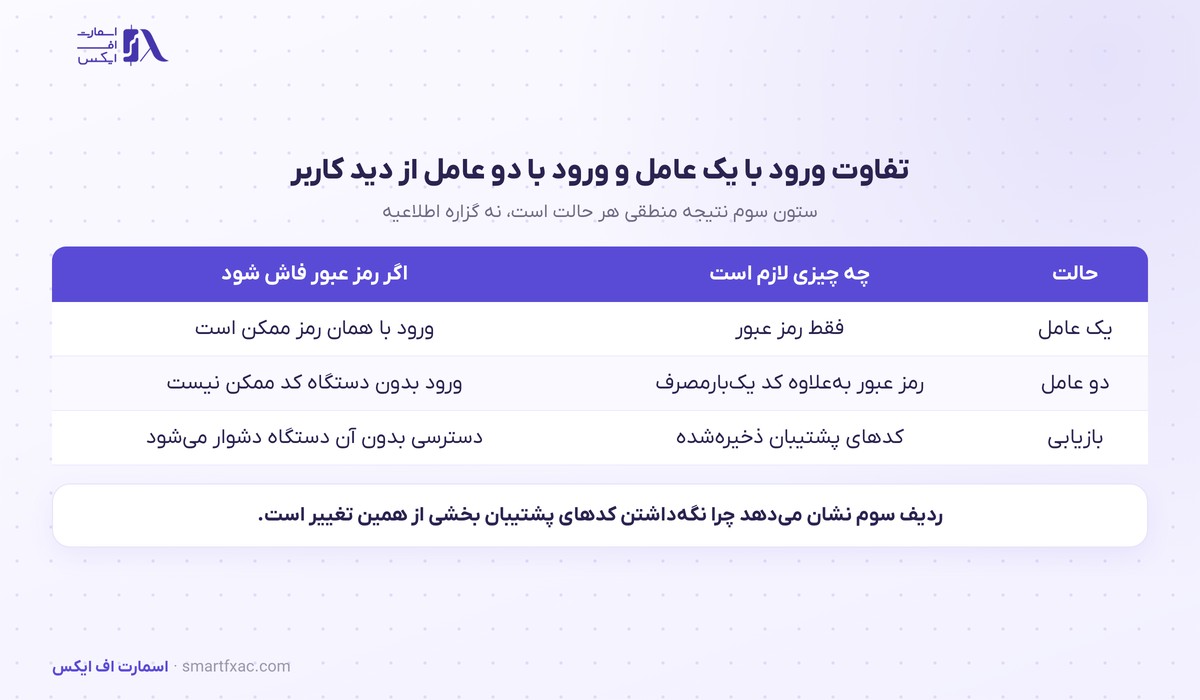
| حالت | عامل لازم برای ورود | اگر رمز عبور فاش شود |
|---|---|---|
| یک عامل | فقط رمز عبور | ورود با همان رمز ممکن است |
| دو عامل | رمز عبور بهعلاوه کد یکبارمصرف | ورود بدون دستگاه کد ممکن نیست |
| بازیابی | کدهای پشتیبان ذخیرهشده | دسترسی بدون آن دستگاه دشوار میشود |
کد یکبارمصرف چطور ساخته میشود
هنگام فعالسازی، سرور یک کلید مخفی میسازد و آن را به شکل کد مربعی نشان میدهد. اپلیکیشن احراز همان کلید را ذخیره میکند و از ترکیب آن با ساعت فعلی، هر سی ثانیه یک عدد ششرقمی میسازد. سرور همین محاسبه را جداگانه انجام میدهد و دو عدد را مقایسه میکند.
چون کلید فقط روی همان گوشی و روی سرور است و خود عدد عمر کوتاهی دارد، دانستن رمز عبور بهتنهایی برای ورود کافی نیست. به همین دلیل ورود دومرحلهای جلوی بخشی از حملههایی را میگیرد که در کلاهبرداریهای رایج دیده میشود، یعنی جایی که رمز از راه صفحه جعلی یا بدافزار به دست مهاجم میرسد.
کد پشتیبان چرا مهم است
وقتی تنها راه ورود، کد روی یک گوشی باشد، گم شدن یا تعویض آن گوشی یعنی قطع دسترسی. کدهای پشتیبان همان نقش را دارند که کد اپلیکیشن دارد، با این تفاوت که هر کدام یک بار مصرف میشوند. نگهداشتن آنها جایی بیرون از همان گوشی، بخشی از همین تغییر است.
منطق این کار همان منطقی است که در عبارت بازیابی و در کیف پول سختافزاری دیده میشود: کلید دسترسی و نسخه پشتیبانش نباید در یک جا باشند.
پنج قدم فعالسازی
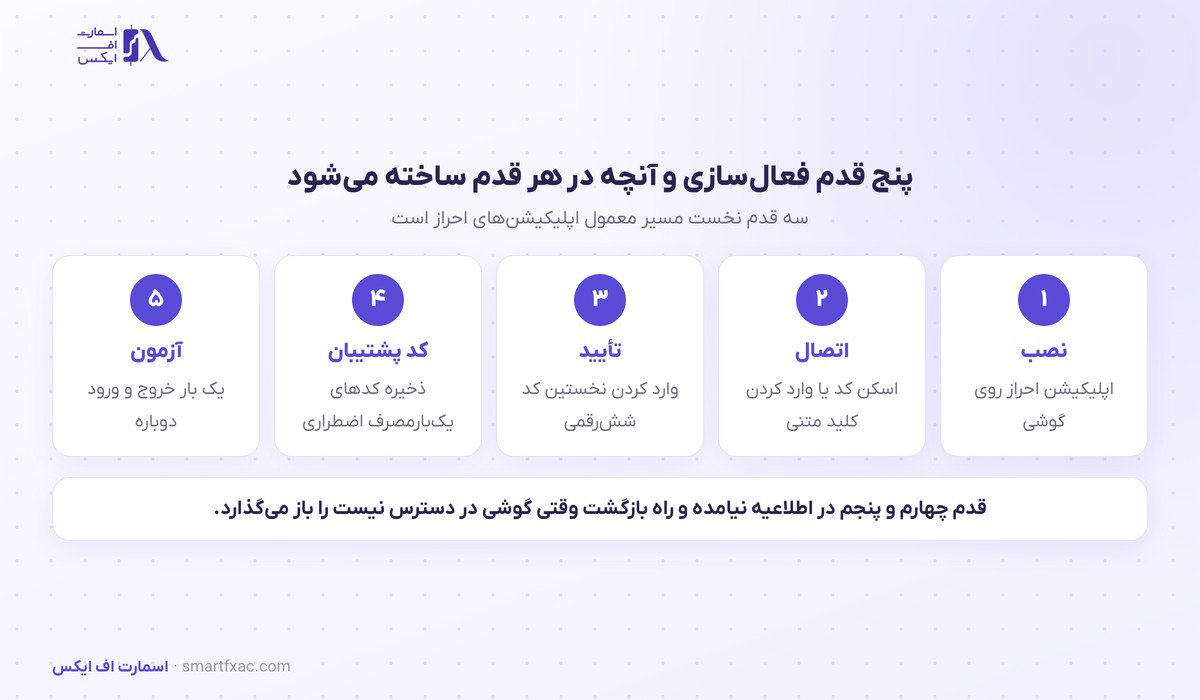
سه قدم نخست مسیر معمول همه اپلیکیشنهای احراز است: نصب اپلیکیشن روی گوشی، اتصال با اسکن کد مربعی یا وارد کردن کلید متنی، و تأیید با نخستین عدد ششرقمی. دو قدم بعد در اطلاعیه نیامده: ذخیره کدهای پشتیبان، و یک بار خروج و ورود دوباره برای آزمودن مسیر.
قدم پنجم همان چیزی است که تفاوت «فعال کردم» و «کار میکند» را روشن میکند. اگر ساعت گوشی با ساعت واقعی اختلاف داشته باشد، عدد تولیدشده پذیرفته نمیشود و این مشکل فقط هنگام ورود خودش را نشان میدهد.
سه خطای رایج هنگام فعالسازی
اول، نصب اپلیکیشن احراز روی همان گوشیای که ایمیل حساب هم روی آن است. در این حالت هر دو عامل در یک دستگاه جمع میشوند و بخشی از اثر ورود دومرحلهای از بین میرود. دوم، نگرفتن کدهای پشتیبان در لحظه فعالسازی؛ این کدها معمولا فقط یک بار نشان داده میشوند.
سوم، اختلاف ساعت گوشی با ساعت واقعی. چون عدد از ترکیب کلید با زمان ساخته میشود، چند دقیقه اختلاف کافی است تا سرور کد را نپذیرد. تنظیم خودکار زمان در گوشی این مورد را حل میکند.
سه مسیری که این تغییر نمیبندد
ورود دومرحلهای جلوی ورود با رمز دزدیدهشده را میگیرد، ولی سه مسیر دیگر همچنان در دسترس مهاجم است. اول، صفحه جعلیای که همزمان رمز و کد را میگیرد و بیدرنگ در سایت اصلی وارد میکند. دوم، دسترسی به خود گوشی. سوم، ایمیل حساب، که اگر مهاجم آن را در اختیار بگیرد میتواند مسیر بازیابی را فعال کند.
برای دو مورد اول، نشانی سایت پیش از وارد کردن هر کدی خوانده میشود. برای مورد سوم، همین احراز دو عاملی روی خود ایمیل هم روشن میشود. هیچکدام از این سه در اطلاعیه نیامده و جزو تنظیمات خود کاربر است.
چرا بروکرها این را الزامی میکنند
فضای کاربری یک بروکر نشانی بانکی و مدارک هویتی و مسیر برداشت را در خود دارد، پس ارزش آن برای مهاجم بیشتر از خود موقعیتهای معاملاتی است. اختیاری بودن یک قابلیت امنیتی در عمل یعنی بخشی از حسابها بدون آن میمانند، و الزامی کردن همان چیزی است که این شکاف را میبندد.
اثر عملی برای کاربری که از قبل این قابلیت را روشن کرده، صفر است. برای بقیه، یک بار تنظیم کردن و بعد یک گام اضافه در هر ورود.
برای حساب معاملاتی چه فرقی دارد
حساب بروکر دو لایه دارد: فضای کاربری که واریز و برداشت و اطلاعات هویتی در آن است، و پلتفرم معاملاتی که با شماره حساب و رمز جدا باز میشود. ورود دومرحلهای روی لایه اول مینشیند، یعنی همان جایی که درخواست برداشت ثبت میشود و اطلاعات بانکی ذخیره است.
به همین دلیل اثر این تغییر بیش از آنکه معاملاتی باشد، مالی است. در کنار آن، رمز پلتفرم معاملاتی و مسیر دسترسی به ایمیل حساب هم بخشی از همان زنجیرهاند و این تغییر آنها را پوشش نمیدهد. فهرست بروکرها و امکانات امنیتی هر کدام در صفحه بروکرها آمده است.
جمعبندی
از ۵ اکتبر ۲۰۲۶، ورود دومرحلهای روی همه حسابهای این بروکر الزامی است. آنچه اطلاعیه گفته، الزام و مسیر فعالسازی ورود دومرحلهای است؛ آنچه نگفته و به انتخاب کاربر برمیگردد، جای نگهداری کدهای پشتیبان و آزمودن یکباره مسیر ورود است.
سوالات متداول
۴ سوالورود دومرحلهای از چه تاریخی الزامی شد
بر پایه اطلاعیه این بروکر، از ۵ اکتبر ۲۰۲۶ برای همه حسابها.
با چه اپلیکیشنی میشود کد ساخت
اطلاعیه Google Authenticator را مثال زده است. هر اپلیکیشنی که از همین استاندارد کد ششرقمی سیثانیهای پشتیبانی کند با آن کار میکند.
اگر گوشی را عوض کنم چه اتفاقی میافتد
کلید روی همان گوشی ذخیره شده است. بدون انتقال کلید یا کدهای پشتیبان، ورود انجام نمیشود و باید از مسیر پشتیبانی پیگیری شود.
این تغییر روی رمز پلتفرم معاملاتی هم اثر دارد
این الزام روی فضای کاربری است. رمز پلتفرم معاملاتی جداست و در اطلاعیه دربارهاش چیزی نیامده.
منبع: اطلاعیه منتشرشده بروکر ارانته، بازنشرشده در ایران بروکر، ۵ اکتبر ۲۰۲۶. وبسایت رسمی: errante.com.