توسعهدهندگان الکتروم (Electrum)، یکی از قدیمیترین کیف پولهای نرمافزاری بیت کوین، باگی را افشا کردند که به سرورهای مخرب اجازه میداد بیت کوین کاربران را بدزدند. نسخه اصلاحشده ۴٫۸٫۳ روز ۲۴ اکتبر ۲۰۲۶ منتشر شد و به گفته تیم الکتروم، برخی سرورها پیش از انتشار وصله از این نقص سوءاستفاده کرده بودند. CoinDesk جزئیات این گزارش امنیتی را دوشنبه ۲۶ اکتبر منتشر کرد.
نقص از کجا بود
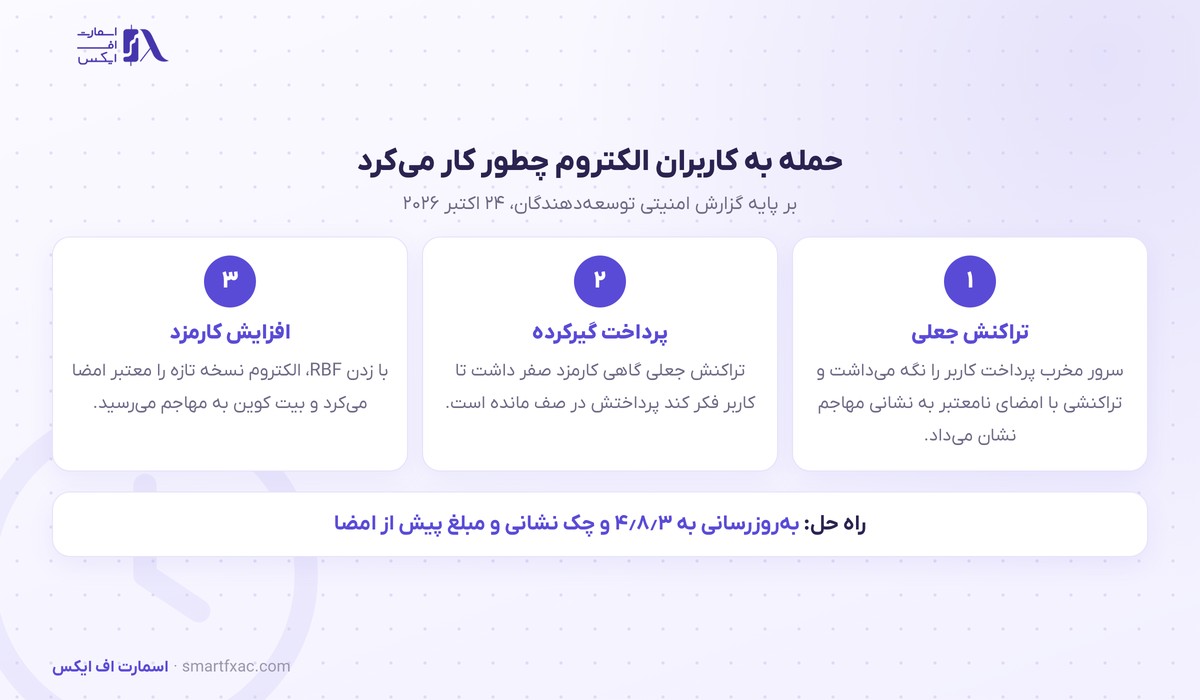
الکتروم برای گرفتن تاریخچه تراکنشها و ارسال پرداخت به شبکه به سرورهای بیرونی تکیه میکند. نسخههای پیش از ۴٫۸٫۳ تراکنشهای در انتظاری را که این سرورها گزارش میدادند بدون بررسی امضا میپذیرفتند. سرور مخرب میتوانست پرداخت کاربر را پیش از رسیدن به شبکه نگه دارد و به جایش تراکنشی جعلی با امضای نامعتبر نشان دهد که مقصدش نشانی مهاجم بود.
تله افزایش کارمزد
بخش خطرناک حمله به قابلیت RBF (جایگزینی با کارمزد بالاتر) برمیگشت. RBF به کاربر اجازه میدهد برای پرداختی که در صف مانده، نسخه تازهای با کارمزد بیشتر بفرستد تا سریعتر تایید شود. وقتی کاربر این کار را روی تراکنش جعلی انجام میداد، الکتروم یک جایگزین کاملا معتبر بر پایه همان تراکنش جعلی امضا میکرد و بیت کوین واقعا به نشانی مهاجم میرفت.
در یک مورد، تراکنش جعلی کارمزد صفر داشت تا گیرکرده به نظر برسد و کاربر را به افزایش کارمزد ترغیب کند. مهاجمان همچنین نشانیهایی میساختند که چهار نویسه آخرشان با نشانی مقصد درست یکی بود تا نگاه سریع کاربر فریب بخورد.
دو گزارش در اکتبر
تیم الکتروم در اکتبر دو گزارش گرفت. روز ۱۱ اکتبر کاربری با کیف پول چندامضایی دو از سه که از دو کیف سختافزاری ترزور استفاده میکرد، پرداخت درست را روی هر دو دستگاه تایید کرد ولی بعد تراکنش خروجی دیگری در تاریخچه دید؛ این کاربر زیانی گزارش نکرد. روز ۱۸ اکتبر کاربر دیگری کارمزد یک تراکنش جایگزینشده را بالا برد و پول از دست داد. وصله امنیتی شش روز پس از نخستین سرقت گزارششده آمد. توسعهدهندگان مبلغ زیان و نام سرورهای مخرب را اعلام نکردهاند.
کاربران چه کنند
تیم الکتروم توصیه میکند کاربران کیف پول را به نسخه ۴٫۸٫۳ بهروز کنند و پیش از امضای هر پرداخت، نشانی و مبلغ را کامل بررسی کنند. کاربرانی که فقط به سرورهای مورد اعتماد یا سرور شخصی خود وصل بودند در معرض این حمله نبودند. پیشتر هم در خبر قاعده تازه افشای باگ در Bitcoin Core و گزارش سرقت ۱٫۱۸ میلیارد دلاری رمزارز در فصل سوم به امنیت کیف پولها پرداختیم.
انواع کیف پول و روش نگهداری امن در درس کیف پول ارز دیجیتال و ترکیبهای امضای چندگانه در درس کیف پول چندامضایی توضیح داده شده است. قیمت لحظهای در صفحه قیمت بیت کوین بهروز میشود.
این مطلب گزارشی خبری است و توصیه سرمایهگذاری محسوب نمیشود. منبع: CoinDesk؛ نسخه رسمی کیف پول از سایت رسمی الکتروم قابل دریافت است.