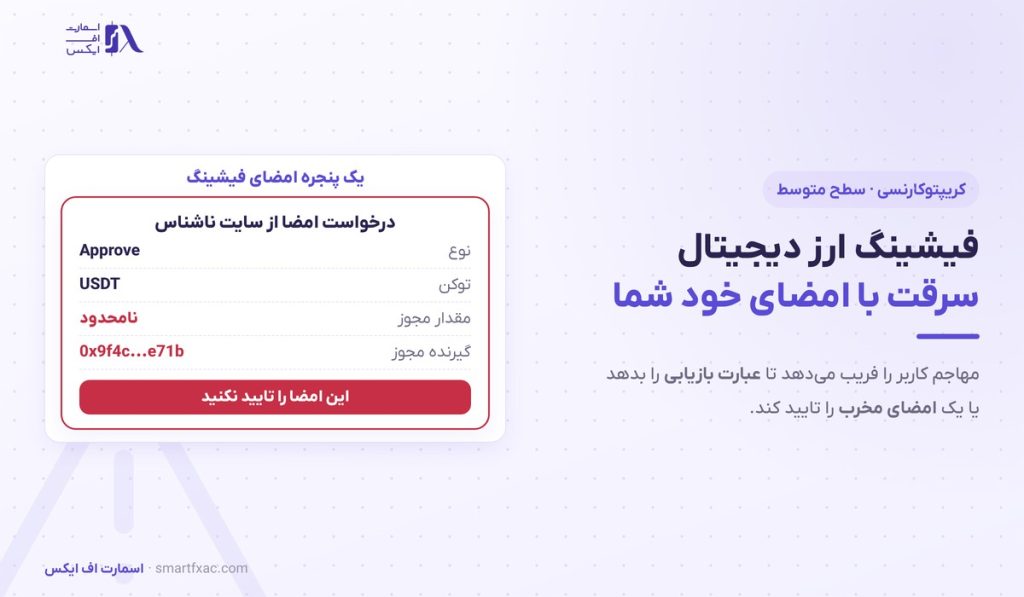
بیشتر سرقتهایی که از کیف پولهای شخصی گزارش میشود با فریب صاحب کیف پول انجام میشود: مهاجم او را قانع میکند که خودش کلید را تحویل بدهد یا تراکنشی را امضا کند. به این روش فیشینگ ارز دیجیتال میگویند و چون تراکنش روی بلاکچین قابل برگشت نیست، یک کلیک اشتباه میتواند کل دارایی را از بین ببرد. در این درس پنج روش رایج فیشینگ ارز دیجیتال، نشانههای تشخیص آن، یک مثال قدم به قدم از مسمومیت آدرس و کارهایی را که بعد از فریب خوردن باید فوری انجام دهید میبینید. با اسمارت اف ایکس همراه باشید.
فیشینگ ارز دیجیتال چیست؟
فیشینگ (Phishing) نوعی کلاهبرداری است که در آن مهاجم خود را جای یک طرف قابل اعتماد جا میزند، مثل صرافی، کیف پول، پشتیبانی یک پروژه یا حتی یک دوست، تا قربانی اطلاعات حساس بدهد یا کاری را انجام دهد که به نفع مهاجم است. فیشینگ ارز دیجیتال همین ترفند را برای رسیدن به دو چیز به کار میبرد: کلید دسترسی به کیف پول، یا امضای تراکنشی که اجازه برداشت دارایی را به مهاجم میدهد.
کیف پول ارز دیجیتال با یک کلید خصوصی کنترل میشود و هر کس آن کلید یا عبارت بازیابی دوازده یا بیستوچهار کلمهای را داشته باشد، صاحب دارایی حساب میشود. شبکه فقط معتبر بودن امضا را بررسی میکند و هویت امضاکننده برایش مهم نیست. به همین دلیل مهاجم به جای حمله به شبکه، سراغ ضعیفترین بخش زنجیره میرود که خود کاربر است.
در فیشینگ ارز دیجیتال، امنیت بلاکچین سالم میماند و کاربر با دست خودش کلید یا امضا را به مهاجم میدهد.
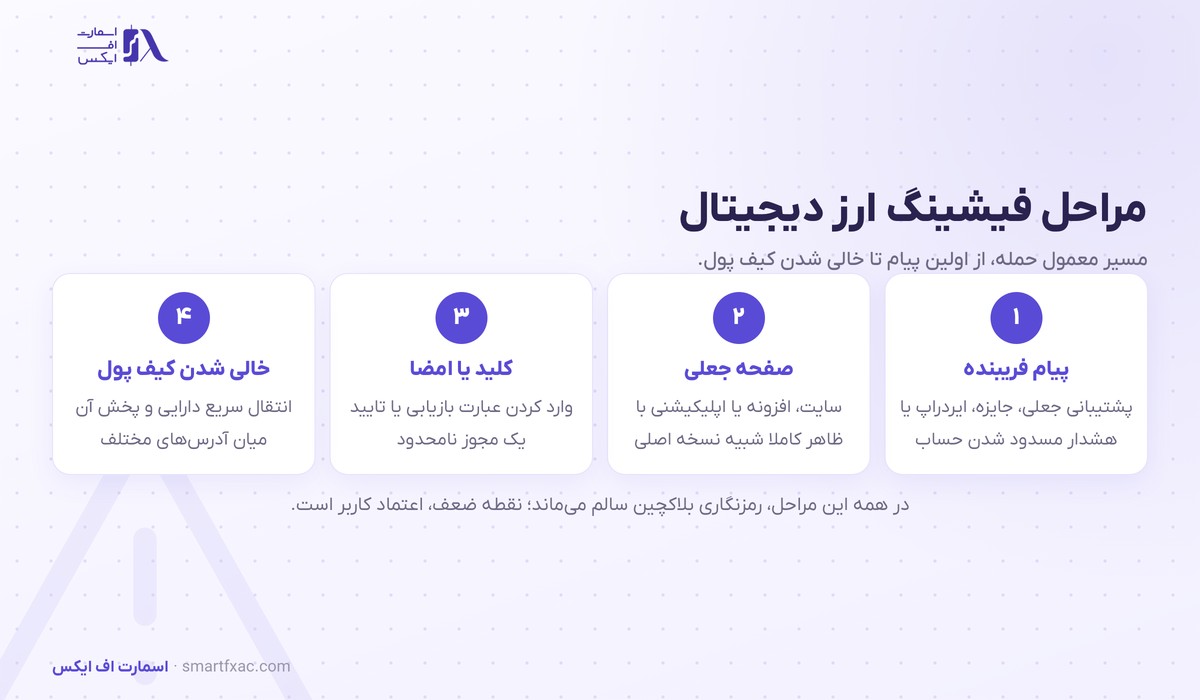
مسیر معمول حمله چهار مرحله دارد: یک پیام فریبنده، یک صفحه یا اپلیکیشن جعلی، گرفتن عبارت بازیابی یا امضا، و در آخر انتقال سریع دارایی به آدرسهایی که ردیابی پول را سختتر میکنند.
تفاوت فیشینگ با هک فنی و چرا ضرر آن برگشتناپذیر است
خیلی از کاربران هر سرقتی را «هک» مینامند، ولی فیشینگ ارز دیجیتال از نظر راه ورود و راه پیشگیری با هک فنی فرق دارد:
| ویژگی | فیشینگ | هک فنی |
|---|---|---|
| نقطه ضعف | اعتماد و عجله کاربر | باگ در کد یا سرور |
| ابزار مهاجم | پیام فریبنده و سایت جعلی | بدافزار، نفوذ به سرور یا قرارداد |
| نقش قربانی | خودش کلید یا امضا را میدهد | معمولا نقشی ندارد |
| راه پیشگیری | عادت درست در امضا و پیامها | امنیت نرمافزار و زیرساخت |
| امکان برگشت پول | تقریبا هیچ | گاهی با توقیف صرافی یا مذاکره |
در بانک، تراکنشی که با فریب انجام شده گاهی بررسی و برگشت داده میشود. در کیف پول شخصی هیچ نهادی چنین اختیاری ندارد. تراکنشی که در بلاک ثبت شد نهایی است و فقط خود گیرنده میتواند پول را پس بفرستد.

سایت جعلی و افزونه تقلبی کیف پول
قدیمیترین روش فیشینگ ارز دیجیتال ساختن نسخه تقلبی از یک سایت شناختهشده است. نشانی سایت جعلی معمولا فقط یک حرف با اصلی فرق دارد، مثلا یک حرف جابهجا شده یا پسوند دامنه عوض شده است. مهاجم برای دیده شدن این سایت سه راه دارد:
- تبلیغ در موتور جستوجو: سایت جعلی با خرید تبلیغ بالاتر از سایت اصلی دیده میشود.
- افزونه تقلبی مرورگر: نسخهای از یک کیف پول معروف با همان آیکون و نام منتشر میشود و عبارت بازیابی را هنگام «بازیابی کیف پول» برای مهاجم میفرستد.
- اپلیکیشن تقلبی موبایل: برنامهای با ظاهر یک صرافی که از خارج فروشگاه رسمی نصب میشود.
راه ساده دفاع این است که نشانی صرافی و کیف پول را یک بار از منبع رسمی پیدا کنید و در نشانکهای (Bookmark) مرورگر ذخیره کنید. از آن به بعد فقط از همان نشانک وارد شوید و از نتیجه جستوجو یا لینک داخل پیام استفاده نکنید.
پشتیبانی جعلی و درخواست عبارت بازیابی
یکی از پرتکرارترین شکلهای فیشینگ ارز دیجیتال در گروههای تلگرام دیده میشود. کمی بعد از اینکه کاربری درباره مشکل تراکنش سوال میپرسد، یک «پشتیبان» با عکس و نام رسمی پروژه در پیام خصوصی سراغش میآید و برای «همگامسازی کیف پول» یا «تایید هویت» عبارت بازیابی را میخواهد.
هیچ صرافی، کیف پول یا پروژه معتبری عبارت بازیابی شما را نمیخواهد. هر کسی آن را خواست، مهاجم است.
عبارت بازیابی فقط برای ساختن دوباره کیف پول روی دستگاه خود شماست. پشتیبانی واقعی اول پیام خصوصی نمیدهد و کاربر باید خودش از داخل سایت رسمی تیکت ثبت کند.
فیشینگ مجوز توکن؛ امضایی که کیف پول را خالی میکند
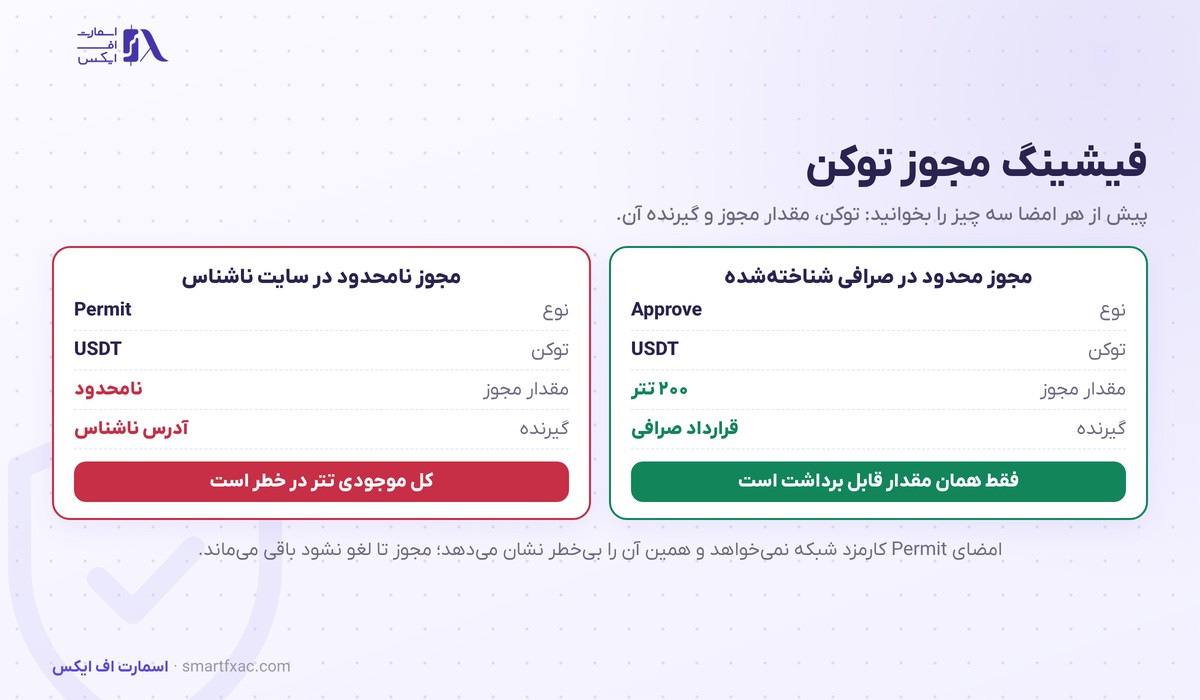
در شبکههایی مثل اتریوم، هر برنامه غیرمتمرکز برای جابهجا کردن توکن شما به مجوز نیاز دارد. این مجوز با تراکنشی به نام Approve یا با امضایی به نام Permit داده میشود. وقتی در یک صرافی غیرمتمرکز توکنی را میفروشید، به قرارداد آن صرافی اجازه میدهید مقدار مشخصی از توکن را از کیف پول شما بردارد.
در این نوع فیشینگ ارز دیجیتال مهاجم عبارت بازیابی را نمیخواهد. سایت جعلی فقط یک پنجره امضا باز میکند که ظاهری بیخطر دارد، مثل «اتصال کیف پول» یا «دریافت جایزه». اگر کاربر بدون خواندن جزئیات تایید کند، مجوز برداشت نامحدود یک توکن، مثلا تتر، به آدرس مهاجم داده میشود. مهاجم میتواند ساعتها یا حتی ماهها بعد همه آن توکن را بردارد، چون مجوز تا وقتی لغو نشود باقی میماند.

امضای Permit خطرناکتر است، چون یک پیام امضاشده خارج از بلاکچین است و کارمزد شبکه نمیخواهد. کاربر چون هزینهای پرداخت نمیکند گمان میکند امضا بیاثر است. پیش از هر امضا سه چیز را در پنجره کیف پول ببینید: نام توکن، مقدار مجوز و آدرسی که مجوز را میگیرد. اگر مقدار «نامحدود» یا «Unlimited» بود و سایت را نمیشناسید، امضا را رد کنید.
مسمومیت آدرس با مثال قدم به قدم
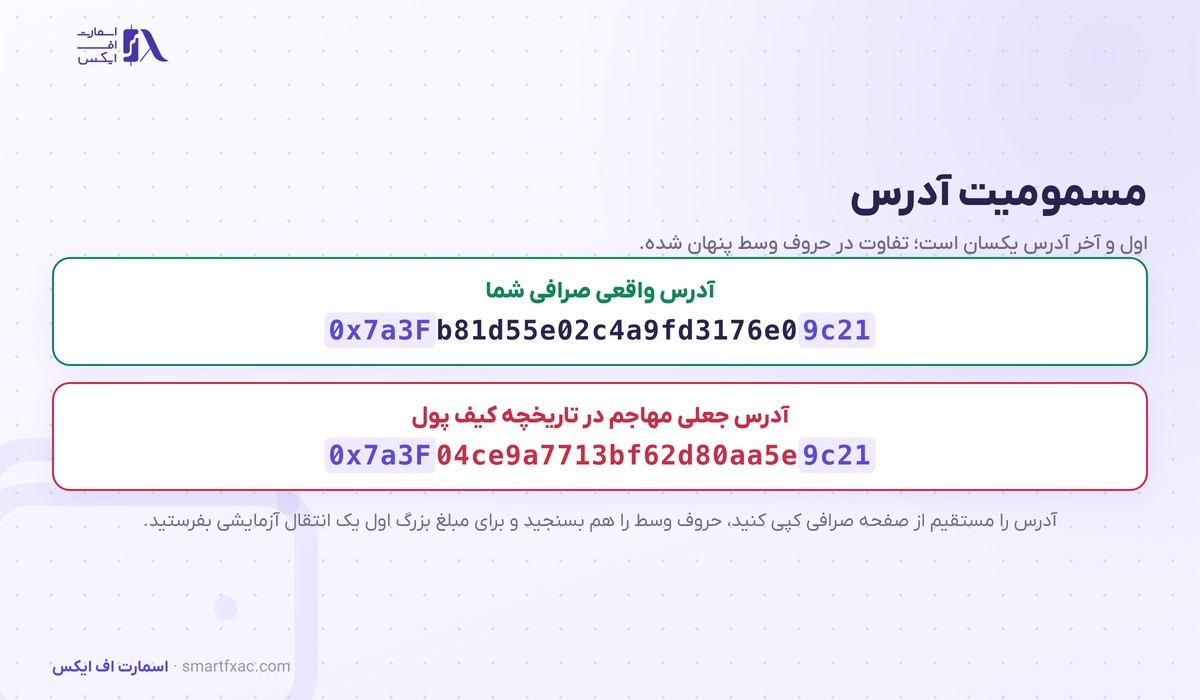
مسمومیت آدرس (Address Poisoning) روشی است که در آن مهاجم یک آدرس جعلی میسازد که چند حرف اول و آخرش دقیقا مثل آدرسی است که شما زیاد با آن کار میکنید. بعد یک تراکنش صفر یا خیلی کوچک از آن آدرس به کیف پول شما میفرستد تا در تاریخچه تراکنشها کنار آدرس واقعی دیده شود. در ماه مه ۲۰۲۴ یک کاربر با همین روش حدود ۶۸ میلیون دلار بیتکوین بستهبندیشده روی اتریوم را به آدرس مهاجم فرستاد؛ مهاجم چند روز بعد زیر فشار ردیابی بیشتر آن را برگرداند، ولی بیشتر قربانیها چنین شانسی ندارند.
یک مثال فرضی این فرایند را روشن میکند:
قدم اول، تراکنش عادی: شما هر ماه ۵٬۰۰۰ تتر به آدرس صرافی خود میفرستید که با 0x7a3F شروع و با 9c21 تمام میشود.
قدم دوم، ساخت آدرس مشابه: ربات مهاجم تراکنش شما را روی بلاکچین میبیند و با نرمافزار، آدرسی میسازد که آن هم با 0x7a3F شروع و با 9c21 تمام میشود. حروف وسط کاملا فرق دارند.
قدم سوم، آلوده کردن تاریخچه: چند دقیقه بعد، یک انتقال صفر تتری از آدرس جعلی در تاریخچه کیف پول شما ثبت میشود.
قدم چهارم، کپی اشتباه: ماه بعد آدرس را به جای کپی از صرافی، از تاریخچه کیف پول برمیدارید و فقط اول و آخر آن را چک میکنید. ۵٬۰۰۰ تتر به مهاجم میرسد و راهی برای برگشت آن نیست.
آدرس مقصد را همیشه از منبع اصلی کپی کنید و حروف وسط آن را هم بسنجید. اول و آخر یکسان دلیل درستی آدرس نیست.
برای مبلغهای بزرگ اول یک انتقال آزمایشی کوچک بفرستید و پس از دیدن آن در بلاک اکسپلورر مبلغ اصلی را بفرستید.
ایردراپ جعلی و دریینر
دریینر (Drainer) کد آمادهای است که روی سایت جعلی نصب میشود و فیشینگ ارز دیجیتال را خودکار میکند. بعد از اتصال کیف پول، این کد باارزشترین توکنها و NFTها را پیدا میکند و پشت سر هم درخواست امضا میفرستد تا همه را در چند دقیقه خالی کند.
رایجترین طعمه برای کشاندن کاربر به این سایتها ایردراپ جعلی است. پیامی در شبکه اجتماعی یا توکنی ناشناس که خودبهخود در کیف پول شما ظاهر شده، شما را به سایتی میفرستد تا «جایزه را دریافت کنید». ایردراپ واقعی را از کانال رسمی همان پروژه پیگیری کنید و با توکنهای ناشناس هیچ کاری نکنید. روش ایمن شرکت در ایردراپ را در درس ایردراپ ببینید.
امضای کور؛ درسی از هک ۱٫۵ میلیارد دلاری بایبیت
امضای کور (Blind Signing) یعنی تایید تراکنشی که محتوای واقعی آن را نمیبینید و یکی از خطرناکترین راههای فیشینگ ارز دیجیتال است. در فوریه ۲۰۲۵ صرافی بایبیت (Bybit) حدود ۴۰۰ هزار اتریوم به ارزش تقریبی ۱٫۵ میلیارد دلار از دست داد که بزرگترین سرقت تاریخ ارزهای دیجیتال است. کیف پول سرد این صرافی یک کیف پول چندامضایی بود و مهاجمان رابط کاربری سرویسی را که امضاکنندهها با آن کار میکردند آلوده کرده بودند. روی صفحه یک انتقال عادی دیده میشد، ولی داده واقعی تراکنش کنترل کیف پول را به مهاجم میداد و امضاکنندهها آن را روی دستگاه سختافزاری بررسی نکردند.
کیف پول سختافزاری فقط وقتی امنیت کامل میدهد که صفحه خود دستگاه را بخوانید. اگر دستگاه پیامی مثل «داده قابل نمایش نیست» نشان داد، یعنی در حال امضای کور هستید.
۷ نشانه پیام فیشینگ
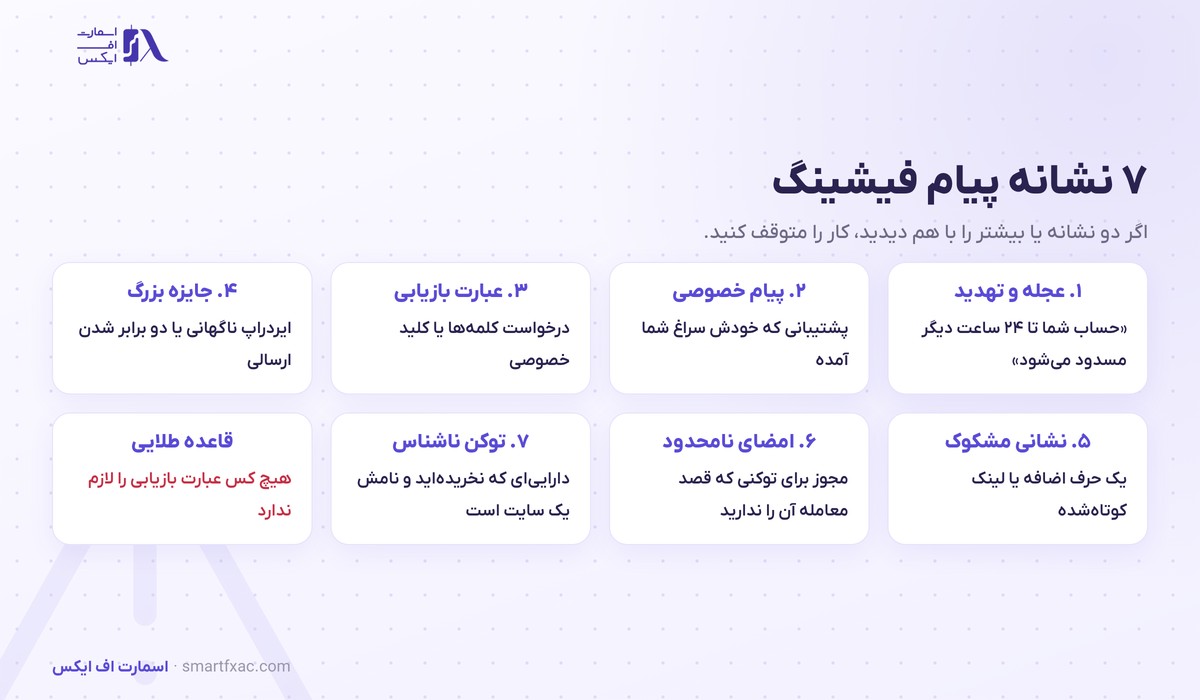
پیامهای فیشینگ ارز دیجیتال ظاهرهای مختلفی دارند، ولی چند الگو در بیشتر آنها هست. اگر دو یا چند مورد از این نشانهها را دیدید، کار را متوقف کنید:
- عجله و تهدید: «حساب شما تا ۲۴ ساعت دیگر مسدود میشود» یا «فقط ۱۰ دقیقه برای دریافت جایزه وقت دارید».
- پیام خصوصی بدون درخواست: کسی که خودش سراغ شما آمده و ادعای پشتیبانی دارد.
- درخواست عبارت بازیابی یا کلید خصوصی: این یک مورد به تنهایی برای تشخیص کلاهبرداری کافی است.
- وعده سود یا جایزه بزرگ: دو برابر کردن ارسالی، ایردراپ ناگهانی یا جایزه قرعهکشی که در آن شرکت نکردهاید.
- نشانی مشکوک: دامنه با یک حرف اضافه یا کم، پسوند غیرمعمول، یا لینک کوتاهشده که مقصد آن معلوم نیست.
- درخواست امضای نامحدود: پنجره کیف پول مجوز «Unlimited» برای توکنی میخواهد که قصد معامله آن را ندارید.
- توکن یا NFT ناشناس در کیف پول: داراییای که خودتان نخریدهاید و نام آن یک نشانی اینترنتی است.
محافظت از کیف پول در برابر فیشینگ ارز دیجیتال
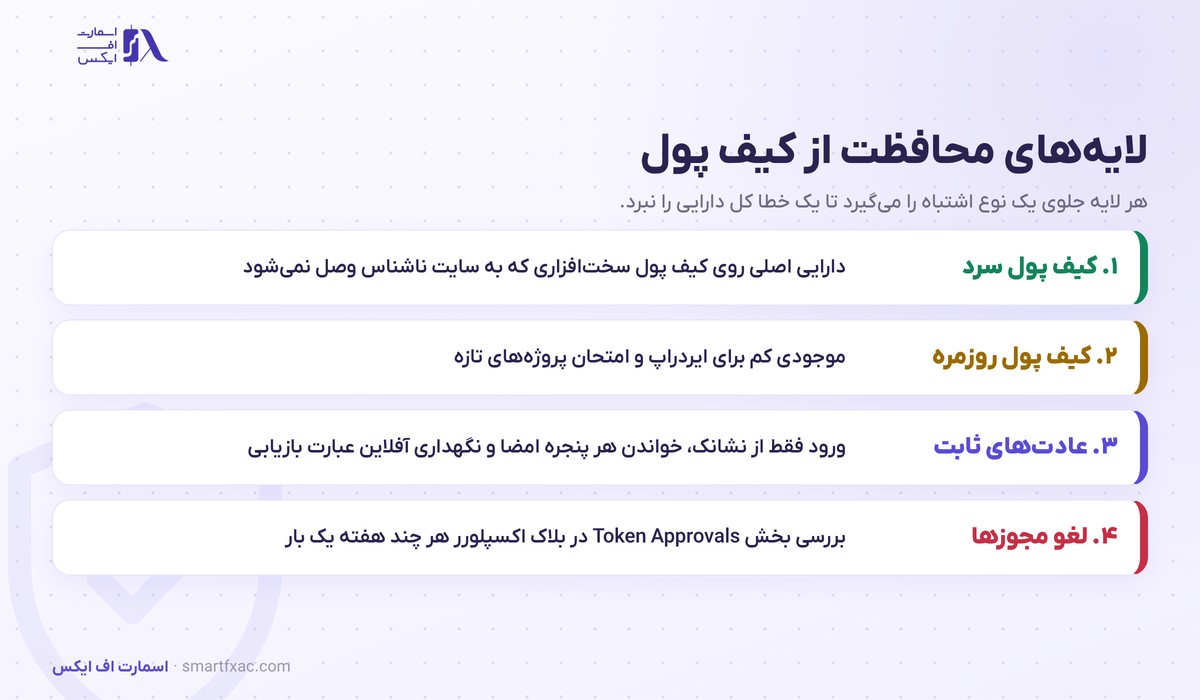
بهترین دفاع در برابر فیشینگ ارز دیجیتال چند لایه است تا یک اشتباه به تنهایی کل دارایی را از بین نبرد:
- جدا کردن کیف پولها: دارایی اصلی را در یک کیف پول سختافزاری نگه دارید و آن را به سایتهای ناشناس وصل نکنید. برای شرکت در ایردراپ یا امتحان پروژههای تازه یک کیف پول جدا با موجودی کم بسازید.
- نگهداری آفلاین عبارت بازیابی: آن را روی کاغذ بنویسید و در ایمیل، فضای ابری یا پیامرسان ذخیره نکنید.
- لغو مجوزهای قدیمی: هر چند هفته یک بار فهرست مجوزهای توکن کیف پول خود را در بخش Token Approvals بلاک اکسپلورر ببینید و مجوزهای بلااستفاده را با یک تراکنش لغو کنید.
- خواندن هر پنجره امضا: نوع تراکنش و مقدار آن را همراه با آدرس گیرنده روی صفحه کیف پول یا دستگاه سختافزاری بسنجید.
- ورود دومرحلهای در صرافی: به جای پیامک از برنامه تولید کد استفاده کنید و لیست سفید آدرس برداشت را روشن کنید.
برای شناخت بیشتر روشهای رایج و تنظیمات امن کیف پول، راهنمای امنیت و جلوگیری از کلاهبرداری در سایت رسمی اتریوم را هم ببینید.
اگر فریب خوردید، این ۵ کار را فوری انجام دهید
بعد از فیشینگ ارز دیجیتال، سرعت در دقیقههای اول تعیین میکند چه مقدار از دارایی باقی بماند. اگر متوجه شدید عبارت بازیابی را وارد سایت جعلی کردهاید یا امضای مشکوکی دادهاید، این کارها را به ترتیب انجام دهید:
- انتقال دارایی باقیمانده: یک کیف پول تازه روی دستگاه امن بسازید و هر چه مانده را فورا به آن منتقل کنید. اگر عبارت بازیابی لو رفته، کیف پول قبلی را دیگر هرگز استفاده نکنید.
- لغو مجوزها: اگر فقط امضا دادهاید، مجوز همان توکن را لغو کنید. برای این تراکنش کمی ارز اصلی شبکه، مثل اتر، لازم است.
- ثبت جزئیات: هش تراکنش، آدرس مهاجم و نشانی سایت جعلی را ذخیره کنید.
- گزارش به صرافیها: اگر پول به صرافی متمرکزی رفته است، با هش تراکنش به پشتیبانی رسمی آن گزارش دهید.
- مراقبت از کلاهبرداری دوم: بعد از سرقت، افرادی با ادعای «بازگرداندن پول» سراغ قربانی میآیند و کارمزد پیشپرداخت میخواهند. این هم یک فیشینگ دیگر است.
نکات کلیدی این درس
- فیشینگ ارز دیجیتال کاربر را فریب میدهد تا خودش عبارت بازیابی یا امضای تراکنش را به مهاجم بدهد.
- تراکنش روی بلاکچین برگشتپذیر نیست و هیچ نهادی نمیتواند پول را از کیف پول مهاجم پس بگیرد.
- هیچ پشتیبانی واقعی عبارت بازیابی را نمیخواهد و پیام خصوصی بدون درخواست، نشانه خطر است.
- مجوز نامحدود توکن تا وقتی لغو نشود باقی میماند و مهاجم میتواند ماهها بعد از آن استفاده کند.
- در مسمومیت آدرس، اول و آخر آدرس یکسان است؛ آدرس را از منبع اصلی کپی کنید و حروف وسط را هم ببینید.
- هک بایبیت با امضای کور ممکن شد؛ تراکنشی را که روی صفحه دستگاه نمیفهمید تایید نکنید.
جمعبندی
فیشینگ ارز دیجیتال هر سال شکل تازهای پیدا میکند. مهاجم دیروز عبارت بازیابی را میخواست و امروز به یک امضای ساده یا یک کپی اشتباه از تاریخچه کیف پول قانع است. با این حال تقریبا هر روش فیشینگ ارز دیجیتال به یک لحظه بیدقتی خود کاربر نیاز دارد. همه این روشها با چند عادت ثابت خنثی میشوند: ورود از نشانک، خواندن هر پنجره امضا، جدا کردن کیف پول اصلی از کیف پول آزمایشی و لغو مجوزهای قدیمی.
سوالات متداول درباره فیشینگ ارز دیجیتال
۵ سوالآیا فقط با اتصال کیف پول به یک سایت، دارایی من دزدیده میشود؟
اتصال به تنهایی فقط آدرس و موجودی شما را به سایت نشان میدهد. سرقت وقتی ممکن میشود که بعد از اتصال یک تراکنش یا امضای مجوز را تایید کنید.
کیف پول سختافزاری جلوی فیشینگ را میگیرد؟
کیف پول سختافزاری کلید خصوصی را از دسترس بدافزار دور نگه میدارد، ولی اگر یک امضای مخرب را روی دستگاه تایید کنید، آن تراکنش اجرا میشود. محافظت کامل وقتی است که جزئیات را روی صفحه خود دستگاه بخوانید.
چطور مجوزهای توکن را لغو کنم؟
آدرس کیف پول خود را در بلاک اکسپلورر همان شبکه وارد کنید و به بخش Token Approvals بروید. فهرست قراردادهایی که مجوز دارند نمایش داده میشود و با دکمه لغو و پرداخت کارمزد کوچک، هر مجوز حذف میشود.
توکن ناشناسی در کیف پولم ظاهر شده؛ چه کار کنم؟
با آن هیچ کاری نکنید. این توکنها طعمه فیشینگ ارز دیجیتال هستند و تلاش برای فروش یا رفتن به سایتی که در نامشان آمده، شما را به صفحه دریینر میبرد.
آیا پولی که با فیشینگ رفته قابل برگشت است؟
در بیشتر موارد خیر. اگر پول به صرافی متمرکز منتقل شده باشد و سریع گزارش دهید، احتمال کمی برای مسدود شدن آن وجود دارد.