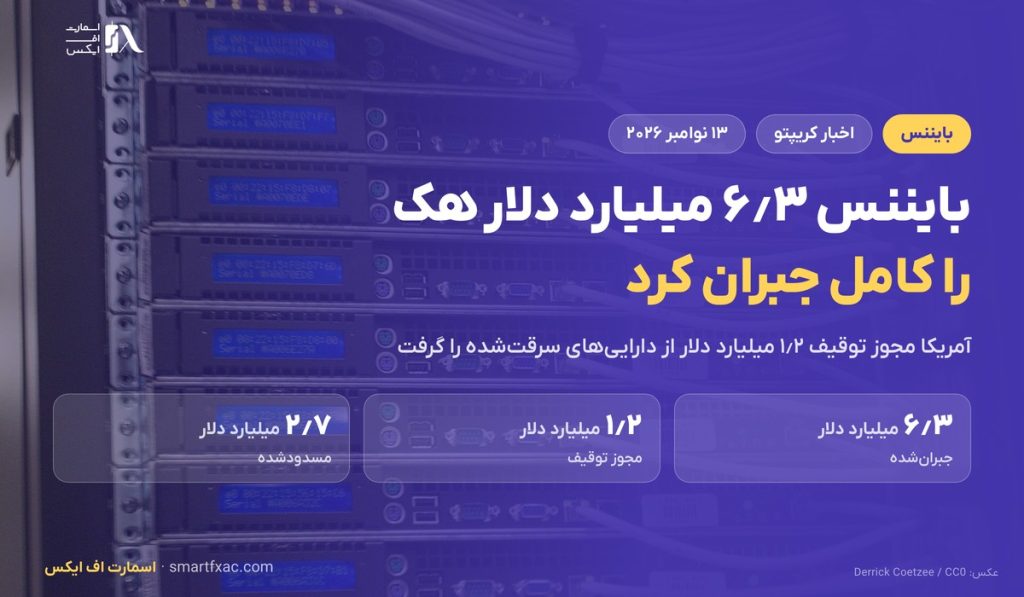
صرافی بایننس پنجشنبه ۱۲ نوامبر ۲۰۲۶ اعلام کرد همه داراییهای سرقتشده کاربران در هک ۲۹ اکتبر را جبران کرده است. ارزش این داراییها ۶٫۳ میلیارد دلار بود و این حمله بزرگترین سرقت تاریخ رمزارز شناخته میشود. جزئیات خود حمله در خبر هک ۶٫۳ میلیارد دلاری بایننس آمده است و مشخصات این صرافی در صفحه معرفی بایننس در دسترس است.
بایننس دارایی کاربران را چطور برگرداند
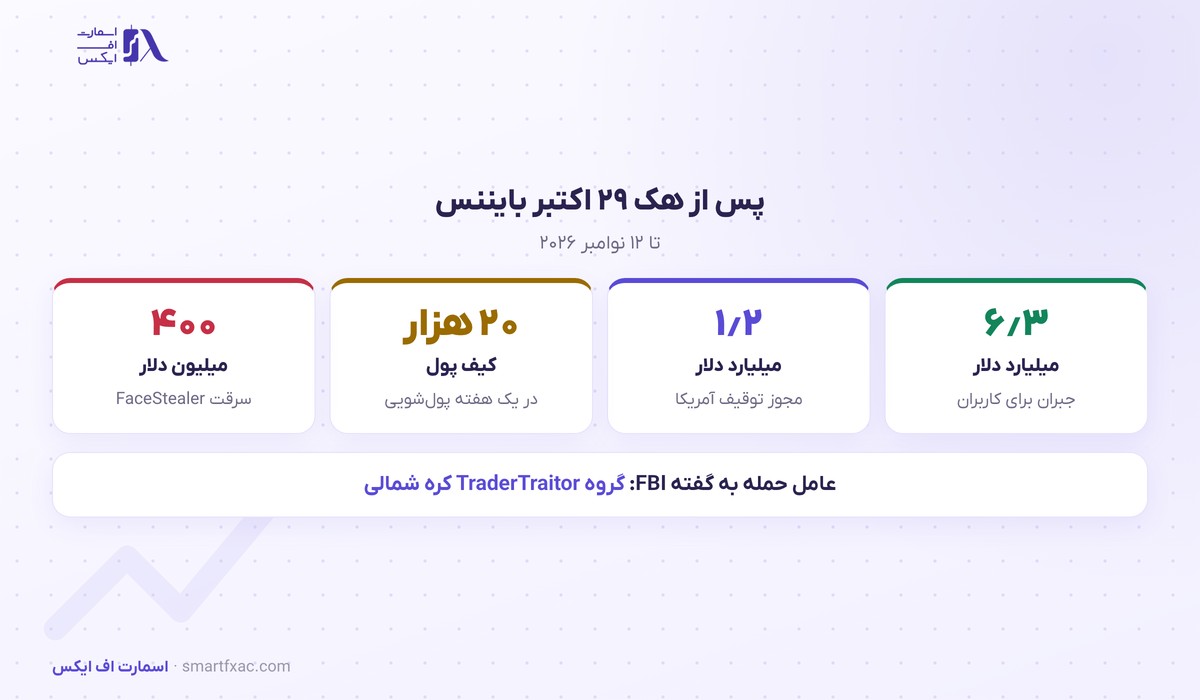
بایننس بخش عمده توکنها را در چند روز نخست پس از حمله، از محل سود شرکت و ذخایر اضطراری خود جبران کرد. این صرافی پیشتر گفته بود حدود ۱۰ درصد داراییها زمان بیشتری لازم دارد. بخشی از داراییهای سرقتشده توکنهای کممعامله بودند که ردیابی و خرید دوباره آنها طول کشید. بایننس در شبکه اجتماعی X از صبر کاربران تشکر کرد.
طبق گزارشها، حمله با یک فیشینگ آغاز شد: مهاجمان با یک پیشنهاد کاری جعلی سراغ یکی از مهندسان بایننس رفته بودند. روشهای رایج سرقت از کیف پول در درس کیف پول ارز دیجیتال آمده است.
توقیف ۱٫۲ میلیارد دلار از سوی آمریکا
وزارت دادگستری آمریکا از دادگاه مجوز توقیف بیش از ۱٫۲ میلیارد دلار از رمزارزهای سرقتشده را گرفت که پیشتر مسدود شده بودند. به گزارش CoinDesk، نهادهای آمریکایی و شرکتهای خصوصی تاکنون بیش از ۲٫۷ میلیارد دلار از این داراییها را مسدود کردهاند. FBI این حمله را کار یک گروه هکری وابسته به ارتش کره شمالی میداند که آن را TraderTraitor مینامد.
اسکات پراکتر، معاون ارشد دستیار دادستان کل آمریکا در امور امنیت ملی، گفت دولت کره شمالی هزینه حکومت و برنامه تسلیحاتی غیرقانونی خود را با سرقت رمزارز تامین میکند.
مسیر پولشویی داراییهای سرقتشده
مهاجمان توکنها را از میان هزاران کیف پول و چند بلاکچین جابهجا کردند. به گزارش شرکت تحلیل بلاکچین Elliptic، این عملیات در یک هفته از بیش از ۲۰ هزار کیف پول و دستکم ۶۵ هزار تراکنش استفاده کرد؛ یعنی تقریبا هر ۳۰ ثانیه یک کیف پول تازه و هر ۱۰ ثانیه یک تراکنش. حدود ۴۳۰ هزار دلار هم با میم کوینها پولشویی شد. شرکت Chainalysis میگوید شبکههای پولشویی چینی به نقد کردن این داراییها کمک کردهاند.
توقیف زیرساخت کلاهبرداری FaceStealer
ماموران فدرال همزمان زیرساخت ابری کارزار FaceStealer را توقیف کردند. به گفته FBI، این کارزار در ۱۸ ماه گذشته بیش از ۴۰۰ میلیون دلار رمزارز سرقت کرده است. مهاجمان جلسه تصویری جعلی شبیه زوم یا مایکروسافت تیمز برگزار میکنند و به بهانه اشکال فنی، قربانی را به نصب نرمافزاری وامیدارند که بدافزار سرقت رمزارز است. FBI بیش از ۹۰۰ ویدئوی وبکم را که مهاجمان جمع کرده بودند، توقیف کرد. نگهداری دارایی بیرون از صرافی در درس کیف پول سختافزاری و تحلیل روزانه بازار در بخش تحلیل کریپتو آمده است.

این مطلب گزارشی خبری است و توصیه سرمایهگذاری محسوب نمیشود. منبع: Investing.com و CoinDesk؛ هشدارهای رسمی FBI درباره کلاهبرداری رمزارزی در سایت مرکز شکایات جرائم اینترنتی FBI منتشر میشود.