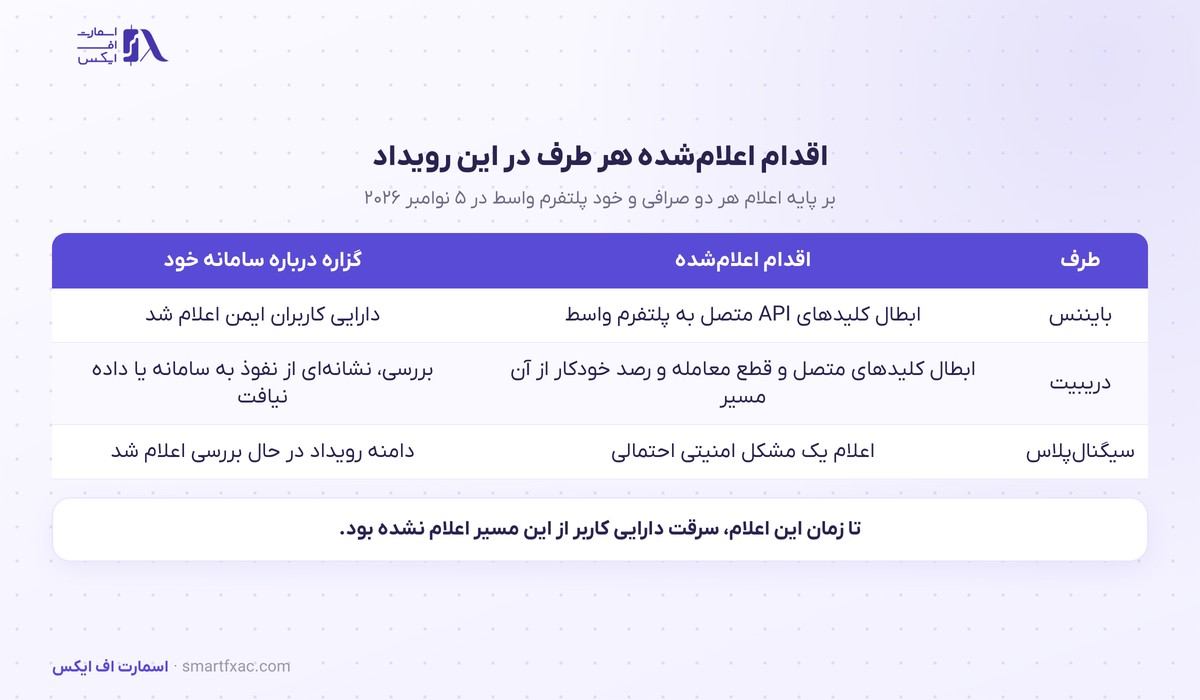
صرافی بایننس و صرافی مشتقه دریبیت روز ۵ نوامبر ۲۰۲۶ کلیدهای API متصل به پلتفرم سیگنالپلاس را باطل کردند. این اقدام پس از آن انجام شد که خود سیگنالپلاس از یک مشکل امنیتی احتمالی خبر داد. هر دو صرافی گفتند سامانههای خودشان آسیب ندیده است و موضوع به اتصال پلتفرم ثالث برمیگردد.
در این ماجرا دقیقا چه شد
سیگنالپلاس یک پلتفرم معامله مشتقه و اختیار معامله رمزارز است که معاملهگران حرفهای از راه آن موقعیتهای خود را در چند صرافی مدیریت میکنند. این پلتفرم برای کار کردن، به کلید API حساب کاربر در هر صرافی نیاز دارد. وقتی خبر مشکل امنیتی احتمالی منتشر شد، دو صرافی کلیدهای مربوط به همین اتصال پلتفرم ثالث را باطل کردند تا دسترسی خودکار تا روشن شدن دامنه ماجرا قطع شود.
این صرافی اعلام کرد دارایی کاربران ایمن است. دریبیت هم گفت بررسیهایش نشانهای از نفوذ به سامانهها یا دادههای خودش پیدا نکرده است. هیچکدام تا زمان انتشار این اطلاعیهها سرقت دارایی کاربر از این مسیر را گزارش نکردند و شمار کلیدهای احتمالا افشاشده هم اعلام نشد.
کلید API چیست و چرا اتصال پلتفرم ثالث ریسک جدا دارد
کلید API رشتهای است که به یک نرمافزار بیرونی اجازه میدهد بدون ورود دستی کاربر، با حساب او در صرافی کار کند. بسته به سطح دسترسی تعریفشده، این کلید میتواند موجودی را بخواند، موقعیتها را رصد کند و سفارش بگذارد یا لغو کند. کلیدی که دسترسی برداشت ندارد هم همچنان میتواند معامله انجام دهد.
به همین دلیل اتصال پلتفرم ثالث یک لایه امنیتی جدا از خود صرافی میسازد. مهاجم برای رسیدن به حساب کاربر، لزوما به زیرساخت صرافی نیاز ندارد و کلیدی که نزد یک سرویس بیرونی نگهداری میشود هم میتواند کافی باشد. بنیانگذار همین صرافی از کاربران خواست کلیدهای همین پلتفرم را در صرافیهای دیگر هم باطل کنند، چون این سرویس به چند بازار دیگر هم وصل است.
این الگو شبیه چیزی است که در کلاهبرداری رمزارز هم دیده میشود: نقطه ضعف بیرون از جایی است که کاربر فکر میکند داراییاش آنجا نگهداری میشود. تفاوت اینجاست که سرویس واسط یک شریک پذیرفتهشده است و کاربر خودش به آن دسترسی داده است.
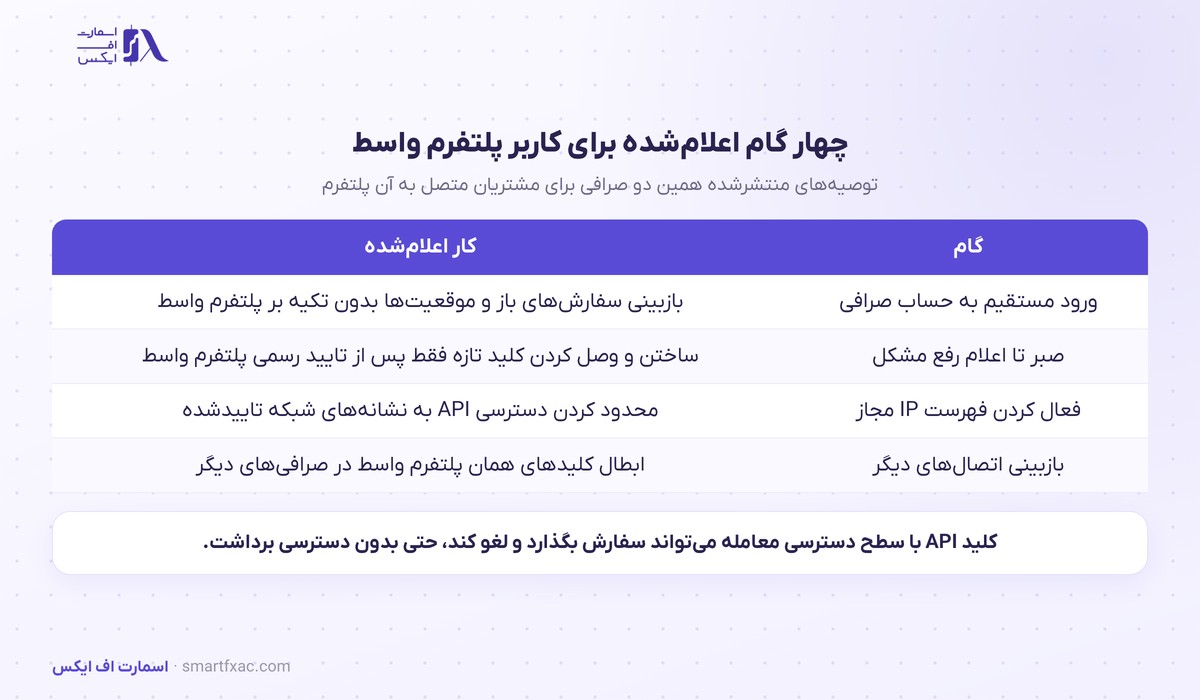
چهار گامی که به کاربران اعلام شد
گام نخست، ورود مستقیم به حساب صرافی و بازبینی سفارشهای باز و موقعیتها است، بدون تکیه بر داشبورد پلتفرم واسط. گام دوم، صبر کردن تا اعلام رسمی رفع مشکل و ساختن کلید تازه فقط پس از آن است. گام سوم، فعال کردن فهرست IP مجاز است که دسترسی کلید را به نشانیهای شبکه تاییدشده محدود میکند و کلید دزدیدهشده را برای مهاجم کمفایده میسازد. گام چهارم، بازبینی هر اتصال پلتفرم ثالث دیگری است که با همان سرویس ساخته شده است.
این صرافی از شرکتهای یکپارچهشده با سامانه خود هم خواست کنترلهای امنیتیشان را بازبینی کنند و فعالیت غیرعادی را رصد کنند. این بخش از اطلاعیه، مخاطبش توسعهدهنده است و نه کاربر نهایی.

سطح دسترسی کلید را خود کاربر تعیین میکند
هنگام ساختن کلید API، صرافی چند سطح دسترسی جدا پیش میگذارد: فقط خواندن، معامله و برداشت. انتخاب کمترین سطح لازم برای همان کار، سادهترین کنترل در دست کاربر است. ابزاری که فقط گزارش میسازد، به دسترسی معامله نیاز ندارد و هیچ اتصال پلتفرم ثالث معمولی هم به دسترسی برداشت نیاز ندارد.
کلیدها تاریخ انقضا هم میپذیرند و بیشتر صرافیها فهرست کلیدهای فعال را با زمان آخرین استفاده نشان میدهند. بازبینی دورهای همین فهرست، کلیدهای فراموششده را بیرون میکشد.
چرا این اعلام در زمان حساسی آمد
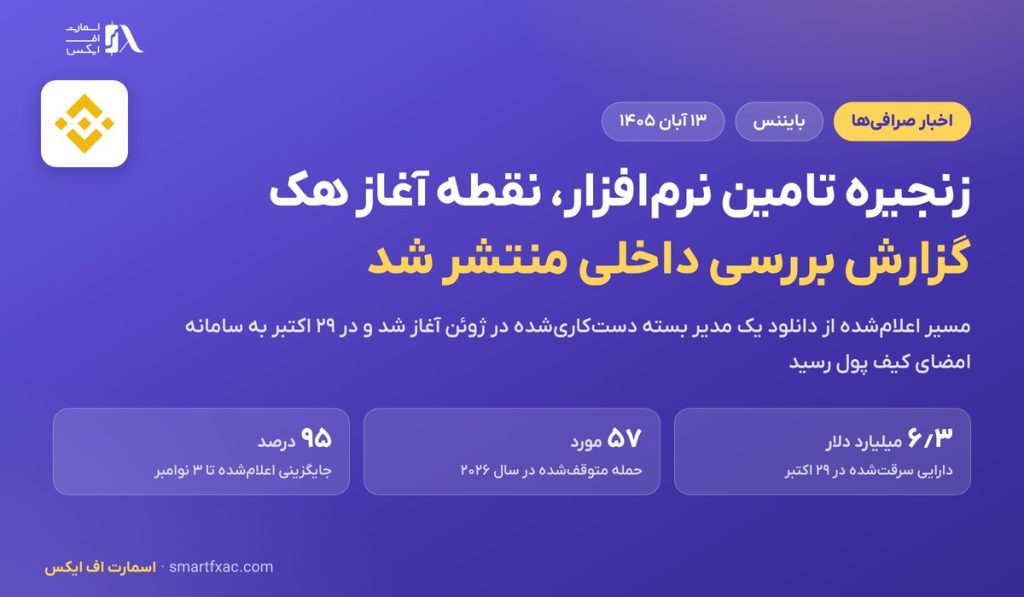
این خبر یک هفته پس از رویداد امنیتی بزرگتری منتشر شد که در ۲۹ اکتبر ۲۰۲۶ به سرقت ۶٫۳ میلیارد دلار دارایی از همین صرافی انجامید. پرونده آن ماجرا در گزارش زنجیره تامین نرمافزار بررسی شده است و تا امروز نشانهای از ارتباط میان دو رویداد اعلام نشده است.
بر پایه اعلامهای همان صرافی، برداشت بیتکوین و اتریوم از ۱ نوامبر مرحله به مرحله باز شد، تا ۳ نوامبر روند برداشتها عادی اعلام شد و نزدیک ۹۵ درصد دارایی آسیبدیده جایگزین شد. خروج خالص انباشته در همان بازه ۵٫۲۸ میلیارد دلار گزارش شد.
این ماجرا برای کاربر ایرانی چه معنایی دارد
کاربری که فقط از اپلیکیشن یا وبسایت صرافی استفاده میکند و هیچ کلید API نساخته است، در این ماجرا نقشی ندارد. موضوع فقط حسابهایی است که به سرویس بیرونی وصلاند. با این حال، بازبینی فهرست کلیدهای فعال در تنظیمات حساب برای هر کاربر کار کمهزینهای است و کلیدهای قدیمی و بیاستفاده بهتر است باطل شوند.
برای داراییهایی که قرار نیست بهزودی معامله شوند، نگهداری بیرون از صرافی روی کیف پول سختافزاری یک لایه جدا میسازد که هیچ کلید API به آن دسترسی ندارد.
سوالات متداول
۴ سوالاتصال پلتفرم ثالث یعنی چه
یعنی دادن کلید API حساب صرافی به یک نرمافزار بیرونی، تا آن نرمافزار بتواند موجودی و موقعیتها را بخواند یا سفارش بگذارد. رباتها، ابزارهای تحلیلی و پلتفرمهای مدیریت مشتقه از همین مسیر کار میکنند.
دارایی کاربران در این ماجرا سرقت شده است
تا زمان انتشار اطلاعیهها، هیچکدام از دو صرافی سرقت دارایی از این مسیر را اعلام نکردند. دامنه مشکل و شمار کلیدهای احتمالا افشاشده هم منتشر نشده است.
اگر کلید API من باطل شده، چه کنم
وارد حساب صرافی شوید و سفارشهای باز و موقعیتها را مستقیم بررسی کنید. ساختن کلید تازه را تا اعلام رسمی رفع مشکل از سوی همان سرویس نگه دارید و پس از آن، فهرست IP مجاز را هم برای کلید تازه فعال کنید.
فهرست IP مجاز چه کمکی به اتصال پلتفرم ثالث میکند
دسترسی کلید را فقط به نشانیهای شبکه تاییدشده محدود میکند. با فعال بودن آن، کلیدی که به دست دیگری بیفتد از بیرون آن نشانیها قابل استفاده نیست.
منبع: اطلاعیههای Binance و Deribit و SignalPlus به تاریخ ۵ نوامبر ۲۰۲۶ و گزارش FinanceFeeds در همان روز. تاریخ انتشار: ۱۵ آبان ۱۴۰۵. این مطلب خبر است و توصیه سرمایهگذاری نیست.