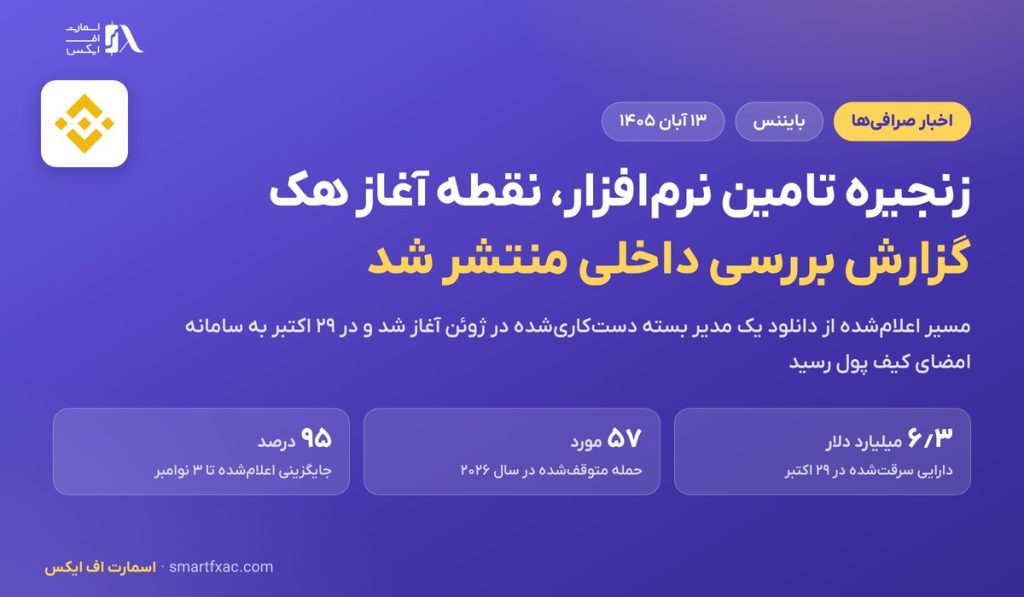
صرافی بایننس روز ۳ نوامبر ۲۰۲۶ نخستین یافتههای بررسی داخلی خود را درباره سرقت ۶٫۳ میلیارد دلاری ۲۹ اکتبر منتشر کرد. بر پایه این گزارش، نقطه آغاز ماجرا یک زنجیره تامین نرمافزار آلوده روی رایانه یکی از مهندسان بود و مهاجم از آنجا تا سامانه امضای کیف پول پیش رفت. این صرافی تاکید کرده است که چند روش حمله به هم وصل شدهاند. توصیف رسمی آن یک کارزار چندمرحلهای است.
گزارش بایننس مسیر حمله را چگونه شرح میدهد
به نوشته این مجموعه، حمله یک کارزار چندمرحلهای و پیچیده بوده که مهندسی اجتماعی با مصاحبه استخدامی جعلی، دانلود نرمافزار آلوده، دسترسی به یک ابزار هوش مصنوعی داخلی، تسخیر رایانه کارمند و در پایان یک روش پیشرفته تایید تراکنش را در خود داشت. مهندسی اجتماعی یعنی فریب دادن خود انسان بهجای شکستن قفل فنی سامانه.
همین گزارش میگوید تیم امنیت این صرافی در طول سال ۲۰۲۶ روی ۵۷ مورد مشکوک دیگر با نشانههای مرتبط با کره شمالی ایستاده و آنها را متوقف کرده است. روشهای آن موارد هم مصاحبه شغلی ساختگی، بدافزار با پوشش ابزار محبوب برنامهنویسی، بستههای نرمافزاری دستکاریشده، افزونه مرورگر و برنامههای تماس تصویری قلابی بوده است.
زنجیره تامین نرمافزار چیست
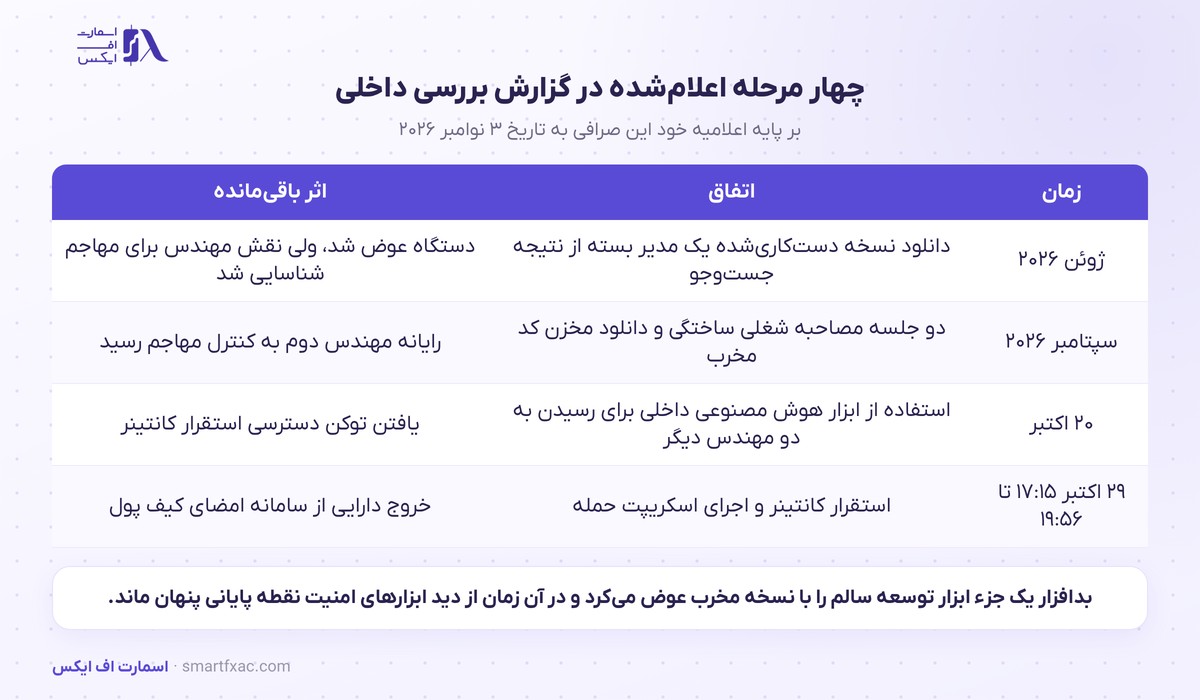
هر برنامهای که روی رایانه نصب میشود از مسیری میآید: مخزن کد، مدیر بسته، نصبکننده و کتابخانههای وابسته. مجموع این مسیر را زنجیره تامین نرمافزار مینامند. در حمله به این زنجیره، مهاجم برنامه هدف را نمیشکند و یکی از حلقههای میانی مسیر را عوض میکند تا کد خودش هنگام نصب اجرا شود. در پرونده بایننس، مهندس بخش زیرساخت کیف پول در ژوئن ۲۰۲۶ نسخه دستکاریشده یک مدیر بسته را از نتیجه جستوجوی اینترنتی دانلود کرده بود.
تیم امنیت آن ناهنجاری را دید، دستگاه را عوض کرد و کلیدهای مرتبط را از رده بیرون برد. اثر باقیمانده این بود که نقش آن مهندس و همکاران نزدیکش برای مهاجم شناسایی شد.
چهار مرحله اعلامشده
گزارش، مسیر را به چهار نقطه زمانی تقسیم میکند. در سپتامبر ۲۰۲۶ فرد دیگری از همین تیم در یک سامانه معتبر کاریابی با کسی روبهرو شد که خود را مدیر پروژه یک شرکت معرفی میکرد. دو جلسه مصاحبه برگزار شد، در پایان جلسه دوم از او خواسته شد یک «تمرین» را روی رایانه کاریاش دانلود کند و همان مخزن، کد مخرب داشت. بدافزار یک جزء ابزار توسعه سالم را با نسخه مخرب عوض میکرد و در آن زمان از دید ابزارهای امنیت نقطه پایانی پنهان ماند.
روز ۲۰ اکتبر مهاجم از رایانه همین مهندس و از یک ابزار هوش مصنوعی داخلی برای رسیدن به دو مهندس دیگر بخش کیف پول استفاده کرد و روی رایانه یکی از آنها یک توکن دسترسی استقرار کانتینر پیدا کرد. روز ۲۹ اکتبر میان ساعت ۱۷:۱۵ و ۱۹:۵۶ با همان اعتبارنامه وارد شد، یک کانتینر مستقر کرد و اسکریپت حمله را اجرا کرد.
عددهای اعلامشده درباره جبران خسارت
ریچارد تنگ، مدیرعامل مشترک این صرافی، روز ۳ نوامبر در هفته فینتک هنگکنگ گفت برداشت مشتریان تا حد زیادی به حالت عادی برگشته و حدود ۹۵ درصد داراییهای آسیبدیده جایگزین شده است. او منبع جبران را صندوق SAFU، خزانه شرکت و صندوق بیمه معاملات آتی اعلام کرد. SAFU مخفف Secure Asset Fund for Users است و اندوختهای است که این صرافی برای پوشش زیان کاربران نگه میدارد.

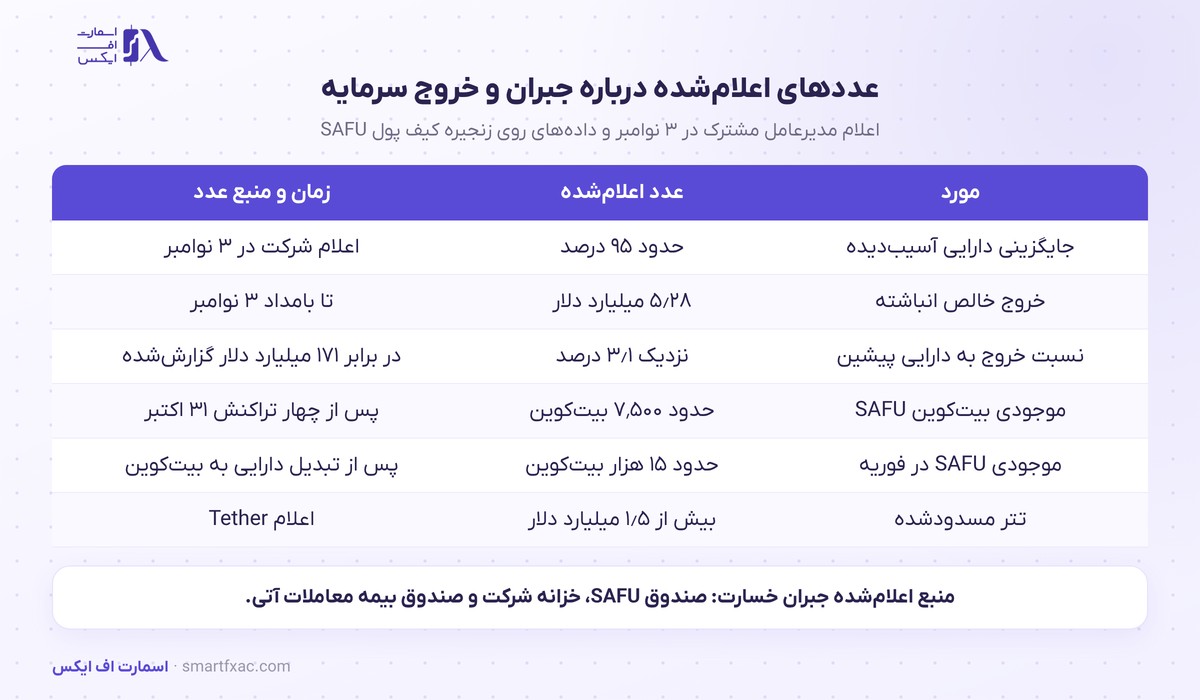
دادههای روی زنجیره نشان میدهد موجودی بیتکوین کیف پول عمومی SAFU پس از چهار تراکنش ۳۱ اکتبر به حدود ۷٬۵۰۰ بیتکوین رسیده است؛ این کیف پول در فوریه حدود ۱۵ هزار بیتکوین داشت. بر پایه بخش پرسشهای متداول خود SAFU، اگر ارزش صندوق از ۸۰۰ میلیون دلار پایینتر برود قرار است تا حدود یک میلیارد دلار شارژ شود، ولی آن شرط به افت ارزش از نوسان قیمت اشاره دارد و برای مصرف شدن دارایی توضیحی نمیدهد.
ردیابی دارایی و واکنش نهادهای ناظر
FBI گروه TraderTraitor وابسته به کره شمالی را مسئول معرفی کرده و صدها آدرس مرتبط را منتشر کرده است. کره شمالی این نسبت را رد کرده است. Tether بیش از ۱٫۵ میلیارد دلار تتر مرتبط را مسدود کرد و بر پایه دادههای Chainalysis، مهاجمان بیش از ۵۰۰ میلیون دلار را با بیش از ۳ هزار واریز روی شبکه Tron میان بیش از هزار آدرس پراکنده کردهاند. رئیس CFTC هم همین پرونده را نشانه نیاز به مقررات تازه برای صرافیهای برونمرزی دانست.
این صرافی گفته است سامانه کیف پول آسیبدیده و ابزار هوش مصنوعی داخلی را در محیط تازه بازسازی کرده، دستگاهها را عوض کرده، اعتبارنامههای مرتبط را از رده بیرون برده و بررسی مستقل امنیتی با یک تیم بیرونی را آغاز کرده است. اسکن امنیتی روی همه دستگاههای کارکنان هم کامل شده تا مسیر زنجیره تامین نرمافزار روی رایانههای تیم توسعه زیر نظر بماند.
این گزارش چه نکتهای را برای کاربر روشن میکند
در این پرونده نقطه ورود، رایانه یکی از کارمندان بود. رمز و کیف پول مشتری در مسیر حمله جایی نداشت، پس هیچکدام از لایههای امنیتی سمت کاربر، از تایید دو مرحلهای تا کیف پول سختافزاری، در مسیر این حمله قرار نداشت. دارایی که روی یک صرافی میماند به کنترلهای داخلی همان شرکت و به اندوختهای مثل SAFU وابسته است و دارایی که به کیف پول شخصی منتقل میشود به نگهداری کلید خصوصی وابسته میشود. هر دو حالت ریسک خودش را دارد و انتخاب میان آنها به برنامه خود کاربر بستگی دارد.
نکته دوم به جنس حمله مربوط است. یک زنجیره تامین نرمافزار آلوده در شرکتی با این اندازه، سه ماه پیش از سرقت شناسایی و پاک شده بود و مسیر باز ماند. برای مقایسه، در هک ۳۸۷ میلیون دلاری بیتگت کیف پول گرم نقطه خروج دارایی بود و در پرونده کولدکارد ابزار سمت کاربر هدف قرار گرفت.
سوالات متداول
۵ سوالزنجیره تامین نرمافزار در این حمله از کجا شروع شد
از دانلود نسخه دستکاریشده یک مدیر بسته در ژوئن ۲۰۲۶، پس از جستوجوی اینترنتی برای یک ابزار برنامهنویسی. تیم امنیت همان زمان دستگاه را عوض کرد ولی نقش مهندس برای مهاجم شناسایی شده بود.
آیا حمله زنجیره تامین نرمافزار دارایی کاربران را هدف گرفته بود
بر پایه گزارش، مسیر از رایانه کارمند به سامانه امضای کیف پول رسید. ابزار کار مهاجم در این زنجیره، اعتبارنامه و توکن استقرار کانتینر کارکنان بود. رمز و کلید مشتری در گزارش نیامده است.
چرا زنجیره تامین نرمافزار دیرتر از ژوئن به سرقت رسید
میان دانلود آلوده ژوئن و اجرای اسکریپت در ۲۹ اکتبر چهار ماه فاصله بود. در این فاصله مهاجم نخست نقش کارکنان را شناسایی کرد، سپس در سپتامبر رایانه مهندس دوم را گرفت و در ۲۰ اکتبر به توکن استقرار کانتینر رسید.
چه مقدار از دارایی سرقتشده جایگزین شده است
اعلام خود صرافی در ۳ نوامبر حدود ۹۵ درصد است. خروج خالص انباشته تا بامداد همان روز ۵٫۲۸ میلیارد دلار بود که نزدیک ۳٫۱ درصد از ۱۷۱ میلیارد دلار دارایی گزارششده پیشین است.
پس از این حمله زنجیره تامین نرمافزار چه تغییری اعلام شده است
بازسازی سامانه کیف پول و ابزار هوش مصنوعی داخلی در محیط تازه، تعویض دستگاههای آسیبدیده، تقویت تشخیص ناهنجاری رفتاری، بررسی مستقل بیرونی و برنامه صندوق پژوهش امنیتی.
منبع: اعلامیه بررسی داخلی بایننس به تاریخ ۳ نوامبر ۲۰۲۶، گزارش FX News Group و FinanceFeeds در همان روز، دادههای روی زنجیره درباره کیف پول SAFU و گزارش Chainalysis و هشدار FBI. تاریخ انتشار: ۱۳ آبان ۱۴۰۵.