امنیت یک بلاکچین به رمزنگاری آن ختم نمیشود؛ به این بستگی دارد که قدرت تصمیمگیری میان چند هزار مشارکتکننده پخش باشد. حمله ۵۱ درصدی همان سناریویی است که این پخششدگی از بین میرود و یک گروه کنترل اکثریت شبکه را به دست میگیرد. در این درس سطح پیشرفته میبینیم این حمله چطور انجام میشود، مهاجم دقیقا چه کاری میتواند بکند و چه کاری نمیتواند، هزینهاش چقدر است و شبکهها و کاربران چطور از خود دفاع میکنند. با اسمارت اف ایکس همراه باشید.
حمله ۵۱ درصدی چیست؟
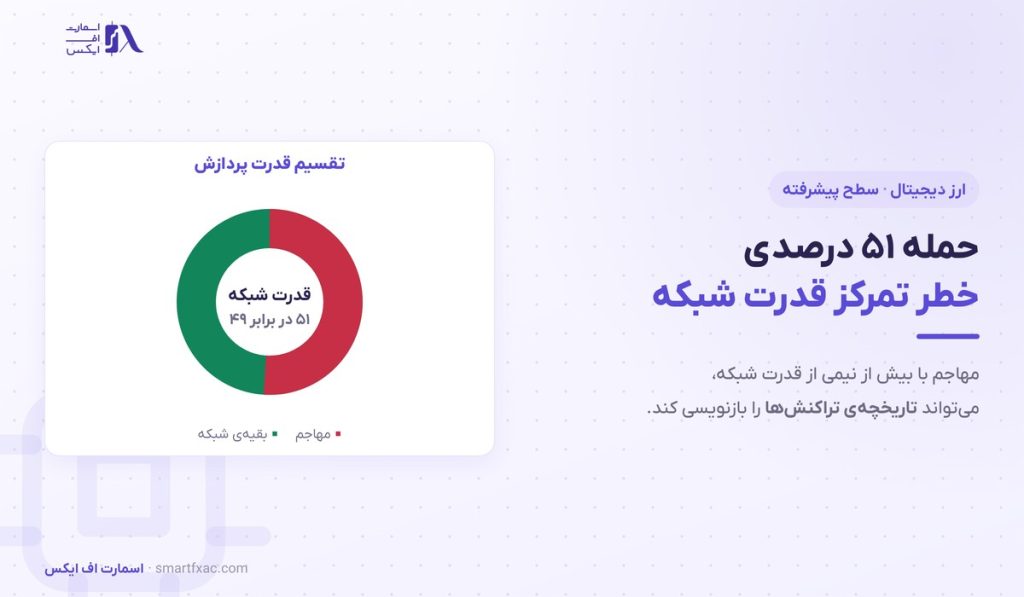
حمله ۵۱ درصدی یعنی یک فرد یا گروه، بیش از نیمی از قدرت تولید بلوک یک شبکهی بلاکچین را در اختیار بگیرد و با همین برتری، بخشی از تاریخچهی تراکنشها را بازنویسی کند.
برای فهم این موضوع باید بدانید بلاکچین چطور دربارهی درست بودن یک تراکنش تصمیم میگیرد. در شبکههایی مثل بیتکوین، استخراجکنندگان با صرف قدرت پردازش بلوک میسازند و شبکه زنجیرهای را معتبر میداند که بیشترین کار روی آن انجام شده باشد. مبنای این سازوکار در درس آموزش بلاکچین و فرایند استخراج در درس استخراج ارز دیجیتال آمده است.
هر کس بتواند سریعتر از بقیهی شبکه بلوک بسازد، میتواند زنجیرهی بلندتری تولید کند و زنجیرهی بلندتر همان است که شبکه میپذیرد. عدد ۵۱ درصد از همین جا میآید: نقطهای که سرعت تولید بلوک مهاجم از کل بقیه بیشتر میشود.
مکانیزم حمله ۵۱ درصدی مرحله به مرحله
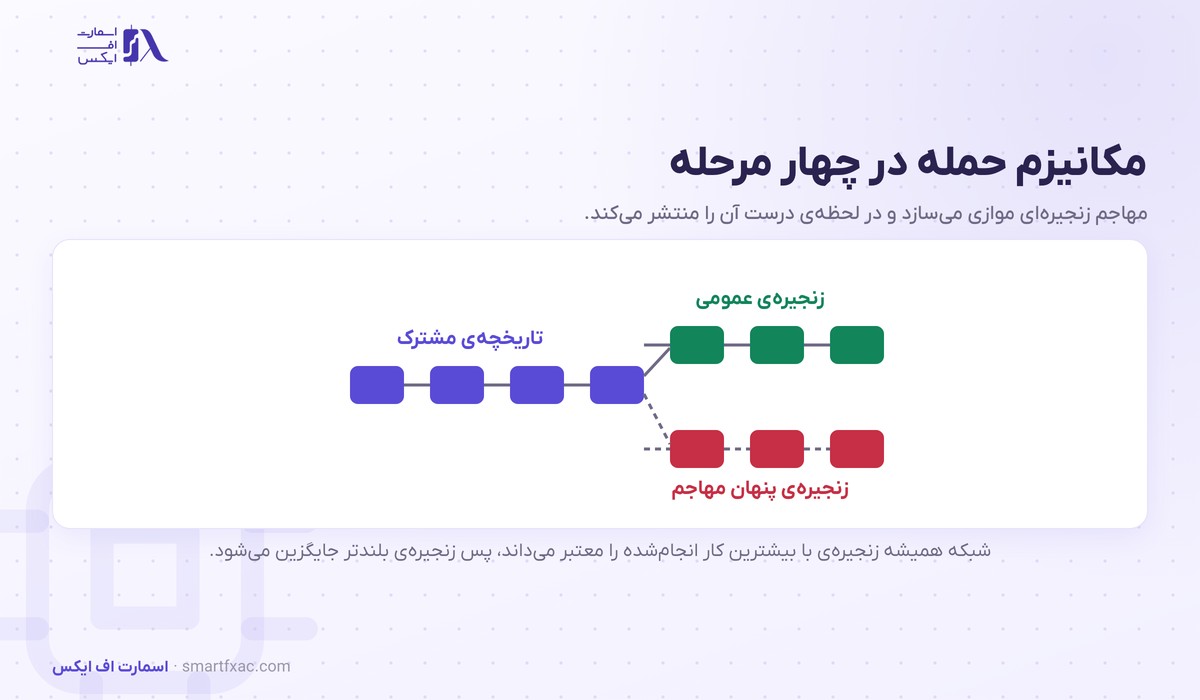
حمله در عمل چهار مرحله دارد.
- به دست آوردن اکثریت قدرت. مهاجم سختافزار میخرد، قدرت پردازش اجاره میکند یا چند استخر استخراج را زیر کنترل میگیرد.
- انجام یک تراکنش روی زنجیرهی عمومی. معمولا واریز مقدار بزرگی رمزارز به یک صرافی و فروش آن یا تبدیلش به دارایی دیگر.
- ساختن زنجیرهی پنهان. همزمان، مهاجم زنجیرهای موازی میسازد و آن را منتشر نمیکند. در این زنجیره، آن واریز اصلا وجود ندارد.
- انتشار زنجیرهی بلندتر. وقتی زنجیرهی پنهان از زنجیرهی عمومی بلندتر شد، منتشر میشود. شبکه آن را معتبر میداند و تراکنش قبلی حذف میشود، در حالی که مهاجم پول حاصل از فروش را برداشته است.
به این نتیجه خرج دوباره یا double spend میگویند: یک دارایی دو بار خرج شده است، یک بار در زنجیرهی حذفشده و یک بار در زنجیرهی جدید. روشی که با آن میتوان این بازنویسی را روی شبکه دید، در درس بلاک اکسپلورر توضیح داده شده است.
مهاجم چه کاری میتواند بکند و چه کاری نمیتواند؟
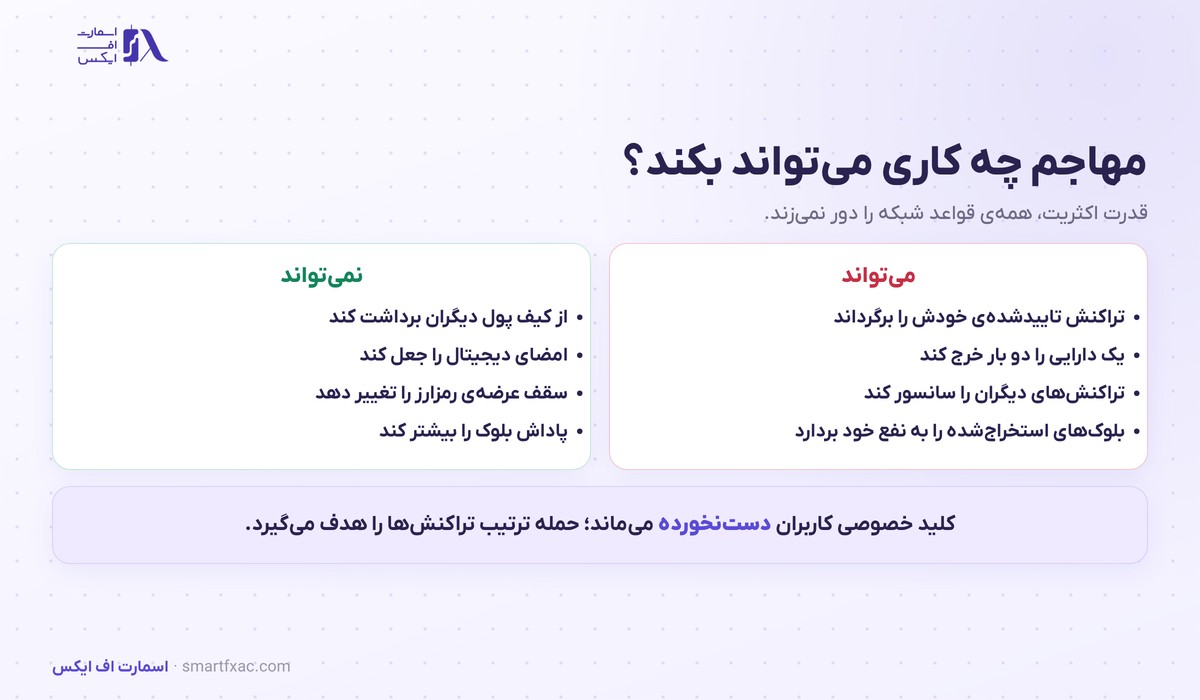
این بخش مهمترین قسمت درس است، چون بیشتر برداشتهای اشتباه از همینجا میآید. قدرت اکثریت فقط روی ترتیب و تایید تراکنشها اثر دارد.
کارهایی که مهاجم میتواند انجام دهد: برگرداندن تراکنشهای خودش که تازه تایید شدهاند، خرج دوبارهی دارایی خودش، جلوگیری از ثبت تراکنشهای دیگران یعنی سانسور آنها، و برداشتن پاداش بیشتر بلوکها به نفع خودش.
کارهایی که از توان مهاجم خارج است: برداشت از کیف پول دیگران، جعل امضای دیجیتال، تغییر سقف عرضهی رمزارز و تغییر پاداش هر بلوک. این موارد با کلید خصوصی و قواعد نرمافزاری شبکه محافظت میشوند و اکثریت قدرت پردازش آنها را دور نمیزند. نقش کلید خصوصی در درس کیف پول ارز دیجیتال و عبارت بازیابی در درس عبارت بازیابی آمده است.
هزینهی حمله ۵۱ درصدی چقدر است؟
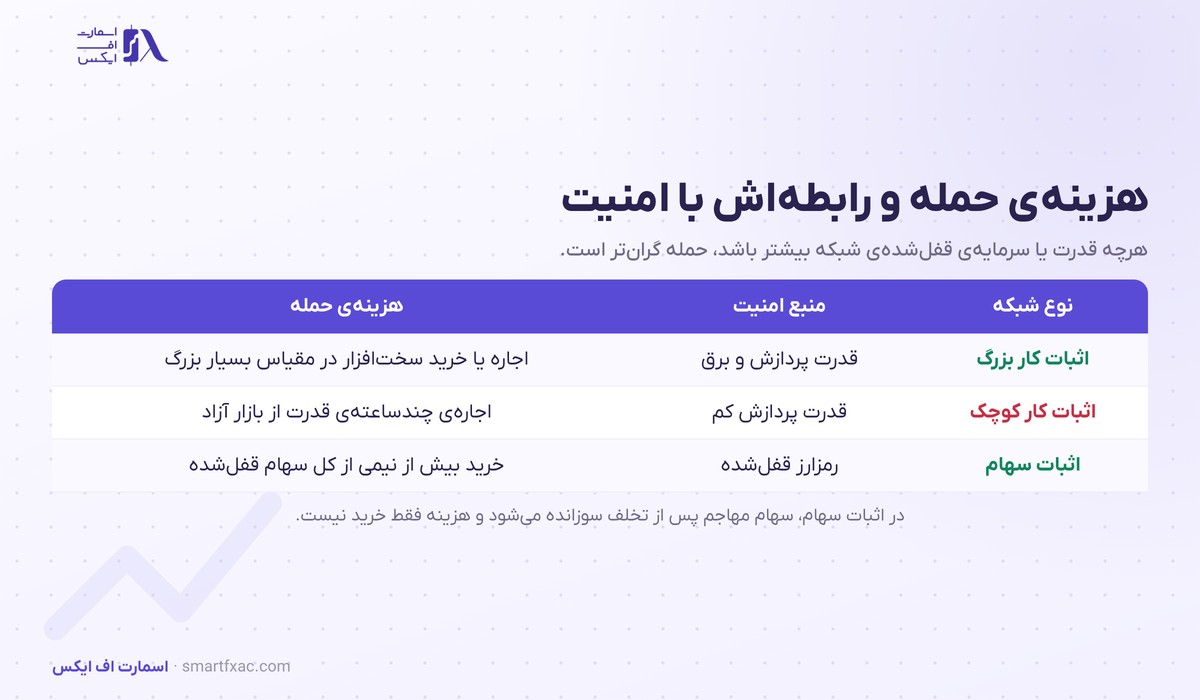
امنیت هر شبکه در عمل یک عدد اقتصادی است: هزینهی به دست آوردن اکثریت قدرت، در برابر سودی که از حمله به دست میآید.
| نوع شبکه | منبع امنیت | هزینهی به دست آوردن اکثریت | سطح ریسک |
|---|---|---|---|
| اثبات کار بزرگ | قدرت پردازش و برق | خرید سختافزار در مقیاس بسیار بزرگ به همراه هزینهی برق | بسیار پایین |
| اثبات کار کوچک | قدرت پردازش کم | اجارهی چندساعتهی قدرت پردازش از بازار آزاد | بالا |
| اثبات سهام | رمزارز قفلشده | خرید بیش از نیمی از کل سهام قفلشدهی شبکه | پایین |
نکتهی کلیدی اینجاست: شبکههایی که از یک الگوریتم استخراج مشترک با شبکهی بزرگتر استفاده میکنند، آسیبپذیرترند. در این حالت مهاجم میتواند قدرت پردازش را برای چند ساعت اجاره کند و لازم نیست چیزی بخرد. سنجهی این قدرت، نرخ هش است که در درس نرخ هش توضیح داده شده.
در شبکههای اثبات سهام منطق فرق میکند. آنجا امنیت از سرمایهی قفلشده میآید و مهاجم برای کنترل اکثریت باید بخش بزرگی از عرضه را بخرد، که خودش قیمت را بالا میبرد. سازوکار این شبکهها در درس اثبات سهام و قفل کردن دارایی در درس استیکینگ آمده است.
چرا حمله ۵۱ درصدی به بیتکوین بعید است؟
سه دلیل اقتصادی در کنار هم کار میکنند.
اول، اندازهی سختافزار. قدرت پردازش شبکهی بیتکوین در مقیاسی است که تهیهی نیمی از آن، ساخت یک صنعت کامل را میطلبد و این کار در سکوت ممکن نیست. دوم، هزینهی مستمر برق که در تمام مدت حمله ادامه دارد. سوم و مهمتر از همه، انگیزه: کسی که این حجم سختافزار را دارد، از استخراج عادی درآمد پایدار میگیرد و حمله ارزش داراییای را که خودش در آن سرمایهگذاری کرده پایین میآورد.
به زبان ساده، در شبکههای بزرگ هزینهی حمله از سود آن بیشتر است و همین نابرابری، همان امنیت اقتصادی شبکه است. در مقابل، شبکههای کوچکتر بارها هدف چنین حملههایی قرار گرفتهاند، چون قدرت لازم برای آنها در بازار اجاره موجود است. آشنایی با ساختار کلی شبکههای کوچکتر در درس ارز دیجیتال چیست آمده است.
دفاع شبکه در برابر حمله ۵۱ درصدی
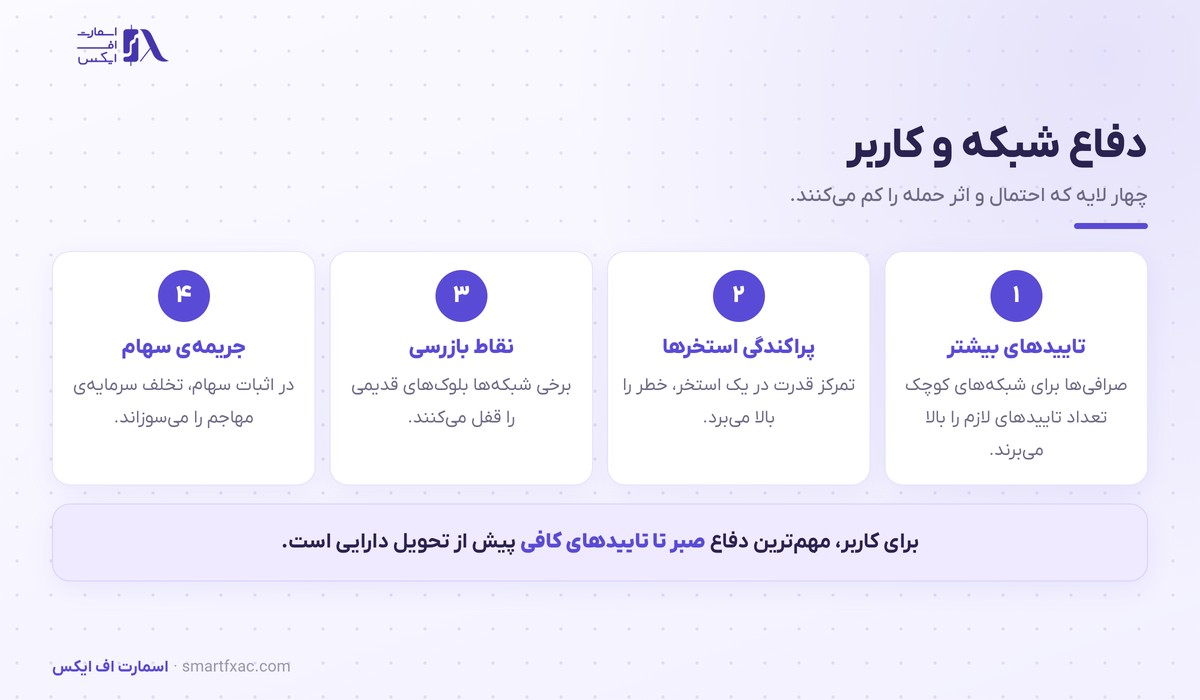
شبکهها و سرویسدهندهها چند لایهی دفاعی دارند.
- افزایش تعداد تاییدهای لازم. صرافیها برای شبکههای کوچک، پیش از آزاد کردن دارایی تعداد بیشتری بلوک تایید میخواهند. هر بلوک اضافه، بازنویسی را گرانتر میکند.
- پراکندگی استخرهای استخراج. وقتی سهم یک استخر به مرز خطرناک نزدیک میشود، بخشی از استخراجکنندگان خودشان به استخرهای دیگر میروند، چون امنیت شبکه به نفع درآمد خودشان است.
- نقاط بازرسی. برخی شبکهها بلوکهای قدیمیتر از یک عمق مشخص را قفل میکنند تا بازنویسی عمیق ممکن نباشد.
- جریمهی سهام. در شبکههای اثبات سهام، اعتبارسنجی که قواعد را زیر پا بگذارد بخشی از سرمایهاش سوزانده میشود. اینجا حمله نه تنها گران است، که مستقیم به خود مهاجم ضرر میزند.
تغییر الگوریتم اجماع هم یک راهحل بنیادیتر است و معمولا به هارد فورک نیاز دارد؛ این مفهوم در درس هارد فورک توضیح داده شده است.
کاربر در برابر حمله ۵۱ درصدی چه کاری باید بکند؟
برای کسی که رمزارز نگه میدارد یا معامله میکند، چند قاعدهی عملی وجود دارد.
پیش از تحویل کالا یا آزاد کردن دارایی در معاملههای مستقیم، منتظر تاییدهای کافی بمانید؛ در شبکههای کوچک این عدد باید بیشتر از حالت معمول باشد. اگر روی یک شبکهی کوچک سرمایهگذاری میکنید، سهم بزرگترین استخرهای استخراج و نرخ هش کل را به عنوان شاخص سلامت زیر نظر بگیرید.
نکتهی دیگر مربوط به قیمت است. خبر یک حملهی موفق معمولا با افت تند قیمت همان رمزارز و حذف آن از برخی صرافیها همراه میشود. از نگاه تحلیل، این یک ریسک بنیادی برای پروژه است و با ابزارهای درس تحلیل آنچین میتوان نشانههای تمرکز قدرت را زودتر دید.
شش برداشت اشتباه درباره حمله ۵۱ درصدی
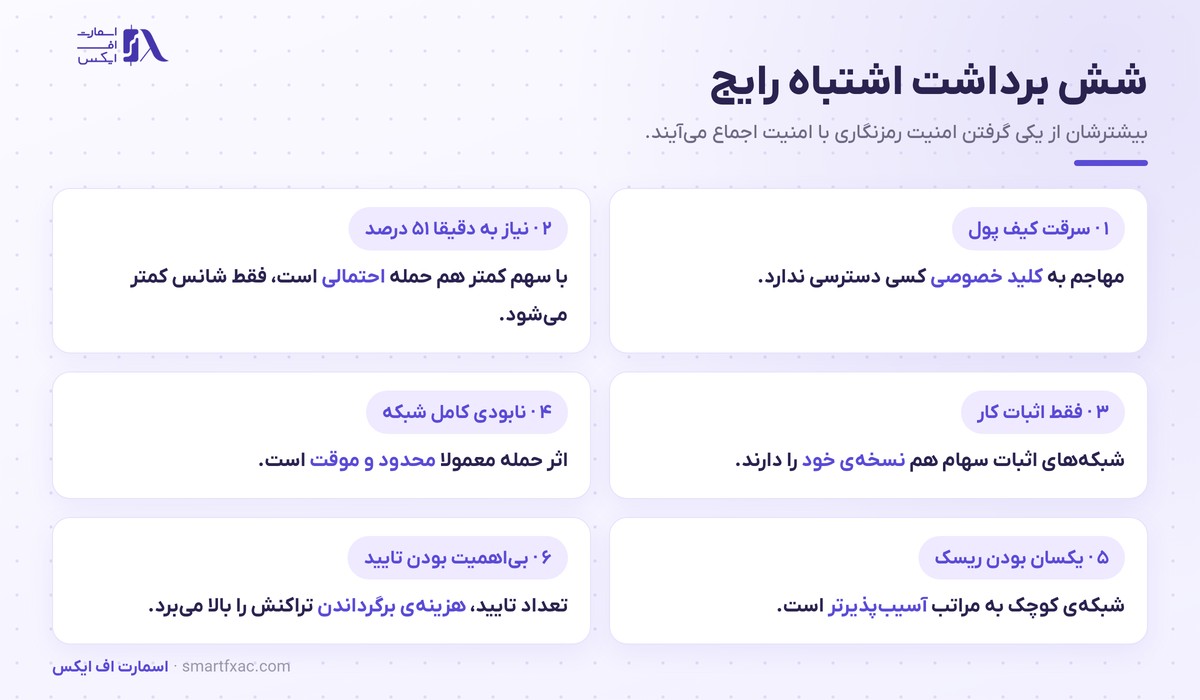
- مهاجم کیف پولها را خالی میکند. خیر. بدون کلید خصوصی هیچ برداشتی ممکن نیست.
- حتما به ۵۱ درصد نیاز است. با سهم کمتر هم حمله شدنی است، فقط احتمال موفقیت پایینتر میآید. عدد ۵۱ نقطهای است که موفقیت تقریبا قطعی میشود.
- فقط شبکههای اثبات کار در خطرند. شبکههای اثبات سهام هم نسخهی خود را دارند، با این تفاوت که مهاجم باید اکثریت سهام قفلشده را بخرد.
- حمله شبکه را نابود میکند. در عمل اثر آن محدود و موقت است و شبکه پس از پایان حمله به کار خود ادامه میدهد.
- همهی شبکهها ریسک یکسانی دارند. هزینهی حمله در شبکههای بزرگ و کوچک به کلی متفاوت است.
- تعداد تاییدها اهمیتی ندارد. هر تایید اضافه، کار لازم برای بازنویسی را بیشتر میکند و همین مهمترین دفاع در دسترس کاربر است.
نمونههای واقعی و درسی که گرفته شد
چند شبکهی متوسط در سالهای گذشته هدف حمله ۵۱ درصدی قرار گرفتهاند و الگوی همهشان شبیه بوده است: شبکهای با الگوریتم استخراج مشترک با یک رمزارز بزرگتر، مهاجمی که قدرت پردازش را برای چند ساعت اجاره کرده، و صرافیهایی که با تعداد تایید کم دارایی را آزاد میکردند.
نتیجه در بیشتر موارد یکسان بود: صرافیها زیان دیدند، تعداد تایید لازم را چند برابر کردند و در چند مورد پشتیبانی از آن شبکه را متوقف کردند. خود شبکه از کار نیفتاد، ولی اعتماد به آن و قیمتش آسیب دید.
درس عملی این تجربهها روشن است: ریسک حمله ۵۱ درصدی بیش از آنکه مسئلهی فنی باشد، مسئلهی اندازه و توزیع قدرت است. پیش از نگهداری بلندمدت یک رمزارز کوچک، همین دو عامل را بسنجید.
سنجش ریسک حمله ۵۱ درصدی در یک شبکه
چهار عدد را بررسی کنید: نرخ هش کل شبکه یا مقدار کل سهام قفلشده، سهم بزرگترین استخر یا اعتبارسنج، هزینهی تخمینی اجارهی قدرت پردازش برای یک ساعت، و تعداد تاییدی که صرافیهای بزرگ برای آن شبکه میخواهند.
اگر سهم بزرگترین استخر به یک سوم کل شبکه نزدیک شود، یک هشدار جدی است. اگر هزینهی اجارهی یک ساعت قدرت پردازش از ارزش تراکنشهای معمول آن شبکه کمتر باشد، حمله از نظر اقتصادی توجیه دارد. همین دو نسبت، تصویر خوبی از امنیت واقعی یک پروژه میدهند.
نکات کلیدی این درس
- حمله ۵۱ درصدی یعنی کنترل اکثریت قدرت تولید بلوک.
- نتیجهی اصلی آن، خرج دوباره و سانسور تراکنشهاست.
- مهاجم به کلید خصوصی کاربران دسترسی ندارد.
- امنیت شبکه یک عدد اقتصادی است: هزینه در برابر سود حمله.
- شبکههای کوچک با الگوریتم مشترک، آسیبپذیرترند.
- در اثبات سهام، تخلف باعث سوزاندن سهام مهاجم میشود.
- مهمترین دفاع کاربر، صبر تا تاییدهای کافی است.
اسمارت اف ایکس؛ مرجع مقایسه و انتخاب بهترین خدمات مالی
اسمارت اف ایکس همراه هوشمند شما در مسیر معاملهگری است؛ ما ابزار، دانش و تحلیلهای پیشرفته را در اختیار شما میگذاریم تا با اطمینان و هوشمندی، تصمیمات سرمایهگذاری بهتر و بهروزتری بگیرید.
برخی از مزایای همکاری با اسمارت اف ایکس شامل موارد زیر است:
- بررسی بیطرفانه: بروکرها و بسترهای معاملاتی را بر اساس واقعیتها و بدون جانبداری بررسی میکنیم تا انتخاب آگاهانهای داشته باشید.
- رشد سواد مالی: محتوای آموزشی و تحلیلی جامع تهیه میکنیم تا مهارتهای لازم برای فعالیت موفق در بازارهای مالی را کسب کنید.
- تهیه مقالات جدید: با تمرکز بر دانش روز، مقالات آموزشی و تحلیلی بهروز منتشر میکنیم.
- پایبندی به اصل شفافیت: نظرات و بازخوردهای کاربران را بدون حذف یا ویرایش منتشر میکنیم.
💬 اگر سوالی دارید یا نیاز به راهنمایی دارید، میتوانید از راههای ارتباطی زیر با ما در تماس باشید:
- تلگرام پشتیبانی: smartfxsupport
- ایمیل پشتیبانی: support@smartfxac.com
جمعبندی
حمله ۵۱ درصدی نشان میدهد امنیت بلاکچین فقط یک مسئلهی رمزنگاری نیست و به توزیع قدرت و اقتصاد شبکه بستگی دارد. اگر یک جمله از این درس بماند، همین باشد: امنیت هر شبکه به اندازهی هزینهی حمله به آن است. برای شروع، یکی از رمزارزهای سبد خودتان را انتخاب کنید و سه عدد را پیدا کنید: نرخ هش یا سهام قفلشده، سهم بزرگترین استخر و تعداد تایید لازم در صرافیها. همین سه عدد، سطح واقعی ریسک آن پروژه را نشان میدهند.
سوالات متداول درباره حمله ۵۱ درصدی
۵ سوالآیا حمله ۵۱ درصدی تا به حال رخ داده است؟
بله، چند شبکهی کوچک و متوسط هدف این حمله قرار گرفتهاند. شبکههای بزرگ به دلیل هزینهی بسیار بالای به دست آوردن اکثریت قدرت، تا امروز از آن در امان ماندهاند.
آیا در حمله ۵۱ درصدی رمزارز کاربران دزدیده میشود؟
خیر. مهاجم فقط میتواند تراکنشهای خودش را برگرداند. دارایی کاربران با کلید خصوصی محافظت میشود و قدرت پردازش آن را باز نمیکند.
چند تایید برای امنیت کافی است؟
عدد ثابتی ندارد. در شبکههای بزرگ چند تایید معمولا کافی است و در شبکههای کوچک، صرافیها گاهی دهها تایید میخواهند. هرچه ارزش تراکنش بیشتر باشد، صبر بیشتر منطقیتر است.
آیا اثبات سهام جلوی این حمله را میگیرد؟
آن را گرانتر و پرخطرتر میکند. مهاجم باید اکثریت سهام قفلشده را بخرد و پس از تخلف، بخشی از همان سرمایه سوزانده میشود.
چطور بفهمم یک شبکه در خطر است؟
سهم بزرگترین استخرهای استخراج و نرخ هش کل را دنبال کنید. تمرکز قدرت در یک یا دو استخر و پایین بودن هزینهی اجارهی قدرت پردازش، دو نشانهی اصلی ریسک هستند.