توکن امنیتی (Security Token) در فارسی به دو چیز گفته میشود: ابزاری که هنگام ورود به حساب بانک، صرافی یا بروکر یک کد یکبار مصرف میسازد، و توکنی روی بلاکچین که مالکیت سهم، اوراق قرضه یا واحد یک صندوق را نشان میدهد. این درس از اسمارت اف ایکس هر دو را جدا توضیح میدهد، الگوریتم کد ۶ رقمی را با یک آزمایش واقعی نشان میدهد و طبقهبندی تازه SEC در سال ۲۰۲۶ را با اسکرینشات سند رسمی مرور میکند.
توکن امنیتی چیست؟ دو معنای یک اصطلاح
واژه «توکن» در انگلیسی یعنی ژتون یا نشانه؛ چیزی که به جای چیز دیگری نشان داده میشود. ژتون مترو به جای بلیت مینشیند و ژتون کازینو به جای پول. در فناوری اطلاعات همین واژه دو مسیر جدا رفته است و هر دو مسیر در فارسی به «توکن امنیتی» رسیدهاند.
معنای اول قدیمیتر است. از دهه ۱۹۸۰ شرکتها و بانکها به کارمندان و مشتریان دستگاه کوچکی میدادند که روی صفحهاش هر چند ثانیه یک عدد تازه نشان میداد. کاربر علاوه بر رمز عبور، همین عدد را هم وارد میکرد. امروز همان کار را یک اپ موبایل، یک کلید USB یا پیامک بانک انجام میدهد. وقتی کسی در جستوجو مینویسد «توکن امنیتی بانک» یا پیام خطای «توکن امنیتی نامعتبر است» را میبیند، منظورش همین معناست.
معنای دوم از سال ۲۰۱۷ و موج عرضههای اولیه کریپتو پیدا شد. در این معنا توکن امنیتی ترجمه Security Token است. در اصطلاح مالی انگلیسی Securities یعنی اوراق بهادار؛ پس Security Token توکنی است که حکم اوراق بهادار دارد. چنین توکنی سهم یک شرکت، اوراق قرضه یا واحد یک صندوق سرمایهگذاری را روی بلاکچین ثبت میکند و تابع قانون بازار سرمایه است. برای همین بعضی منابع فارسی آن را «توکن اوراق بهادار» مینامند که دقیقتر است.
راه تشخیص ساده است. اگر جمله درباره ورود، رمز، کد یا حساب کاربری است، معنای اول در کار است. اگر درباره خرید، سود، مالکیت یا عرضه (STO) است، معنای دوم. جدول تصویر زیر این دو را کنار هم گذاشته است.

دو معنای توکن امنیتی از نظر کارکرد، شکل، ارزش مالی و قانون حاکم
توکن امنیتی در احراز هویت؛ ورود دو مرحلهای چطور کار میکند
احراز هویت یعنی سیستم مطمئن شود کسی که وارد میشود واقعا صاحب حساب است. متخصصان امنیت برای این کار سه نوع مدرک یا «عامل» را از هم جدا میکنند: چیزی که میدانید (رمز عبور)، چیزی که دارید (گوشی یا کلید سختافزاری) و چیزی که هستید (اثر انگشت یا چهره).
رمز عبور بهتنهایی شکننده است. ممکن است در نشت اطلاعات یک سایت دیگر لو رفته باشد یا در یک صفحه جعلی وارد شده باشد. ورود دو مرحلهای یا 2FA (Two-Factor Authentication) یک عامل دوم را اضافه میکند. توکن امنیتی همان چیزی است که آن عامل دوم را میسازد: عددی که فقط دستگاه شما در همان لحظه دارد.
نتیجه عملی روشن است. کسی که رمز شما را دزدیده، بدون گوشی یا کلید شما وارد حساب نمیشود. برای حساب صرافی که دارایی دیجیتال در آن نگه میدارید، این لایه دوم اهمیت زیادی دارد، چون برداشت رمزارز برگشتپذیر نیست و پس از ارسال، کسی نمیتواند آن را به حساب شما برگرداند.
انواع توکن احراز هویت
- توکن متصل: به دستگاه وصل میشود، مثل کلید USB یا کارت هوشمند. توکن امضای دیجیتال که ادارات برای امضای اسناد الکترونیکی به کار میبرند از همین نوع است و گواهی دیجیتال صاحبش را در خود نگه میدارد.
- توکن غیرمتصل: هیچ اتصالی ندارد و فقط یک عدد نشان میدهد. کاربر عدد را از روی صفحه دستگاه میخواند و در سایت تایپ میکند.
- توکن بدون تماس: از راه NFC یا بلوتوث با گوشی یا رایانه حرف میزند. کلیدهای امنیتی جدید هر دو حالت USB و NFC را دارند.
- توکن نرمافزاری: یک اپ روی گوشی که همان کار دستگاه غیرمتصل را انجام میدهد. رایجترین شکل امروز همین است.
رمز یکبار مصرف و رمز پویا؛ الگوریتم TOTP به زبان ساده
بیشتر توکنهای امنیتی که کد ۶ رقمی نشان میدهند، از یک استاندارد باز به نام TOTP (Time-based One-Time Password) پیروی میکنند. اسم فارسی رایجش «رمز یکبار مصرف زمانی» است. این استاندارد را نهاد IETF که قواعد فنی اینترنت را مینویسد، در سند RFC 6238 در سال ۲۰۱۱ منتشر کرد.
اپ گوشی و سرور سایت هیچ ارتباطی با هم ندارند و باز هم در هر لحظه به یک عدد میرسند. راز کار در یک کلید مشترک است که فقط یک بار، هنگام فعالسازی، از راه QR کد به گوشی منتقل میشود. از آن به بعد هر دو طرف این مراحل را جداگانه انجام میدهند:
- زمان فعلی به ثانیه (از ابتدای سال ۱۹۷۰) بر ۳۰ تقسیم میشود. حاصل یک شمارنده است که هر ۳۰ ثانیه یکی بالا میرود.
- کلید مشترک و شمارنده با الگوریتم HMAC-SHA1 ترکیب میشوند. HMAC روشی برای ساختن چکیده یک داده با کمک یک کلید مخفی است.
- از خروجی ۲۰ بایتی، چهار بایت با یک قاعده ثابت جدا میشود.
- این چهار بایت به عدد تبدیل و ۶ رقم آخرش نمایش داده میشود.
سرور هم با کلید خودش و ساعت خودش همین چهار مرحله را میرود. اگر عددی که شما وارد کردهاید با عدد سرور یکی بود، ورود تایید میشود. چون عدد هر ۳۰ ثانیه عوض میشود، کدی که کسی از روی شانه شما دیده، یک دقیقه بعد به کار نمیآید.
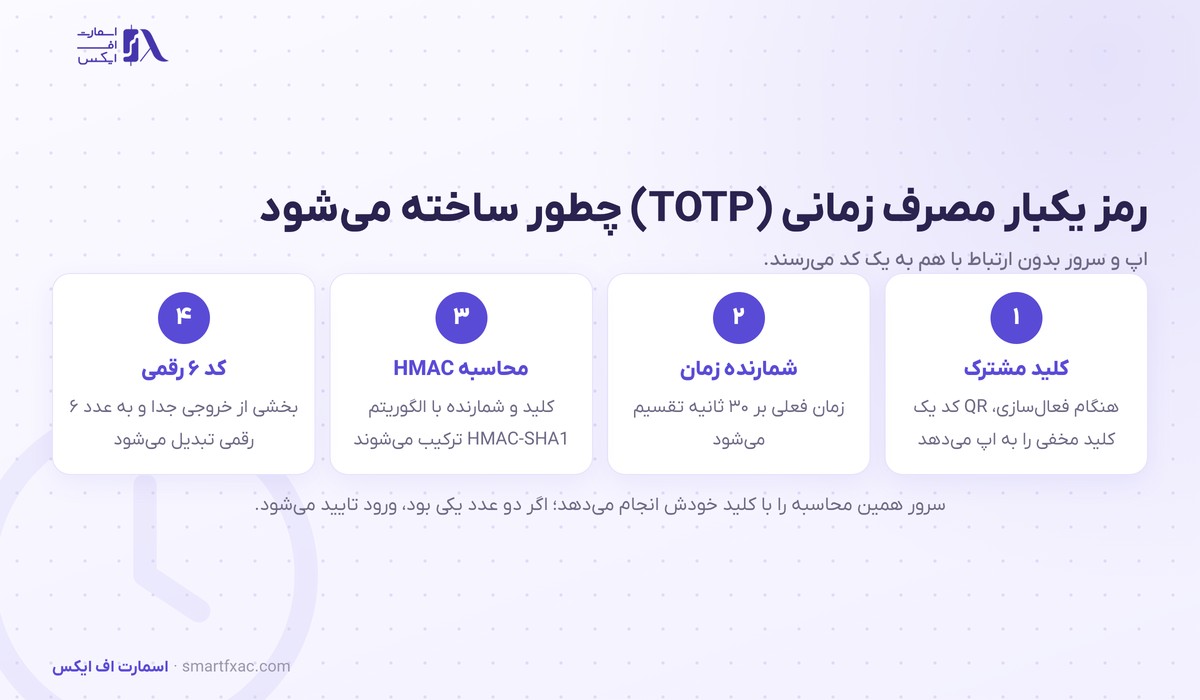
اپ و سرور با یک کلید مشترک و ساعت، بدون ارتباط با هم به یک کد میرسند
نسخه قدیمیتر این روش HOTP نام دارد و در سند RFC 4226 تعریف شده است. فرقش در شمارنده است: HOTP به جای زمان، تعداد دفعههای فشردن دکمه را میشمارد. توکنهای دکمهدار قدیمی بانکها اغلب HOTP بودند. روش سوم «چالش و پاسخ» است که در آن سرور یک عدد تصادفی میفرستد و توکن با کلید خودش به آن جواب میدهد.
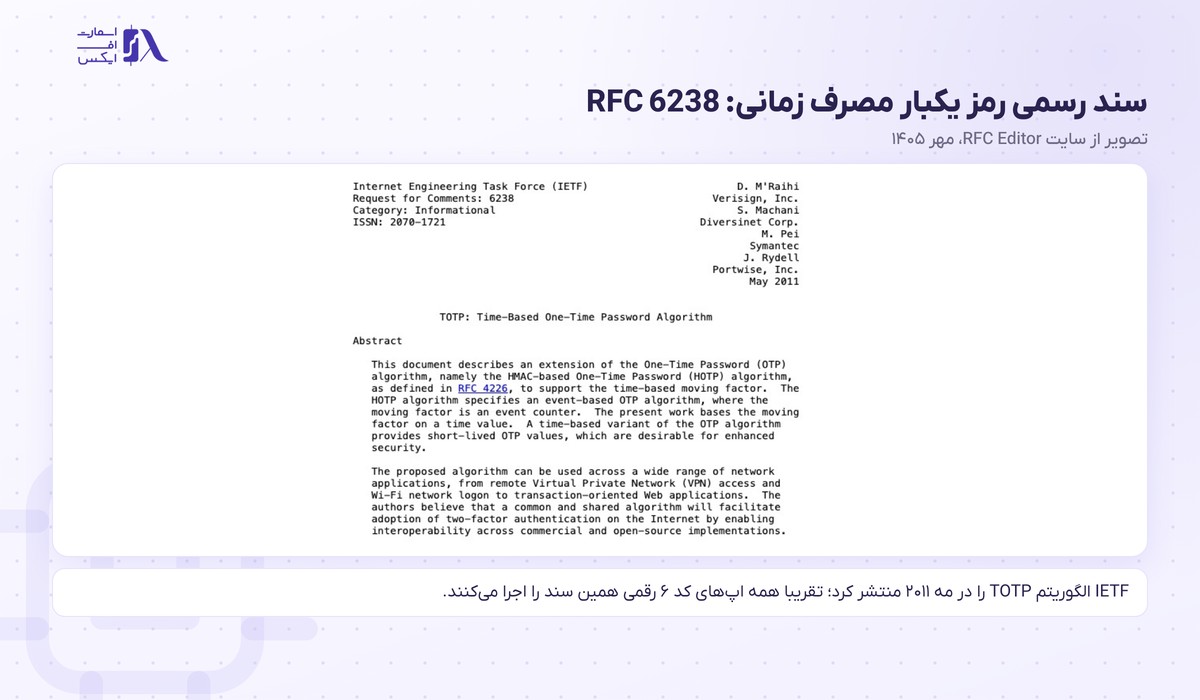
سند رسمی TOTP؛ تصویر از سایت RFC Editor، مهر ۱۴۰۵
آزمایش با بردارهای آزمون سند RFC 6238
پیوست B همان سند یک جدول «بردار آزمون» دارد: یک کلید آزمایشی ثابت و کدهایی که هر پیادهسازی درست باید در زمانهای مشخص تحویل دهد. الگوریتم را با چند خط کد پایتون نوشتیم و روی همان کلید اجرا کردیم. در ثانیه ۵۹ از ابتدای ۱۹۷۰، نسخه HMAC-SHA1 عدد ۸ رقمی 94287082 را داد که دقیقا عدد جدول سند است. نسخههای SHA256 و SHA512 هم در هر چهار ردیف آزمایششده با سند یکی درآمدند.
بعد همان کلید را در سه پنجره ۳۰ ثانیهای پشت سر هم در بامداد ۳۰ مهر ۱۴۰۵ اجرا کردیم و کدهای ۶ رقمی 125465 و 371425 و 779596 بیرون آمد. سه عدد هیچ ربطی به هم ندارند. همین بیربطی است که حدس زدن کد بعدی را عملا ناممکن میکند.

خروجی پیادهسازی ما با کلید آزمایشی استاندارد؛ هر چهار ردیف با پیوست B سند برابر است
رمز پویا و توکن بانکی
رمز پویا نام فارسی همین رمز یکبار مصرف در بانکداری است. از سال ۱۳۹۹ رمز دوم ثابت کارتهای بانکی در ایران کنار رفت و برای خرید اینترنتی باید رمز پویا گرفت. بانکها آن را به سه شکل میدهند: پیامک، اپ موبایل بانک و در موارد کمتر، دستگاه سختافزاری. وقتی در اپ یک بانک گزینهای به نام «توکن امنیتی» یا «رمزساز» میبینید، همان تولیدکننده کد زمانی است که روی گوشی شما فعال میشود و برای ساختن کد به اینترنت نیاز ندارد.
رمزساز داخل اپ در عمل از پیامک امنتر است. پیامک ممکن است با تعویض غیرمجاز سیمکارت به دست کس دیگری برسد، ولی کلید رمزساز روی خود گوشی شما ذخیره شده است.
توکن نرمافزاری؛ Google Authenticator و فعالسازی در صرافی
Google Authenticator اپ رایگانی است که گوگل برای ساختن کد TOTP منتشر کرده و در گوگلپلی بیش از ۱۰۰ میلیون نصب دارد. اپهای مشابه زیادی هم هستند که همان استاندارد را اجرا میکنند. چون همه از یک سند پیروی میکنند، کلیدی که یک صرافی میدهد در هر کدام از این اپها کار میکند.
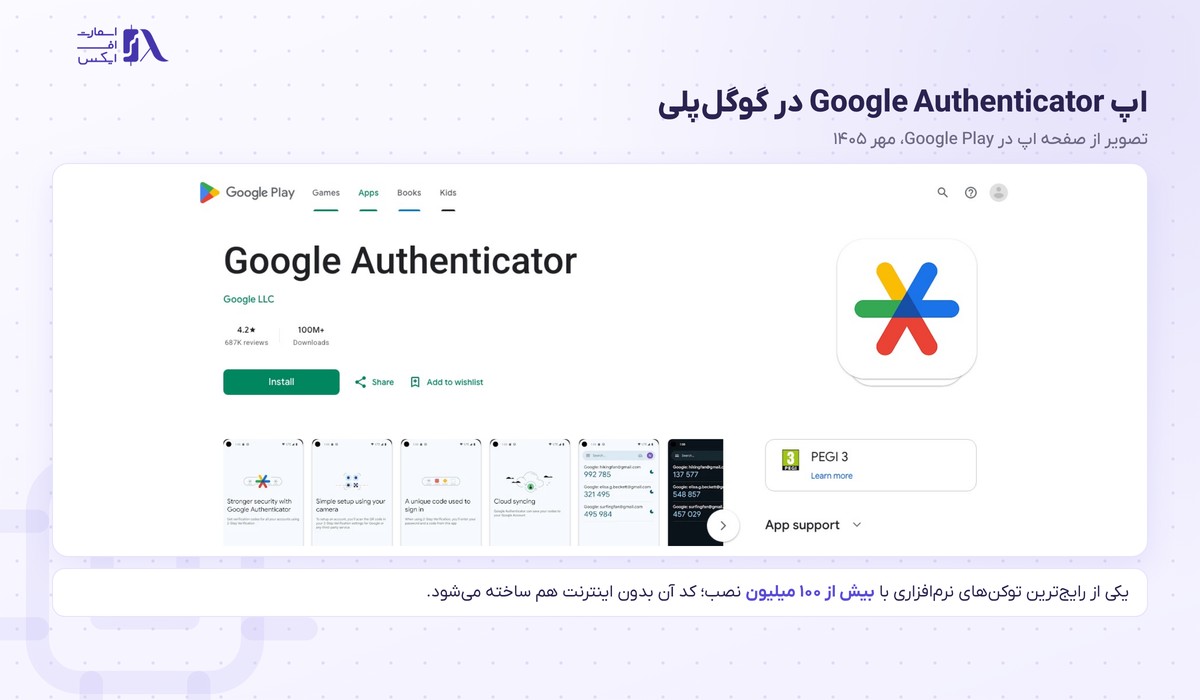
یکی از رایجترین توکنهای نرمافزاری؛ تصویر از Google Play، مهر ۱۴۰۵
روند فعالسازی در بیشتر صرافیها و بروکرها شبیه هم است و نام منوها کمی فرق میکند:
- در حساب کاربری بخش Security یا «امنیت» را باز کنید.
- گزینه Authenticator App یا «ورود دو مرحلهای با اپ» را انتخاب کنید.
- سایت یک QR کد و یک رشته متنی ۱۶ یا ۳۲ نویسهای نشان میدهد. این رشته همان کلید مشترک است.
- رشته را روی کاغذ بنویسید و جایی امن نگه دارید. اگر گوشی گم شود، فقط با همین رشته میشود کدها را روی گوشی تازه ساخت.
- با اپ، QR کد را اسکن کنید و کد ۶ رقمی را در سایت وارد کنید تا اتصال تایید شود.
از کلید مشترک عکس نگیرید و آن را در پیامرسان یا ایمیل ذخیره نکنید. هر کسی این رشته را داشته باشد، میتواند همان کدهای شما را بسازد. این قاعده همان منطقی را دارد که برای کلید خصوصی کیف پول گفته میشود.
ساعت گوشی را هم روی حالت خودکار بگذارید. سرور معمولا یکی دو پنجره ۳۰ ثانیهای قبل و بعد را میپذیرد، ولی اگر ساعت گوشی چند دقیقه جلو یا عقب باشد، کدها رد میشوند و کاربر خیال میکند اپ خراب شده است.
توکن سختافزاری؛ از کلید YubiKey تا پسکی گوشی
توکن سختافزاری یک قطعه فیزیکی است که کلید مخفی را در تراشهای غیرقابل خواندن نگه میدارد. نمونه شناختهشدهاش YubiKey است که شرکت سوئدی Yubico میسازد. این کلید به درگاه USB رایانه وصل میشود یا از راه NFC به گوشی نزدیک میشود و با یک لمس، ورود را تایید میکند.
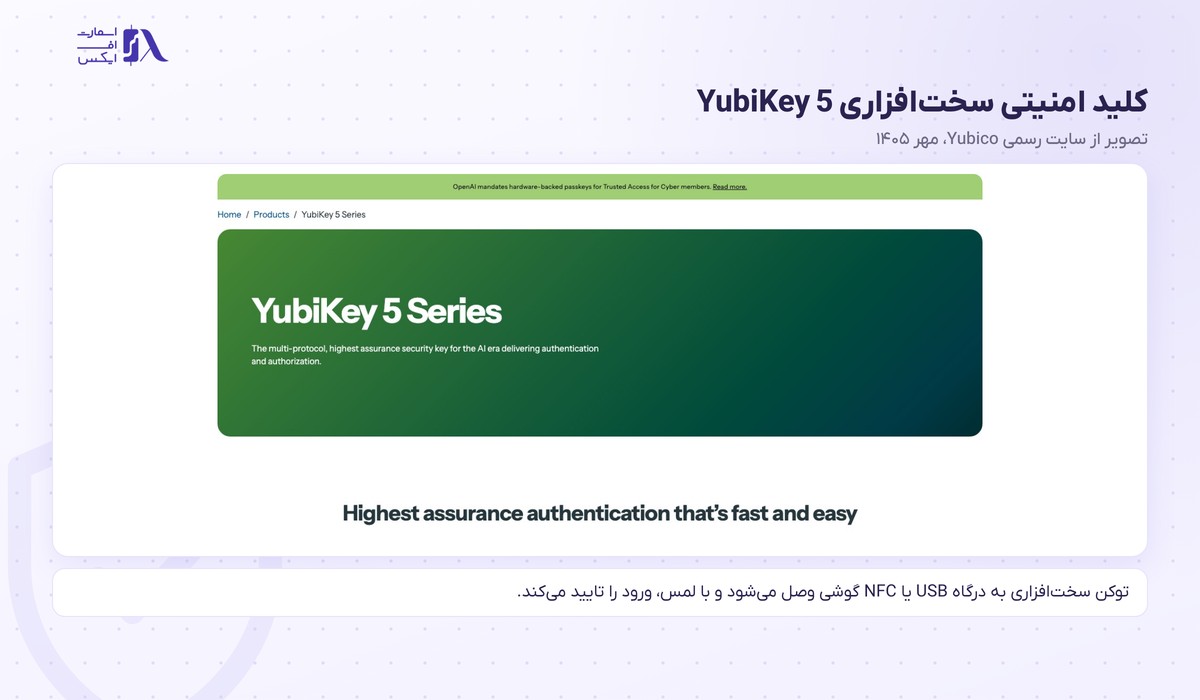
خانواده YubiKey 5؛ تصویر از سایت رسمی Yubico، مهر ۱۴۰۵
این کلیدها از استاندارد FIDO2 پیروی میکنند. FIDO2 به جای عدد مشترک، از رمزنگاری کلید عمومی استفاده میکند: کلید خصوصی هرگز از دستگاه بیرون نمیرود و سایت فقط کلید عمومی را نگه میدارد. مهمتر اینکه کلید هنگام امضا نام دامنه سایت را هم چک میکند. اگر کاربر در یک صفحه جعلی با آدرس شبیه صرافی باشد، کلید اصلا پاسخی نمیدهد.
پسکی (Passkey) همین فناوری است که در خود گوشی یا رایانه ذخیره میشود. به جای رمز عبور، با اثر انگشت یا چهره قفل گوشی را باز میکنید و گوشی امضای لازم را برای سایت میفرستد. اتحادیه FIDO که این استانداردها را نوشته، پسکی را جانشین رمز عبور معرفی میکند.
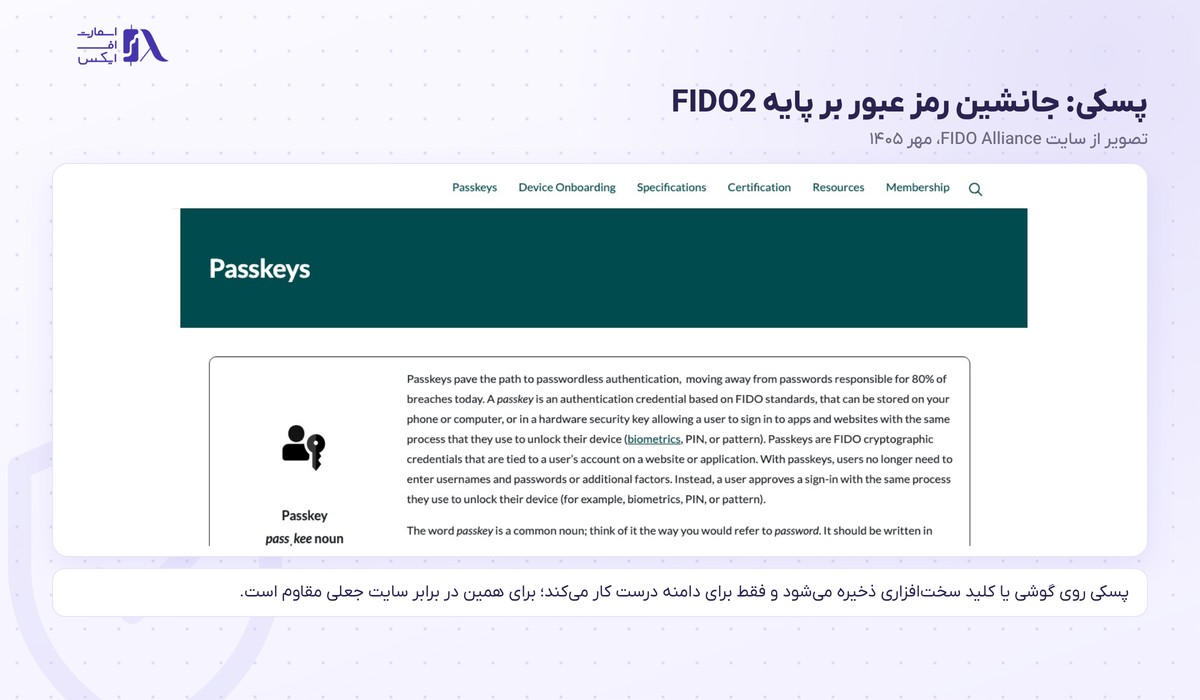
توضیح رسمی پسکی؛ تصویر از سایت FIDO Alliance، مهر ۱۴۰۵
کلید سختافزاری را با کیف پول سختافزاری یکی ندانید. کیف پول سختافزاری کلید خصوصی رمزارز شما را نگه میدارد و تراکنش را امضا میکند. توکن امنیتی سختافزاری فقط ورود به یک حساب را تایید میکند و پولی در آن نیست. برخی کاربران حرفهای هر دو را دارند: کیف پول برای دارایی شخصی و کلید FIDO2 برای حساب صرافی و ایمیل.
یک کلید سختافزاری هم گم میشود. سایتهایی که از FIDO2 پشتیبانی میکنند اجازه ثبت چند کلید را میدهند؛ کاربران معمولا دو کلید ثبت میکنند و یکی را در خانه نگه میدارند.
مقایسه روشهای ورود دو مرحلهای در برابر فیشینگ
همه توکنها یک اندازه امن نیستند. دو حمله رایج در حسابهای کریپتو، تعویض سیمکارت (SIM Swap) و فیشینگ است. در اولی، مهاجم با جعل مدارک یک سیمکارت تازه با شماره شما میگیرد و پیامکها به دست او میرسد. در دومی، کاربر را به سایتی شبیه صرافی میکشاند و رمز و کد ۶ رقمی را همان لحظه از او میگیرد و در سایت اصلی وارد میکند.

مقاومت چهار روش رایج ورود دو مرحلهای در برابر دو حمله اصلی
اپ TOTP جلوی تعویض سیمکارت را میگیرد، ولی کد آن در یک صفحه جعلی هم قابل وارد کردن است. فقط روشهای مبتنی بر FIDO2 به دامنه سایت گره خوردهاند و در برابر فیشینگ مقاوم حساب میشوند. راهنمای رسمی NIST، مرجع استانداردهای فنی دولت آمریکا، در ویرایش ۲۰۲۵ خود ارسال کد از راه شبکه تلفن را تنها روش «محدودشده» معرفی کرده است.
| روش | مقاوم در برابر تعویض سیمکارت | مقاوم در برابر سایت جعلی | هزینه برای کاربر |
|---|---|---|---|
| پیامک | خیر | خیر | رایگان |
| اپ TOTP مثل Google Authenticator | بله | خیر | رایگان |
| تایید با اعلان در اپ صرافی | بله | تا حدی، اگر جزئیات ورود را بخوانید | رایگان |
| کلید سختافزاری FIDO2 | بله | بله | خرید دستگاه |
| پسکی روی گوشی | بله | بله | رایگان |
راهنمای احراز هویت NIST؛ تصویر از سایت NIST، مهر ۱۴۰۵
خطای «توکن امنیتی نامعتبر است» یعنی چه
این پیام ربطی به اپ رمزساز شما ندارد. سایتها در هر فرم یک کد مخفی و موقت میگذارند که به آن توکن CSRF میگویند. CSRF (Cross-Site Request Forgery) نوعی حمله است که در آن یک سایت دیگر بدون اطلاع شما، از طرف مرورگرتان درخواستی به سایت اصلی میفرستد؛ مثلا تغییر ایمیل حساب. توکن CSRF ثابت میکند که فرم واقعا از صفحه خود سایت ارسال شده است.

توضیح حمله جعل درخواست؛ تصویر از سایت OWASP، مهر ۱۴۰۵
اگر صفحه را مدت زیادی باز گذاشته باشید، کد منقضی میشود. اگر همان فرم را در دو زبانه باز کنید، کد یکی از آنها باطل میشود. پاک شدن کوکی یا اختلاف ساعت دستگاه هم همین نتیجه را دارد. پیامهایی مثل «توکن امنیتی نامعتبر است، لطفا صفحه را رفرش کنید» یا «توکن امنیتی کلاینت معتبر نمیباشد» همه از همین خانوادهاند.
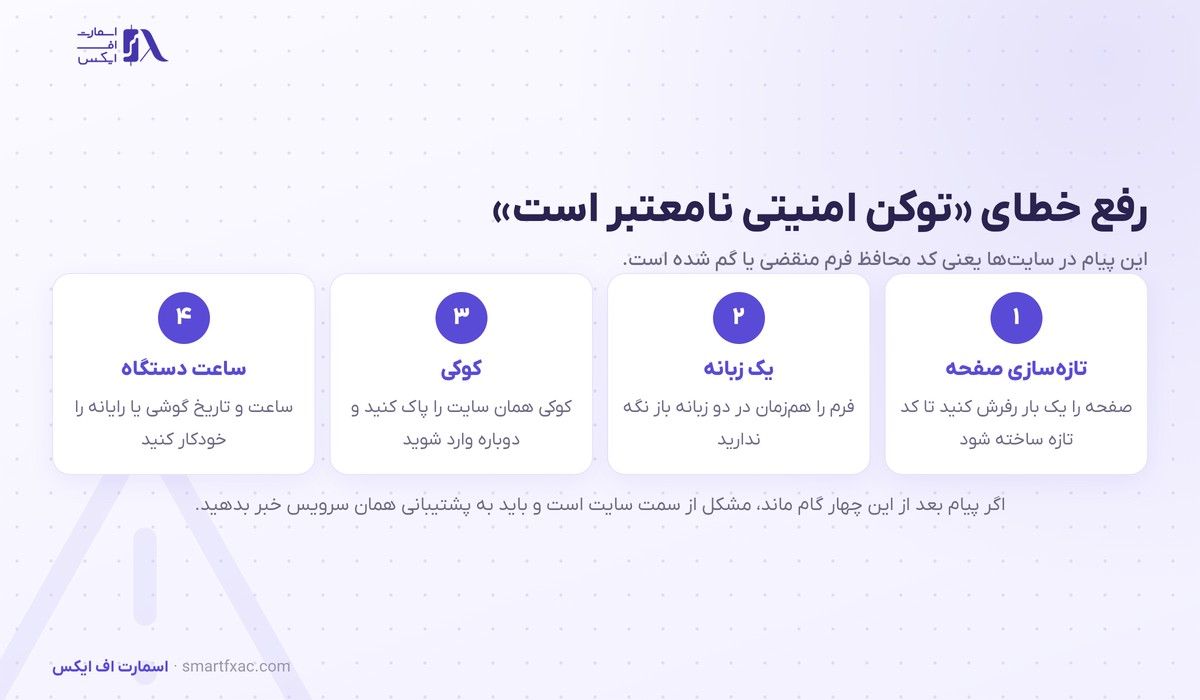
به ترتیب از سادهترین گام شروع کنید
در بیشتر موارد یک رفرش کافی است. اگر پیام تکرار شد، کوکی همان سایت را پاک کنید و دوباره وارد شوید. افزونههای مرورگر که کوکی یا اسکریپت را مسدود میکنند هم گاهی جلوی رسیدن توکن را میگیرند. اگر بعد از همه این گامها پیام ماند، ایراد از سمت سایت است و فقط پشتیبانی همان سرویس میتواند آن را رفع کند.
توکن امنیتی در ارز دیجیتال؛ Security Token یا توکن اوراق بهادار
در بازار کریپتو، توکن امنیتی یعنی یک دارایی دیجیتال روی بلاکچین که یک ابزار مالی شناختهشده را نمایندگی میکند: سهم شرکت، اوراق قرضه، واحد صندوق یا سهمی از سود یک پروژه. خریدار با داشتن آن، همان حقوقی را دارد که صاحب اوراق کاغذی یا ثبتشده در سپردهگذاری مرکزی دارد. تفاوت در محل ثبت مالکیت است که روی یک دفتر کل توزیعشده قرار میگیرد.
به تبدیل یک دارایی واقعی به توکن، توکنیزه کردن (Tokenization) میگویند. درس RWA یا داراییهای واقعی توکنیزه دستههای مختلف این داراییها را جدا بررسی کرده است. توکن امنیتی آن بخشی از RWA است که از نظر قانونی اوراق بهادار حساب میشود.
مقایسه با توکن کاربردی به فهم موضوع کمک میکند. توکن کاربردی (Utility Token) برای استفاده از خدمت یک شبکه ساخته میشود؛ مثلا پرداخت کارمزد یا دسترسی به یک سرویس. درس کوین و توکن فرق این دو را با کوین توضیح داده است. هدف توکن امنیتی انتقال یک حق مالی به خریدار است.

آنچه خریدار در هر مدل به دست میآورد و نهادی که بر آن نظارت دارد
عرضه اولیه توکن امنیتی یا STO (Security Token Offering) در سالهای ۲۰۱۸ و ۲۰۱۹ به عنوان نسخه قانونی ICO مطرح شد. در موج ICO سال ۲۰۱۷ صدها پروژه بدون مجوز توکن فروختند و بسیاری از آنها هرگز محصولی نساختند. در STO ناشر باید مدارک را به نهاد ناظر بدهد، هویت خریداران را احراز کند و محدودیتهای فروش را رعایت کند. برای آشنایی با مدلهای دیگر عرضه، درس لانچ پد را ببینید.
| ویژگی | توکن امنیتی (STO) | توکن کاربردی | استیبل کوین |
|---|---|---|---|
| هدف | انتقال مالکیت یا حق سود | استفاده از خدمت شبکه | پرداخت با ارزش ثابت |
| منبع ارزش | دارایی پشتوانه و عملکرد ناشر | تقاضا برای خدمت | ذخیره دلاری صادرکننده |
| احراز هویت خریدار | همیشه | بسته به صرافی | بسته به صرافی |
| محل معامله | پلتفرم دارای مجوز اوراق بهادار | صرافیهای عمومی | صرافیها و کیف پولها |
| درس مرتبط | همین درس | توکنومیکس | استیبل کوین |
آزمون هاوی و قانون؛ کدام توکن امنیتی اوراق بهادار است
اوراق بهادار بودن یک توکن را حقی تعیین میکند که به خریدار میدهد. در آمریکا معیار اصلی «آزمون هاوی» (Howey Test) است. این آزمون از حکم دیوان عالی آمریکا در سال ۱۹۴۶ در پروندهای درباره فروش زمینهای باغ پرتقال آمده است. طبق آن، هر قراردادی که چهار شرط زیر را داشته باشد «قرارداد سرمایهگذاری» و در نتیجه اوراق بهادار است.

اگر هر چهار شرط برقرار باشد، دارایی در آمریکا اوراق بهادار است
شرط چهارم معمولا محل اختلاف است. اگر سود خریدار به کار یک تیم مشخص بستگی داشته باشد، توکن به اوراق بهادار نزدیک میشود. اگر شبکه غیرمتمرکز شده و ارزش توکن از کارکرد خود شبکه بیاید، از این تعریف دور میشود.
طبقهبندی تازه SEC در سال ۲۰۲۶
کمیسیون بورس و اوراق بهادار آمریکا (SEC) در ۱۷ مارس ۲۰۲۶ (۲۶ اسفند ۱۴۰۴) تفسیری رسمی منتشر کرد که داراییهای کریپتو را در پنج دسته قرار میدهد. کمیسیون معاملات آتی کالا (CFTC) هم به این تفسیر پیوست. طبق برگه خلاصه همین سند، چهار دسته اوراق بهادار نیستند: کالاهای دیجیتال (مثل توکن یک شبکه فعال)، کلکسیونیهای دیجیتال، ابزارهای دیجیتال (مثل بلیت یا کارت عضویت) و استیبل کوینهای تعریفشده در قانون GENIUS.
دسته پنجم «اوراق بهادار دیجیتال» یا اوراق بهادار توکنیزه است: ابزارهای مالی که در تعریف قانونی اوراق بهادار آمدهاند و سابقه مالکیتشان کلا یا بخشی روی شبکه کریپتو نگه داشته میشود. این همان چیزی است که در فارسی توکن امنیتی مینامیم.
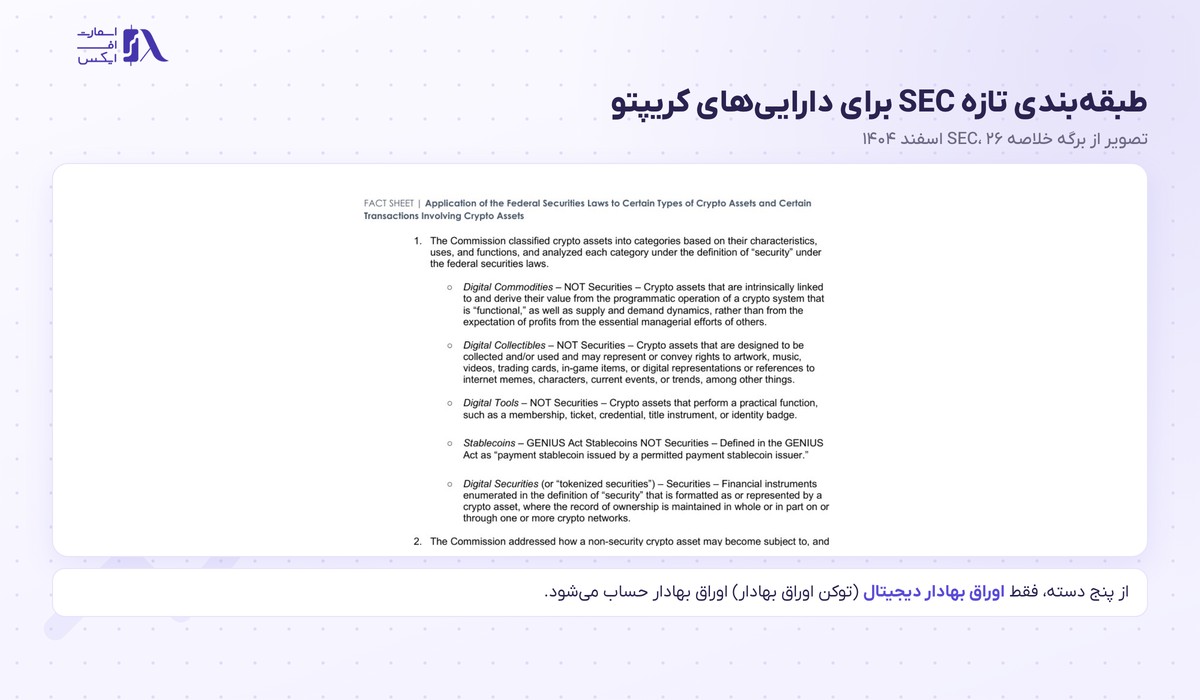
پنج دسته تفسیر SEC؛ تصویر از برگه خلاصه رسمی، ۲۶ اسفند ۱۴۰۴
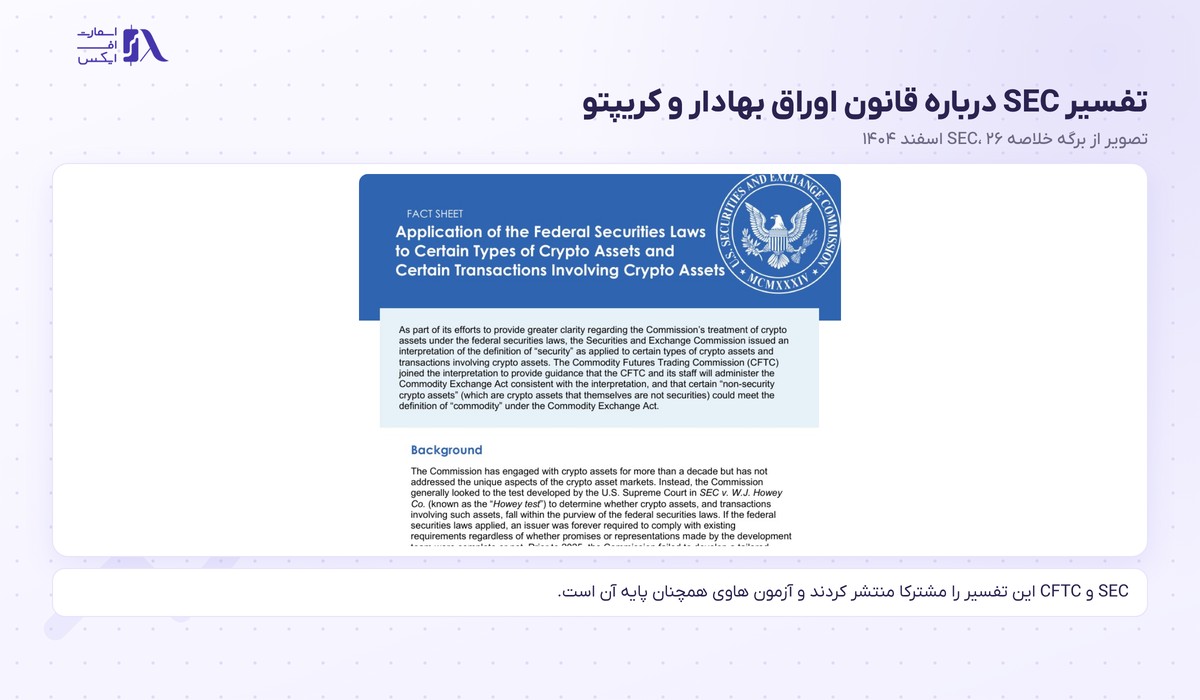
زمینه و اهداف تفسیر؛ تصویر از برگه خلاصه رسمی SEC
با انتشار این تفسیر، چارچوب سال ۲۰۱۹ SEC برای تحلیل «قرارداد سرمایهگذاری» در دارایی دیجیتال کنار گذاشته شد. صفحه آن چارچوب در سایت SEC هنوز باز است، ولی بالای آن برچسب Withdrawn و ارجاع به تفسیر ۲۰۲۶ دیده میشود. خیلی از مقالههای قدیمی هنوز به همان چارچوب استناد میکنند.

چارچوب قدیمی با برچسب لغو؛ تصویر از سایت SEC، مهر ۱۴۰۵
اتحادیه اروپا و مقررات MiCA
در اتحادیه اروپا مقررات MiCA (Markets in Crypto-Assets، شماره 2023/1114) از ۳۰ دسامبر ۲۰۲۴ بهطور کامل اجرا میشود. MiCA برای توکنهای کاربردی و استیبل کوینها قاعده دارد، ولی توکنهایی را که ابزار مالی حساب میشوند از دامنه خود بیرون گذاشته است. این توکنها زیر قانون MiFID II، همان قانونی که بر سهام و اوراق قرضه نظارت دارد، میروند.
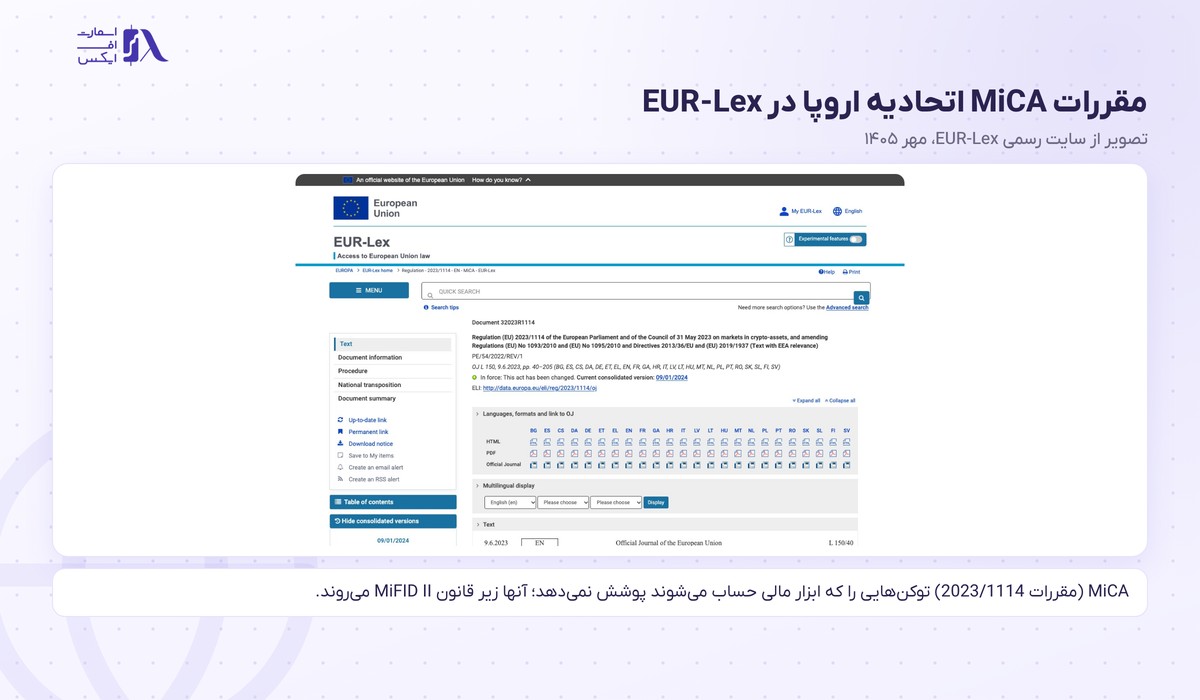
مقررات 2023/1114؛ تصویر از سایت رسمی EUR-Lex، مهر ۱۴۰۵
انواع توکن امنیتی و نمونههای واقعی
توکنهای اوراق بهادار را بر اساس حقی که به دارنده میدهند در چهار دسته اصلی قرار میدهند. جدول زیر هر دسته را با نمونه شناختهشدهاش نشان میدهد.
| نوع | حق دارنده | نمونه واقعی |
|---|---|---|
| توکن سهام (Equity) | مالکیت بخشی از شرکت، حق رای یا سود سهام | سهام توکنیزه شرکتهای بورسی در پلتفرمهای دارای مجوز |
| توکن بدهی (Debt) | دریافت بهره و اصل پول در سررسید | اوراق قرضه دیجیتال بانکها و دولتها روی بلاکچین |
| توکن واحد صندوق | سهمی از داراییهای یک صندوق | صندوق BUIDL بلکراک روی اتریوم |
| توکن با پشتوانه دارایی | سهمی از یک دارایی مشخص مثل ملک یا کالا | توکنهای ملکی با مالکیت کسری |
برای آشنایی با سازوکار سود و سررسید در دسته دوم، درس اوراق قرضه را ببینید؛ نسخه توکنیزه همان قواعد را دارد.
در لایه فنی، توکن امنیتی با توکن عادی ERC-20 یک فرق اساسی دارد: انتقالش آزاد نیست. استاندارد ERC-3643 که با نام T-REX هم شناخته میشود، پیش از هر انتقال چک میکند که گیرنده در دفتر هویت روی زنجیره ثبت شده و از قواعد ناشر عبور کرده باشد. اگر گیرنده احراز هویت نشده باشد، تراکنش رد میشود. ناشر میتواند در صورت حکم دادگاه یا گم شدن کلید، توکن را مسدود یا جابهجا کند.
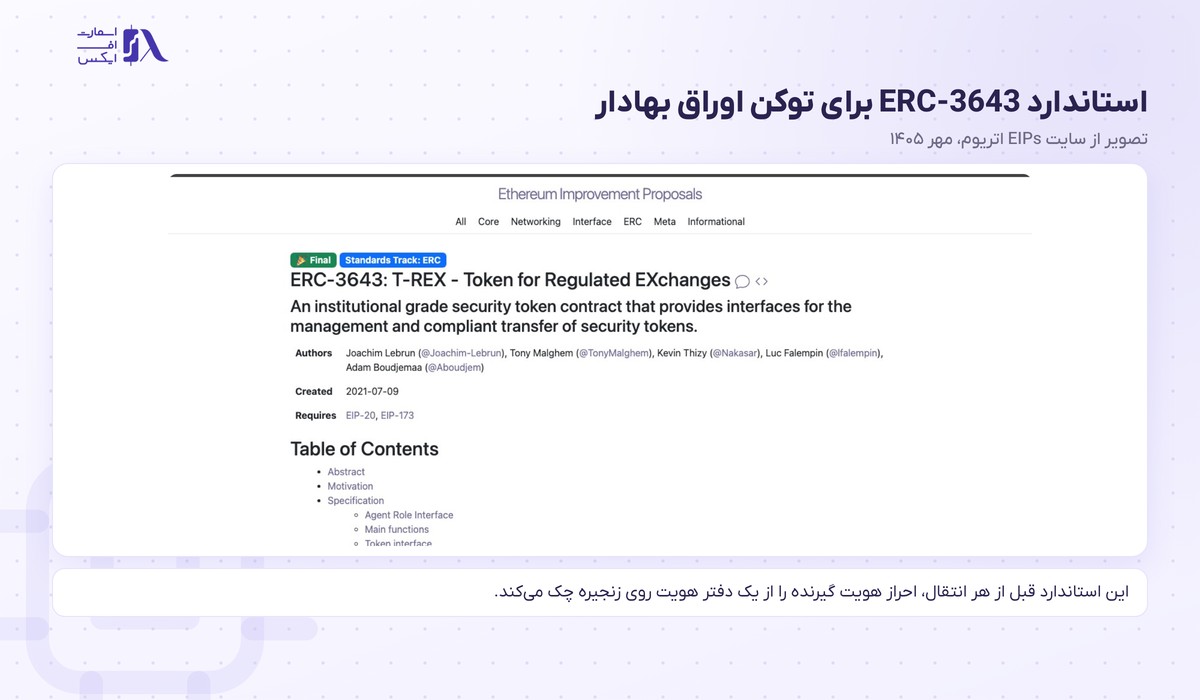
استاندارد T-REX برای انتقال مجاز؛ تصویر از سایت EIPs اتریوم، مهر ۱۴۰۵
صندوق BUIDL و بازار اوراق خزانه توکنیزه
BUIDL صندوق نقدینگی دلاری شرکت مدیریت دارایی بلکراک است که در مارس ۲۰۲۴ روی شبکه اتریوم راه افتاد. هر واحد آن یک دلار ارزش دارد و دارایی صندوق در اوراق خزانه کوتاهمدت آمریکا و معادل نقد نگه داشته میشود. کاوشگر Etherscan روی صفحه این توکن برچسب Security Token گذاشته است.
داده صفحه در ۳۰ مهر ۱۴۰۵ نشان میدهد که روی خود اتریوم ۵۵ آدرس این توکن را دارند و عرضه آن روی این شبکه حدود ۱۷۴٫۴ میلیون واحد است. تعداد کم دارندهها با ماهیت توکن امنیتی جور درمیآید: فقط سرمایهگذاران نهادی که احراز هویت شدهاند اجازه خرید دارند.

عرضه و تعداد دارنده BUIDL روی اتریوم؛ تصویر از Etherscan، ۳۰ مهر ۱۴۰۵
بزرگترین دسته توکنهای امنیتی امروز اوراق خزانه توکنیزه آمریکاست. داشبورد rwa.xyz که این بازار را دنبال میکند، در همان روز ارزش توزیعشده این دسته را ۱۴٫۵ میلیارد دلار با ۱۱۸ دارایی و بیش از ۸۵ هزار دارنده نشان میداد. بازده سالانه هفتروزه میانگین حدود ۳٫۵ درصد بود که به نرخ بهره کوتاهمدت دلار نزدیک است.
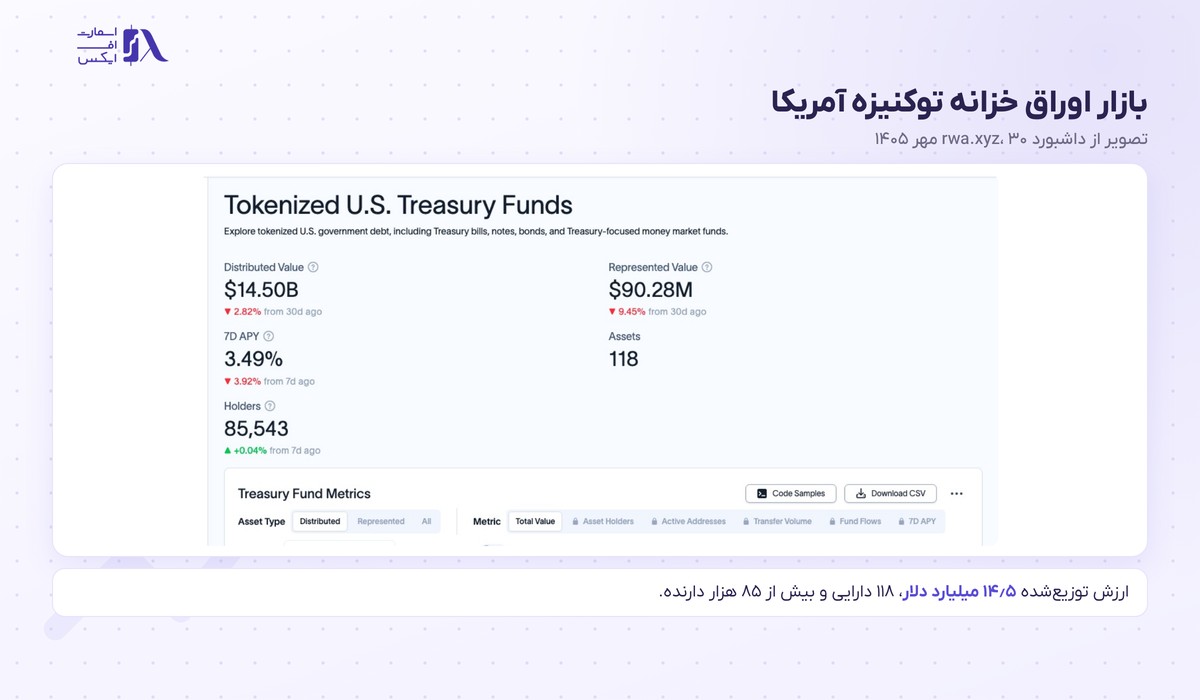
بازار اوراق خزانه توکنیزه؛ تصویر از داشبورد rwa.xyz، ۳۰ مهر ۱۴۰۵
مزایا و محدودیتهای توکن اوراق بهادار
طرفداران توکنیزه کردن اوراق بهادار چند مزیت عملی را برجسته میکنند. تسویه معامله در بازار سهام سنتی آمریکا یک روز کاری طول میکشد، ولی انتقال توکن روی بلاکچین در چند ثانیه تا چند دقیقه نهایی میشود. بازار هم شب و آخر هفته تعطیل نمیشود. داراییهای گران مثل ملک تجاری را میشود به واحدهای کوچک تقسیم کرد و سابقه همه انتقالها برای ناظر و دارنده قابل دیدن است.
محدودیتها هم واقعیاند. هزینه حقوقی انتشار یک STO از عرضه یک توکن عادی خیلی بیشتر است. بیشتر پلتفرمهای دارای مجوز فقط سرمایهگذار نهادی یا «معتبر» (Accredited) را میپذیرند و ساکنان کشورهای زیر تحریم را ثبتنام نمیکنند. نقدشوندگی هم پایین است، چون هر توکن فقط در پلتفرمهایی معامله میشود که مجوز همان نوع اوراق را دارند.
ریسک فنی هم کنار ریسک حقوقی مینشیند. توکن روی یک قرارداد هوشمند اجرا میشود و خطای کد یا گم شدن کلید مدیر قرارداد میتواند انتقالها را متوقف کند. دارنده توکن هم مثل هر سرمایهگذار دیگری در معرض ورشکستگی ناشر یا افت ارزش دارایی پشتوانه است.
در بازار ایران، توکنهایی با نام «سهام خارجی» که برخی صرافیهای داخلی عرضه کردهاند، لزوما توکن امنیتی به معنای قانونی نیستند. خرید آنها معمولا حق رای یا مالکیت مستقیم در شرکت اصلی نمیدهد و به ساختار نگهداری صادرکننده بستگی دارد. پیش از خرید هر توکن با نام سهم یا اوراق، سند صادرکننده را بخوانید و ببینید با خرید آن دقیقا کدام حق مالی را به دست میآورید.
خطاهای رایج درباره توکن امنیتی
- یکی دانستن دو معنا: کسی که دنبال رمزساز بانک است با مقالههای STO سردرگم میشود و برعکس. اول از جمله مشخص کنید منظور کدام است.
- نگه داشتن کلید مشترک 2FA در گالری گوشی: اگر گوشی هک شود، رمز عبور و کد دوم هر دو لو میروند و لایه دوم عملا از بین میرود.
- تکیه بر پیامک برای حساب صرافی: پیامک بهتر از هیچ است، ولی در برابر تعویض سیمکارت آسیبپذیر است. هر جا ممکن است اپ رمزساز یا کلید FIDO2 را فعال کنید.
- وارد کردن کد ۶ رقمی در صفحهای که از لینک پیام باز شده: کد TOTP را مهاجم هم میتواند همان لحظه استفاده کند. آدرس را خودتان تایپ کنید. الگوهای مشابه در درس کلاهبرداری رمزارز آمده است.
- تصور اینکه هر توکنی با نام سهم، توکن امنیتی است: توکن امنیتی واقعی یک ناشر مشخص دارد که با مجوز نهاد ناظر و سند عرضه رسمی منتشرش کرده است.
- استناد به چارچوب ۲۰۱۹ SEC: آن سند از مارس ۲۰۲۶ کنار گذاشته شده و تفسیر پنجدستهای جایش را گرفته است.
جمعبندی
توکن امنیتی در فارسی دو معنای جدا دارد. در معنای اول ابزاری است که با رمز یکبار مصرف، اپ رمزساز یا کلید سختافزاری ورود به حساب را امن میکند؛ پرکاربردترین شکلش الگوریتم TOTP است که هر ۳۰ ثانیه کد تازه میسازد. در معنای دوم، توکنی روی بلاکچین است که سهم، بدهی یا واحد صندوق را نمایندگی میکند و تابع قانون اوراق بهادار است. SEC در سال ۲۰۲۶ همین دسته را «اوراق بهادار دیجیتال» نامید و نمونههای واقعی آن، مثل اوراق خزانه توکنیزه، امروز بیش از ۱۴ میلیارد دلار ارزش دارند.
- کد ۶ رقمی اپهای رمزساز از استاندارد RFC 6238 میآید و بدون اینترنت ساخته میشود.
- کلیدهای FIDO2 و پسکی تنها روشهای رایج مقاوم در برابر سایت جعلیاند.
- پیام «توکن امنیتی نامعتبر است» به توکن CSRF فرم برمیگردد و معمولا با رفرش رفع میشود.
- توکن اوراق بهادار فقط برای خریداران احراز هویتشده و در پلتفرم دارای مجوز معامله میشود.
- برای نگهداری خود رمزارز، کیف پول ارز دیجیتال مناسب را بشناسید و برای داراییهای بزرگ کیف پول چندامضایی را در نظر بگیرید.
منابع
- IETF RFC 6238, TOTP: Time-Based One-Time Password Algorithm
- SEC Fact Sheet, Application of the Federal Securities Laws to Certain Types of Crypto Assets (March 2026)
- Regulation (EU) 2023/1114 on Markets in Crypto-Assets (MiCA)
آخرین بهروزرسانی: ۳۰ مهر ۱۴۰۵. خروجیهای TOTP با کلید آزمایشی سند RFC 6238 و داده BUIDL و اوراق خزانه توکنیزه در همین تاریخ گرفته شدهاند.
سوالات متداول درباره توکن امنیتی
۱۲ سوالتوکن امنیتی چیست؟
این اصطلاح دو معنا دارد. در امنیت حساب، ابزاری است که برای ورود دو مرحلهای کد یکبار مصرف میسازد؛ مثل اپ رمزساز، پیامک بانک یا کلید USB. در بازار کریپتو، ترجمه Security Token است: توکنی روی بلاکچین که سهم، اوراق قرضه یا واحد صندوق را نمایندگی میکند و قانون اوراق بهادار بر آن حاکم است.
توکن امنیتی نامعتبر است یعنی چه؟
کد مخفی فرم سایت، که به آن توکن CSRF میگویند، منقضی یا گم شده است. رفرش صفحه معمولا کافی است. اگر نشد، زبانههای تکراری را ببندید، کوکی همان سایت را پاک کنید و ساعت دستگاه را خودکار کنید.
توکن امنیتی بانک چیست؟
گزینهای در اپ بانک که روی گوشی شما رمز پویا یا رمز یکبار مصرف میسازد. این رمزساز معمولا با الگوریتم زمانی کار میکند و برای ساختن کد به اینترنت یا پیامک نیاز ندارد. پس از فعالسازی، برای خرید اینترنتی یا ورود به اینترنتبانک کد همین بخش را وارد میکنید. از پیامک امنتر است، چون به سیمکارت وابسته نیست.
فرق توکن امنیتی با رمز پویا چیست؟
رمز پویا همان کد یکبار مصرفی است که برای پرداخت یا ورود وارد میکنید. توکن امنیتی ابزاری است که این کد را میسازد یا به شما میرساند؛ مثل اپ رمزساز بانک، دستگاه سختافزاری یا سامانه پیامک. پس رمز پویا خروجی است و توکن، سازنده آن. در گفتوگوی روزمره این دو را گاهی به جای هم به کار میبرند. کارمند بانک وقتی میگوید «توکن را فعال کنید»، منظورش بخش رمزساز اپ است و وقتی میگوید «رمز پویا را وارد کنید»، منظورش عدد ۶ رقمی همان بخش است.
توکن امنیتی CSRF چیست؟
یک رشته تصادفی که سایت داخل هر فرم میگذارد و هنگام ارسال فرم آن را چک میکند. هدف، جلوگیری از حمله جعل درخواست است؛ حملهای که در آن سایت دیگری بدون اطلاع کاربر از طرف مرورگر او درخواست میفرستد. اگر این رشته با نسخه سرور نخواند، سایت درخواست را رد میکند و پیام توکن نامعتبر را نشان میدهد.
عرضه توکن امنیتی یا STO چیست؟
STO فروش اولیه توکنهایی است که اوراق بهادار حساب میشوند. ناشر مدارک را به نهاد ناظر میدهد و فقط به خریداران احراز هویتشده میفروشد. امروز این مدل بیشتر در صندوقها و اوراق خزانه توکنیزه دیده میشود.
فرق توکن امنیتی با ارز دیجیتال چیست؟
ارزی مثل بیت کوین ناشر مشخصی ندارد و ارزشش از عرضه و تقاضای خود شبکه میآید. توکن امنیتی ناشر مشخص دارد و ارزشش به دارایی پشتوانه مثل سهم، اوراق یا واحد صندوق بستگی دارد. انتقالش هم محدود است و فقط بین آدرسهای احراز هویتشده انجام میشود، در حالی که بیت کوین را هر کسی به هر آدرسی میفرستد.
آیا ایرانیان میتوانند توکن امنیتی بخرند؟
بیشتر پلتفرمهای دارای مجوز عرضه توکن اوراق بهادار، خریدار را احراز هویت میکنند و ساکنان کشورهای زیر تحریم آمریکا را نمیپذیرند. توکنهایی که با نام سهام خارجی در بعضی صرافیها معامله میشوند، ساختار متفاوتی دارند و لزوما مالکیت قانونی سهم را منتقل نمیکنند. پیش از هر خرید، سند صادرکننده و حق واقعی دارنده را بررسی کنید.
اگر گوشی دارای Google Authenticator گم شود چه کنیم؟
اگر کلید متنی را هنگام فعالسازی یادداشت کرده باشید، کافی است آن را در اپ گوشی تازه وارد کنید تا همان کدها ساخته شوند. اگر کلید را ندارید، باید از کدهای پشتیبان یا فرایند بازیابی سایت استفاده کنید که معمولا احراز هویت دوباره و چند روز انتظار لازم دارد. نسخههای جدید اپ امکان همگامسازی با حساب گوگل را هم دارند.
توکن سختافزاری بهتر است یا پیامک؟
کلید سختافزاری FIDO2 در برابر تعویض سیمکارت و سایت جعلی مقاوم است و پیامک در برابر هر دو آسیبپذیر. راهنمای NIST هم ارسال کد از راه شبکه تلفن را روشی محدودشده میداند. پیامک سادهتر و رایگان است، ولی برای حسابی که دارایی دیجیتال در آن است، اپ رمزساز یا کلید سختافزاری انتخاب امنتری است.
توکن های امنیتی چه انواعی دارند؟
در احراز هویت، توکنها متصل (کلید USB و کارت هوشمند)، غیرمتصل (دستگاه نمایش عدد)، بدون تماس (NFC و بلوتوث) و نرمافزاری (اپ موبایل) هستند. در بازار کریپتو، توکنهای اوراق بهادار به چهار دسته تقسیم میشوند: توکن سهام، توکن بدهی، توکن واحد صندوق و توکن با پشتوانه دارایی مثل ملک یا کالا.
توکن امضای دیجیتال چیست؟
یک توکن سختافزاری متصل، معمولا به شکل فلش USB، که گواهی دیجیتال و کلید خصوصی صاحبش را نگه میدارد. با آن اسناد الکترونیکی امضا میشوند و امضا از نظر حقوقی معتبر است. ادارات، شرکتها و سامانههای مالیاتی از این نوع توکن برای تایید هویت امضاکننده استفاده میکنند و کلید خصوصی هرگز از دستگاه بیرون نمیآید.